
架构与系统设计 / 系统课时
功能权限模型
功能权限模型
本课将把用户、角色、菜单、按钮和接口组织成一套可落地的租户内权限模型,并通过接口校验示例说明权限如何从“页面可见”延伸到“请求可执行”。
学习目标
- 理解用户、角色与权限资源之间的关联关系
- 能为菜单、按钮和接口设计统一且稳定的权限标识
- 能在接口层同时校验租户边界与功能权限
从业务动作定义权限
功能权限回答的是“当前用户能否执行某个动作”。建模时不要直接把页面名称当作权限,而应从业务资源和动作出发,例如 order:read、order:refund、member:create。这样即使前端菜单重构,后端授权规则也不会随界面布局变化。
一个权限标识通常由“资源:动作”组成。资源名称保持稳定,动作使用有限词汇,如 read、create、update、delete、approve、export。对于高风险动作,应单独定义权限,避免用一个宽泛的 manage 覆盖全部操作。
建立租户内关联关系
用户不直接绑定大量权限,而是通过角色获得权限。推荐的关联链路是“租户用户 → 用户角色 → 角色 → 角色权限 → 权限资源”,菜单和按钮只是权限资源在前端的表现形式,接口则是后端的最终执行入口。
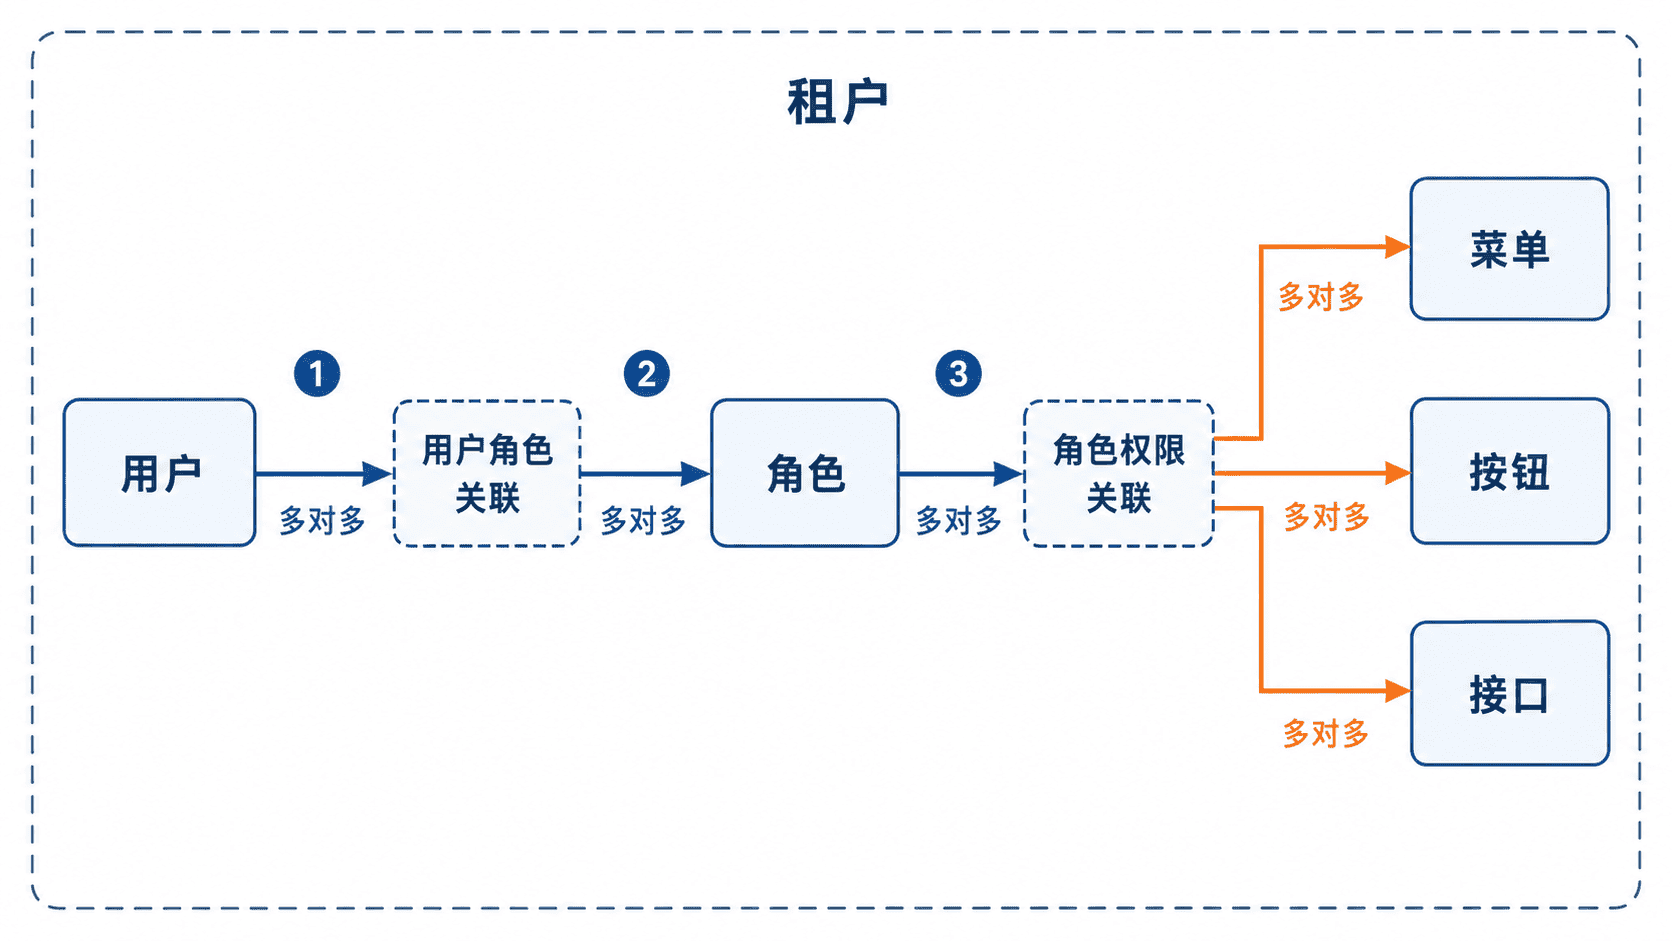
数据库中至少需要用户、角色、权限资源三张主表,以及用户角色、角色权限两张关联表。所有租户内表都应带有 tenant_id,并在唯一约束中包含租户字段,例如同一租户内角色编码唯一,而不同租户可以使用相同角色编码。
让菜单、按钮和接口各司其职
菜单权限决定页面是否可见,按钮权限决定页面上的操作入口是否显示,接口权限决定请求能否真正执行。三者可以使用同一个权限标识,也可以按需要拆分,但后端绝不能依赖前端隐藏按钮来保证安全。
| 权限载体 | 主要职责 | 是否属于安全边界 |
|---|---|---|
| 菜单 | 控制导航与页面入口 | 否 |
| 按钮 | 控制页面操作入口 | 否 |
| 接口 | 拦截实际业务请求 | 是 |
前端可以根据权限集合提升体验,后端必须再次校验。即使用户手工构造请求,只要缺少接口所需权限,服务端也应返回拒绝结果。
在接口层完成最终校验
下面的可运行示例同时检查租户一致性和权限标识。真实项目中,当前租户通常来自登录令牌或租户上下文,资源租户来自数据库查询结果。
import java.util.Set;

public class PermissionDemo {

    static boolean canAccess(
            String currentTenant,
            String resourceTenant,
            Set<String> permissions,
            String requiredPermission) {
        // 先阻断跨租户访问,再判断具体功能权限
        if (!currentTenant.equals(resourceTenant)) {
            return false;
        }
        return permissions.contains(requiredPermission);
    }

    public static void main(String[] args) {
        Set<String> permissions = Set.of("order:read", "order:refund");

        System.out.println(canAccess(
                "tenant-a", "tenant-a", permissions, "order:refund"));
        System.out.println(canAccess(
                "tenant-a", "tenant-b", permissions, "order:refund"));
        System.out.println(canAccess(
                "tenant-a", "tenant-a", permissions, "member:delete"));
    }
}
预期输出:
true
false
false
第一条请求同时满足租户边界和功能权限,因此通过;第二条请求跨租户,直接拒绝;第三条请求属于同一租户,但缺少所需权限,也会被拒绝。
设计时的关键边界
- 角色、用户角色和角色权限关联必须限制在同一
tenant_id下 - 权限标识应稳定,不要与路由路径、按钮文案或菜单层级强绑定
- 删除角色或权限前,应检查关联关系并保留必要的审计记录
本课总结
- 功能权限应围绕“资源:动作”建模,并通过角色批量授予用户
- 菜单和按钮负责交互体验,接口权限才是最终安全边界
- 每次授权判断都应同时满足租户隔离和功能权限两个条件
下一课预告
下一课将区分平台管理员、租户管理员和普通成员,明确不同角色可以管理哪些对象,以及哪些权限绝不能跨边界下放。