
架构与系统设计 / 系统课时
越权测试用例
越权测试用例
本课围绕真实接口设计一组可重复执行的越权测试,覆盖跨租户、跨组织、同级用户水平越权和租户管理员边界。完成后,你能用最小测试矩阵证明数据范围不仅“算得对”,也确实“拦得住”。
学习目标
- 建立覆盖主体、资源、动作和租户边界的测试矩阵
- 使用接口脚本验证允许与拒绝结果
- 检查管理员权限、错误响应和列表接口是否泄露数据
测试边界与核心矩阵
越权测试不能只验证一个“返回 403”的接口。至少要同时改变四个维度:访问主体、目标资源、所属组织或租户、执行动作。每个拒绝用例都应配一个合法基线,证明失败来自授权规则,而不是测试数据、令牌或接口本身无效。
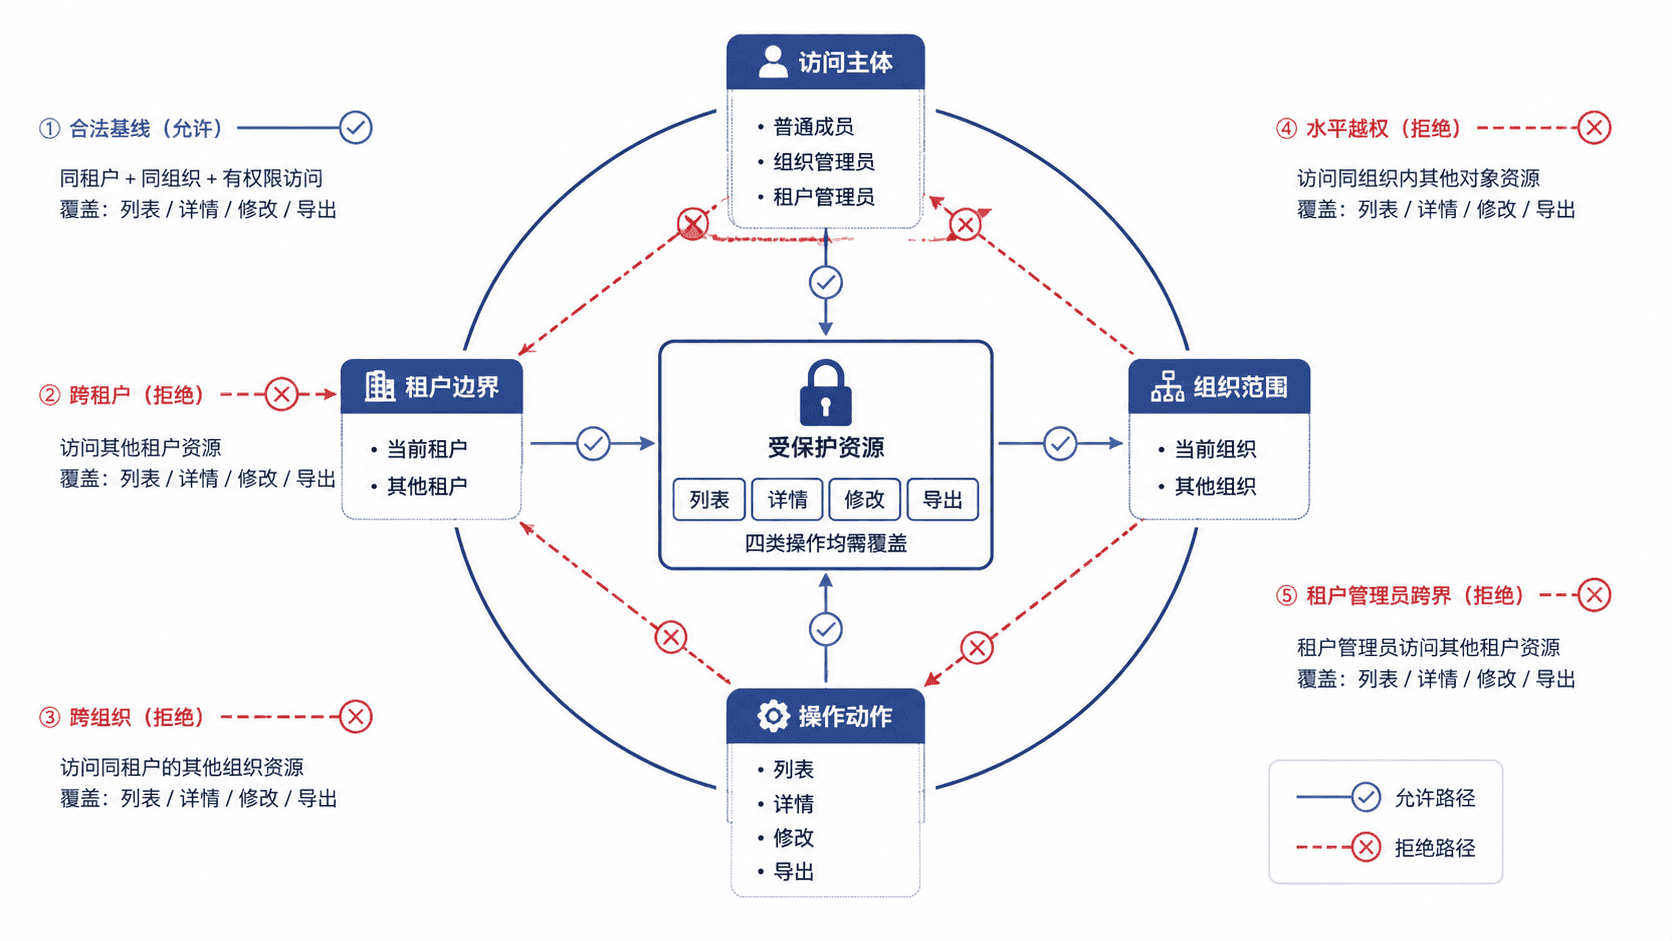
测试数据应专门构造,避免复用生产数据。建议准备租户 A 与租户 B;租户 A 下有组织 A1、A2;A1 中有普通用户、组织管理员和两条不同归属的订单;租户 B 再准备一条订单。每个对象的归属关系必须明确且可稳定重建。
以下矩阵采用“对象不存在式拒绝”:用户访问范围外对象时返回 404,避免泄露资源是否存在;令牌与请求租户头冲突时返回 403。项目若采用其他策略,可以调整状态码,但同一类接口必须保持一致。
| 用例 | 访问主体 | 目标资源 | 预期结果 |
|---|---|---|---|
| 合法基线 | A1 普通用户 | 自己负责的 A1 订单 | 200,返回完整业务数据 |
| 水平越权 | A1 普通用户 | A1 中其他用户的订单 | 404,不返回目标字段 |
| 跨组织 | A1 组织管理员 | A2 订单 | 404,列表与详情均不可见 |
| 跨租户 | 租户 A 用户 | 租户 B 订单 | 404,不泄露存在性 |
| 管理员边界 | 租户 A 管理员 | 租户 B 订单 | 404,不能因管理员角色越界 |
除读取接口外,至少再选一个修改或导出动作复测。常见漏洞是详情接口已加范围条件,但更新语句只按主键执行,或导出接口绕过统一的数据范围拦截器。
自动化接口验证
下面脚本可在已准备测试数据和访问令牌的环境中直接运行。先通过环境变量提供地址、令牌、租户编码和订单 ID;<ID>、<TOKEN> 等实际值会因测试环境不同而变化。
#!/usr/bin/env bash
set -euo pipefail

: "${BASE_URL:?set BASE_URL}"
: "${TENANT_A:?set TENANT_A}"
: "${TOKEN_USER_A1:?set TOKEN_USER_A1}"
: "${TOKEN_ORG_ADMIN_A1:?set TOKEN_ORG_ADMIN_A1}"
: "${TOKEN_TENANT_ADMIN_A:?set TOKEN_TENANT_ADMIN_A}"
: "${ORDER_OWN_A1:?set ORDER_OWN_A1}"
: "${ORDER_PEER_A1:?set ORDER_PEER_A1}"
: "${ORDER_A2:?set ORDER_A2}"
: "${ORDER_B:?set ORDER_B}"

check_status() {
  local name="$1"
  local token="$2"
  local tenant="$3"
  local order_id="$4"
  local expected="$5"
  local body_file
  body_file="$(mktemp)"

  local actual
  actual="$(curl -sS -o "${body_file}" -w "%{http_code}" \
    -H "Authorization: Bearer ${token}" \
    -H "X-Tenant-Id: ${tenant}" \
    "${BASE_URL}/api/orders/${order_id}")"

  if [[ "${actual}" != "${expected}" ]]; then
    echo "FAIL ${name}: expected=${expected}, actual=${actual}" >&2
    cat "${body_file}" >&2
    rm -f "${body_file}"
    exit 1
  fi

  echo "PASS ${name}: status=${actual}"
  rm -f "${body_file}"
}

check_status "own-order" \
  "${TOKEN_USER_A1}" "${TENANT_A}" "${ORDER_OWN_A1}" "200"
check_status "horizontal-access" \
  "${TOKEN_USER_A1}" "${TENANT_A}" "${ORDER_PEER_A1}" "404"
check_status "cross-org" \
  "${TOKEN_ORG_ADMIN_A1}" "${TENANT_A}" "${ORDER_A2}" "404"
check_status "cross-tenant" \
  "${TOKEN_USER_A1}" "${TENANT_A}" "${ORDER_B}" "404"
check_status "tenant-admin-boundary" \
  "${TOKEN_TENANT_ADMIN_A}" "${TENANT_A}" "${ORDER_B}" "404"
授权实现正确时,预期输出如下。
PASS own-order: status=200
PASS horizontal-access: status=404
PASS cross-org: status=404
PASS cross-tenant: status=404
PASS tenant-admin-boundary: status=404
脚本只验证状态码,项目测试套件还应断言拒绝响应不包含订单号、商户号、金额、组织名称等敏感字段。列表接口则要断言总数、分页条数和聚合统计均不包含范围外数据。
管理员边界与回归验收
租户管理员的 ALL 只代表当前租户全部数据,不等于平台超级管理员。平台级运维能力应使用独立身份、独立入口和完整审计,不应让普通业务接口根据角色名称直接跳过 tenant_id 条件。
回归时要同时检查详情、列表、搜索、更新、删除、批量操作和导出。尤其关注“先查后改”的时间差、仅按主键更新、缓存键缺少租户、异步任务未透传租户、内部接口信任外部租户头等问题。
验收证据应保存请求身份、目标资源归属、响应状态、响应体摘要和追踪 ID。测试失败时先确认基线用例仍为 200,再沿令牌解析、租户识别、数据范围计算、SQL 条件和响应脱敏的顺序定位,避免把测试数据问题误判为授权缺陷。
本课总结
- 越权测试必须同时覆盖主体、资源、组织或租户以及操作动作
- 每个拒绝用例都要有合法基线,并检查状态码与响应内容是否泄露
- 租户管理员不能跨租户,列表、修改、导出和异步任务都要纳入回归
下一课预告
下一课将继续把权限结果接入统一的数据范围拦截机制,并讨论查询、更新和异步执行时如何保持相同的租户与组织边界。