
架构与系统设计 / 系统课时
权限标识与接口校验
权限标识与接口校验
本课完成一套可落地的权限控制方式:用统一标识连接角色授权、后端接口校验和前端按钮展示,并通过允许与拒绝两类请求验证规则是否真正生效。
学习目标
- 设计稳定、可读且可复用的权限标识
- 使用 Spring Security 在接口入口执行权限校验
- 明确前端隐藏功能与后端强制授权的职责边界
权限标识设计
权限标识应描述“业务资源”和“允许动作”,推荐采用 模块:资源:动作 格式,例如 system:user:list、system:user:create、tenant:member:update。标识一旦发布,应尽量保持稳定,不要把接口路径、页面路由或中文名称直接当作权限值。
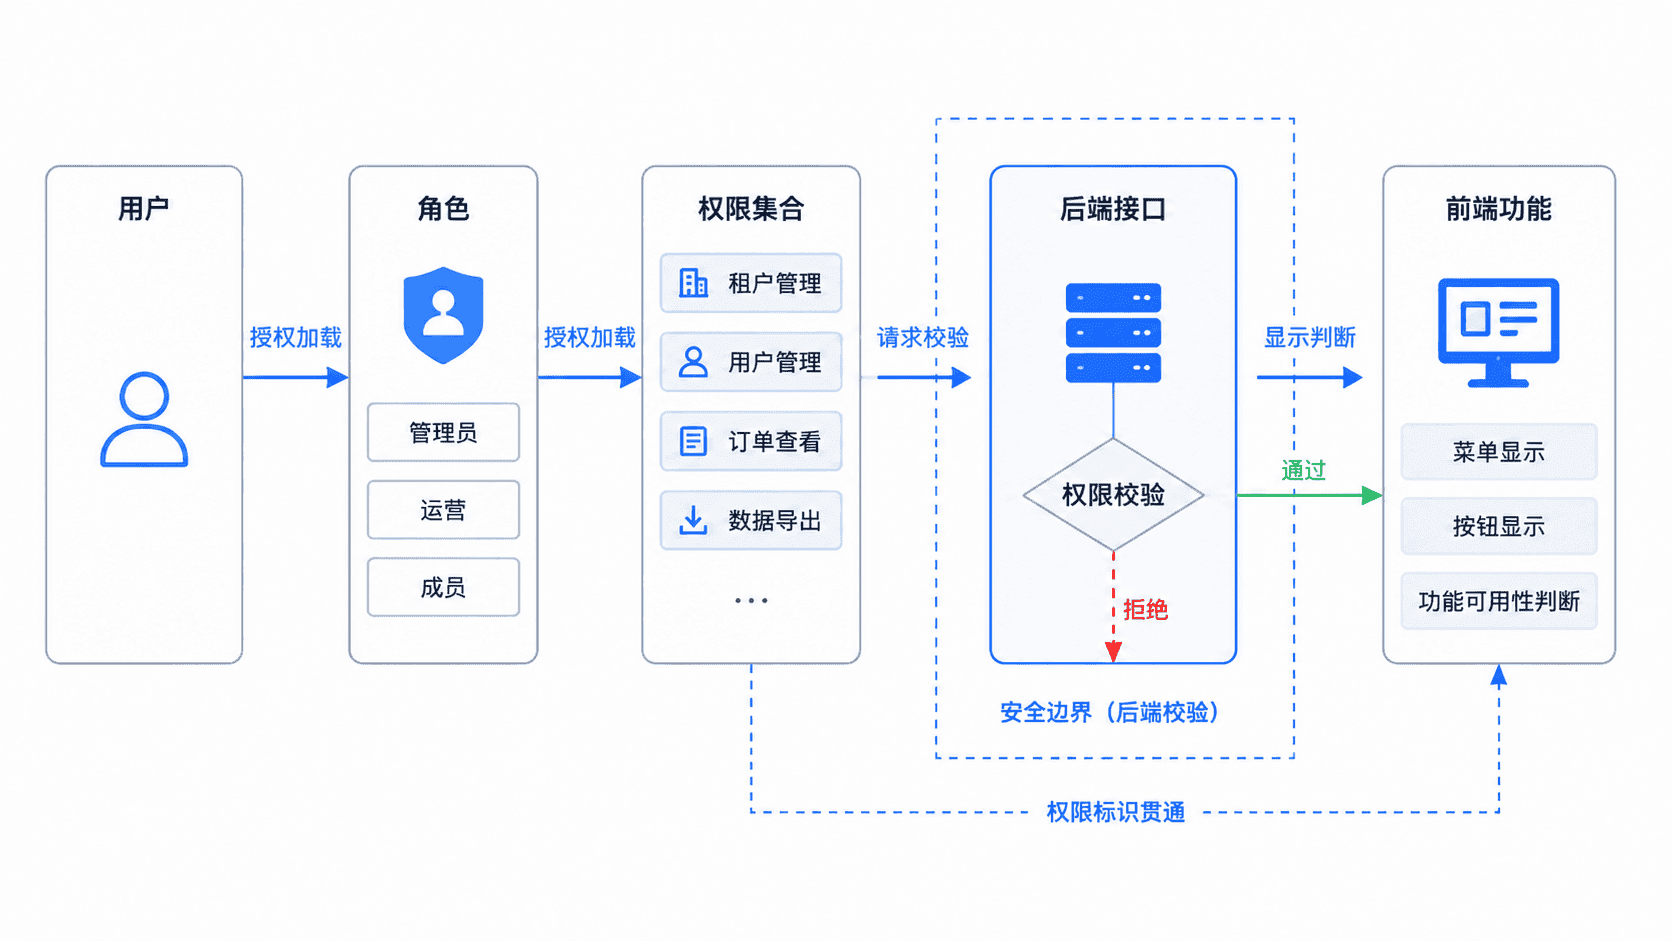
同一个业务动作只能使用一个权威标识。菜单、按钮和接口可以引用它,但不能分别维护三套名称,否则角色配置看似成功,运行时仍可能出现按钮可见而接口返回拒绝,或按钮隐藏但接口可被直接调用的问题。
接口校验与验证
下面是依赖现有 Spring Security 登录上下文的片段示例。@PreAuthorize 在方法执行前检查当前用户是否拥有指定权限;权限集合应在登录或令牌解析阶段写入 GrantedAuthority。
package com.example.saas.user;

import org.springframework.security.access.prepost.PreAuthorize;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RequestMapping;
import org.springframework.web.bind.annotation.RestController;

import java.util.List;

@RestController
@RequestMapping("/api/users")
public class UserController {

    @GetMapping
    @PreAuthorize("hasAuthority('system:user:list')")
    public List<String> listUsers() {
        // 示例聚焦权限校验,实际项目应从服务层查询租户范围内的用户。
        return List.of("alice", "bob");
    }
}
该片段依赖项目已启用方法级安全,例如在安全配置中使用 @EnableMethodSecurity。验证时分别使用拥有和不拥有 system:user:list 的访问令牌请求接口。
curl -i -H "Authorization: Bearer <TOKEN>" http://localhost:<PORT>/api/users拥有权限时的预期结果:
HTTP/1.1 200
Content-Type: application/json

["alice","bob"]
无权限时的预期结果:
HTTP/1.1 403
Content-Type: application/json

<ACCESS_DENIED_RESPONSE><PORT>、<TOKEN> 和拒绝响应体由实际环境决定,但状态码应分别为 200 与 403。如果无权限请求仍能进入控制器,应检查方法安全是否启用、权限是否带有错误前缀,以及令牌中的权限集合是否正确转换为 GrantedAuthority。
前端展示但后端兜底
前端可以根据同一权限标识隐藏菜单和按钮,减少无效操作入口,但这只是交互优化。用户仍可绕过页面直接发送 HTTP 请求,因此所有敏感操作必须在后端再次校验,不能把“按钮不可见”当作授权完成。
对于查询、创建、修改、删除等动作,应分别授予权限,避免用一个过大的 manage 权限覆盖全部操作。批量导出、重置密码、调整角色等高风险动作也应使用独立标识,便于最小授权和审计追踪。
本课总结
- 权限标识应统一采用稳定的“资源加动作”命名,并由前后端共同引用
- 后端接口校验是安全边界,前端隐藏只能改善交互
- 验收必须同时覆盖有权限返回
200和无权限返回403两条路径
下一课预告
下一课将进入数据范围类型,解决“用户能调用接口后,究竟可以看到哪些业务数据”的问题。