
架构与系统设计 / 系统课时
隔离绕过与审计
隔离绕过与审计
本课解决平台级任务、数据修复和迁移脚本必须跨租户执行时的安全问题。最终将得到一个默认关闭、按作用域临时开启、自动清理并强制记录原因的绕过机制,避免把“特殊需求”演变成永久后门。
学习目标
- 识别允许绕过租户隔离的最小场景
- 使用作用域对象安全开启和关闭绕过状态
- 记录操作人、原因、工单与执行结果,形成可追溯审计链
绕过机制的安全边界
绕过只适用于平台调度任务、经审批的数据迁移、应急修复和受控报表。普通接口、商户后台和用户请求不得依据请求参数自行开启绕过,更不能提供类似 ignoreTenant=true 的公开开关。
安全实现应满足四个条件:调用者具有平台权限,必须填写原因和工单,绕过只在当前执行作用域生效,结束后无论成功或异常都自动清理。默认行为始终是执行租户隔离。
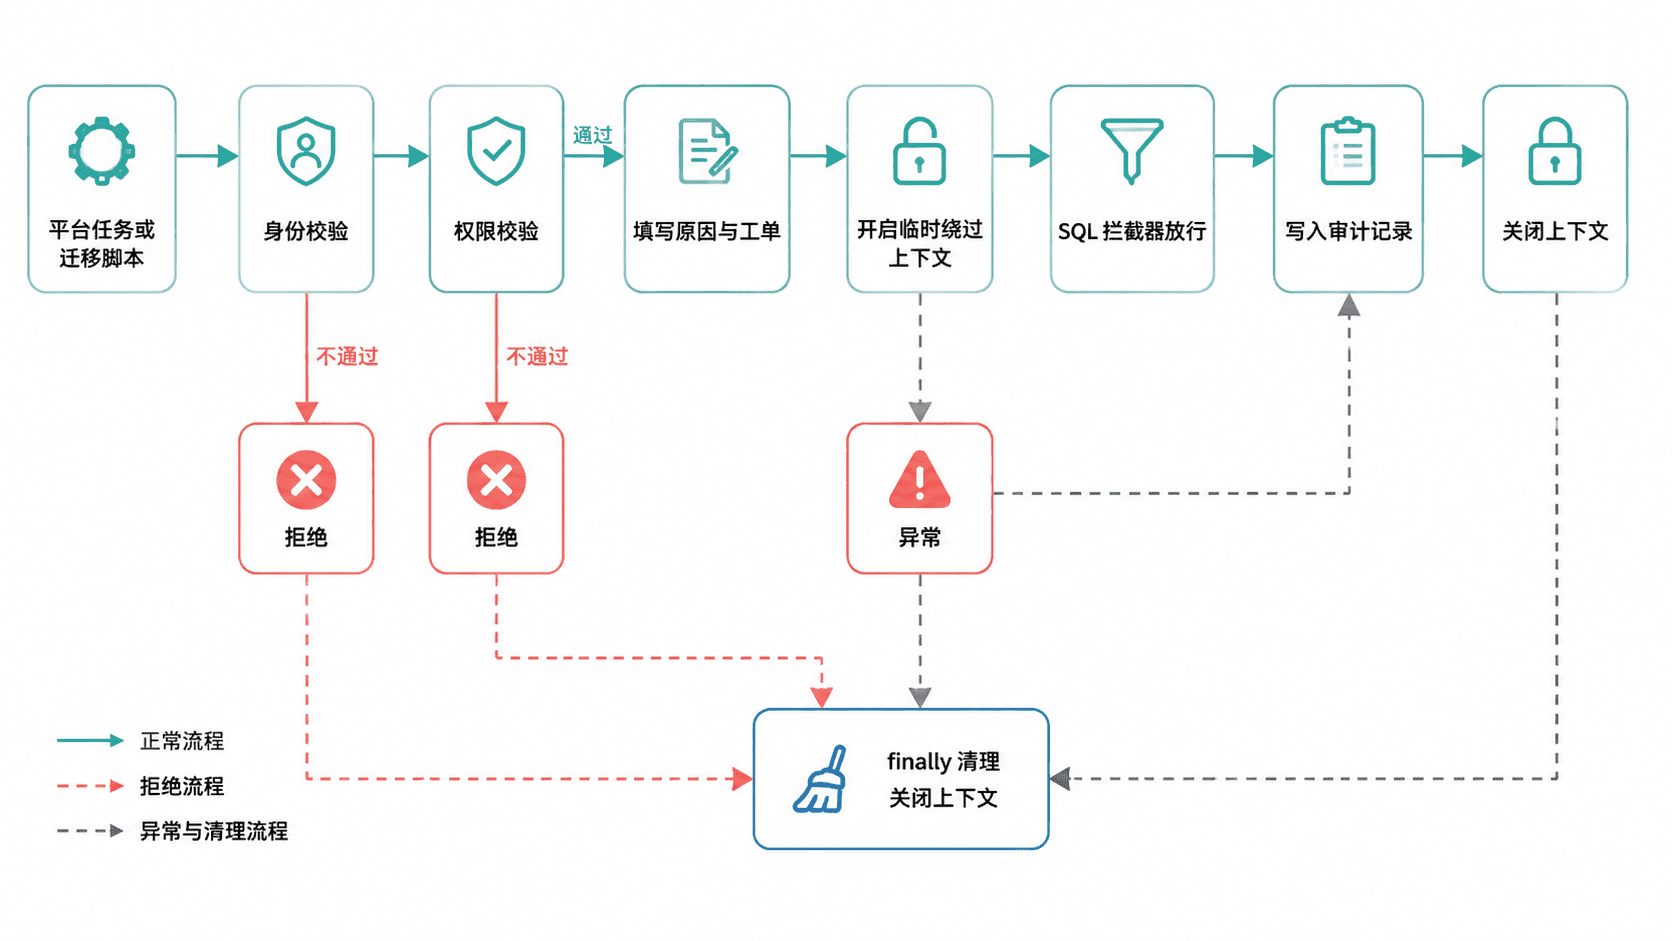
使用作用域对象自动清理
下面的 Java 示例可以直接运行,演示如何通过 AutoCloseable 和 try-with-resources 保证绕过状态在异常路径中也会关闭。示例仅演示上下文与审计顺序,接入项目时还需把权限校验放在 open 之前。
import java.time.Instant;
import java.util.ArrayDeque;
import java.util.Deque;

public class TenantBypassDemo {
    // 每个线程维护独立栈,既支持嵌套作用域,也避免跨线程共享开关。
    private static final ThreadLocal<Deque<BypassRecord>> CONTEXT =
            ThreadLocal.withInitial(ArrayDeque::new);

    public static Scope open(String operator, String reason, String ticket) {
        // 审计关键字段缺失时直接拒绝开启,不能降级为匿名绕过。
        if (isBlank(operator) || isBlank(reason) || isBlank(ticket)) {
            throw new IllegalArgumentException("operator, reason and ticket are required");
        }
        BypassRecord record = new BypassRecord(operator, reason, ticket, Instant.now());
        CONTEXT.get().push(record);
        System.out.println("AUDIT OPEN: " + record);
        return new Scope(record);
    }

    public static boolean isBypassed() {
        return !CONTEXT.get().isEmpty();
    }

    public static final class Scope implements AutoCloseable {
        private final BypassRecord expected;
        private boolean closed;

        private Scope(BypassRecord expected) {
            this.expected = expected;
        }

        @Override
        public void close() {
            if (closed) {
                return;
            }
            Deque<BypassRecord> stack = CONTEXT.get();
            // 按后进先出关闭,防止嵌套作用域错序导致状态残留。
            BypassRecord actual = stack.poll();
            if (actual != expected) {
                CONTEXT.remove();
                throw new IllegalStateException("Bypass scope closed out of order");
            }
            System.out.println("AUDIT CLOSE: " + expected.ticket());
            closed = true;
            if (stack.isEmpty()) {
                // 在线程池环境中必须 remove,避免线程复用时继承旧状态。
                CONTEXT.remove();
            }
        }
    }

    public record BypassRecord(
            String operator, String reason, String ticket, Instant openedAt) {
    }

    private static boolean isBlank(String value) {
        return value == null || value.isBlank();
    }

    public static void main(String[] args) {
        System.out.println("before=" + isBypassed());
        try (Scope ignored = open("platform-job", "rebuild daily report", "OPS-2026-001")) {
            System.out.println("inside=" + isBypassed());
        }
        System.out.println("after=" + isBypassed());
    }
}
预期输出
before=false
AUDIT OPEN: BypassRecord[operator=platform-job, reason=rebuild daily report, ticket=OPS-2026-001, openedAt=<TIME>]
inside=true
AUDIT CLOSE: OPS-2026-001
after=false
<TIME> 是运行时生成的时间,实际值会不同。使用栈而不是单个布尔值,可以正确支持嵌套作用域,并检测关闭顺序错误。
接入租户拦截器
租户处理器只读取可信的服务端上下文,不读取 HTTP 查询参数。下面是片段示例,依赖项目现有的租户拦截器接口和 TenantBypassDemo:
public boolean shouldIgnoreTenant(String tableName) {
    if (platformTableRegistry.isPlatformTable(tableName)) {
        return true;
    }
    return TenantBypassDemo.isBypassed();
}
该方法生效后,普通请求仍会注入租户条件;只有包裹在受控 Scope 中的代码才临时放行。验证时应分别执行普通查询和平台任务,检查最终 SQL 是否符合预期。
不要在异步线程中直接继承 ThreadLocal。任务提交到线程池时,应在目标线程重新完成身份与权限校验,再显式开启作用域;任务结束后由同一线程关闭。使用可继承线程变量会增加上下文串用和数据泄漏风险。
审计记录设计
审计记录至少应包含操作人、调用来源、原因、工单号、开始与结束时间、目标表或任务范围、执行结果、影响行数、追踪编号和异常摘要。敏感 SQL 参数可脱敏保存,但不能只记录“执行成功”四个字。
审计写入应独立于业务事务考虑。若业务事务回滚后审计也一起消失,就无法解释失败操作。常见做法是使用独立事务或可靠日志通道记录开启、关闭和失败事件,并限制审计表的修改权限。
下面是核对审计结果的片段示例,依赖已创建的 tenant_bypass_audit 表,<ID> 替换为实际追踪编号:
SELECT operator,
       reason,
       ticket_no,
       result,
       affected_rows
  FROM tenant_bypass_audit
 WHERE trace_id = '<ID>';
预期结果
operator      | reason               | ticket_no     | result  | affected_rows
platform-job  | rebuild daily report | OPS-2026-001  | SUCCESS | <COUNT>
<COUNT> 取决于实际任务处理的数据量。失败任务应记录 FAILED 和脱敏后的异常摘要,而不是删除审计记录。
禁止的实现方式
不要使用全局静态布尔开关,因为它会影响所有线程;不要让前端传入绕过标记;不要以超级管理员身份永久跳过隔离;不要在任务结束后依赖手工清理;也不要只记录原因而不记录操作人和作用范围。
迁移脚本如果必须直接连接数据库,应使用专用账号、最小权限、审批工单和执行前后校验。脚本结束后应撤销临时权限,并把影响行数与校验结果写入同一审计链。
本课总结
- 绕过必须默认关闭,只能由可信平台代码在有限作用域内开启
try-with-resources、栈式上下文和强制参数可以降低状态泄漏风险- 审计要覆盖开启、执行、关闭和失败全过程,并与业务回滚解耦
下一课预告
下一课将围绕自动隔离的测试体系,使用多租户测试数据验证查询、更新、分页和绕过场景,防止后续 SQL 变更破坏安全边界。