
架构与系统设计 / 系统课时
多租户核心概念
多租户核心概念
本课把多租户系统中最容易混淆的对象放到同一张模型里,明确租户、组织、用户、套餐、资源与业务数据分别负责什么。学完后,你可以为权限、计费和数据隔离建立一致的归属规则。
学习目标
- 说明六类核心对象的职责与边界
- 建立从租户到组织、用户和业务数据的归属链
- 识别账号、成员身份与资源额度之间的常见混淆
先确定系统中的归属主线
多租户系统的首要问题不是“表里加不加 tenant_id”,而是每个对象最终归谁管理。一个稳定模型通常以租户作为商业与数据边界,再在租户内部组织人员、功能和资源。
最常见的归属链是:平台创建租户,租户购买套餐,套餐授予功能与额度;租户建立组织,用户通过成员身份加入组织;业务数据归属于租户,并可进一步归属到某个组织或创建人。
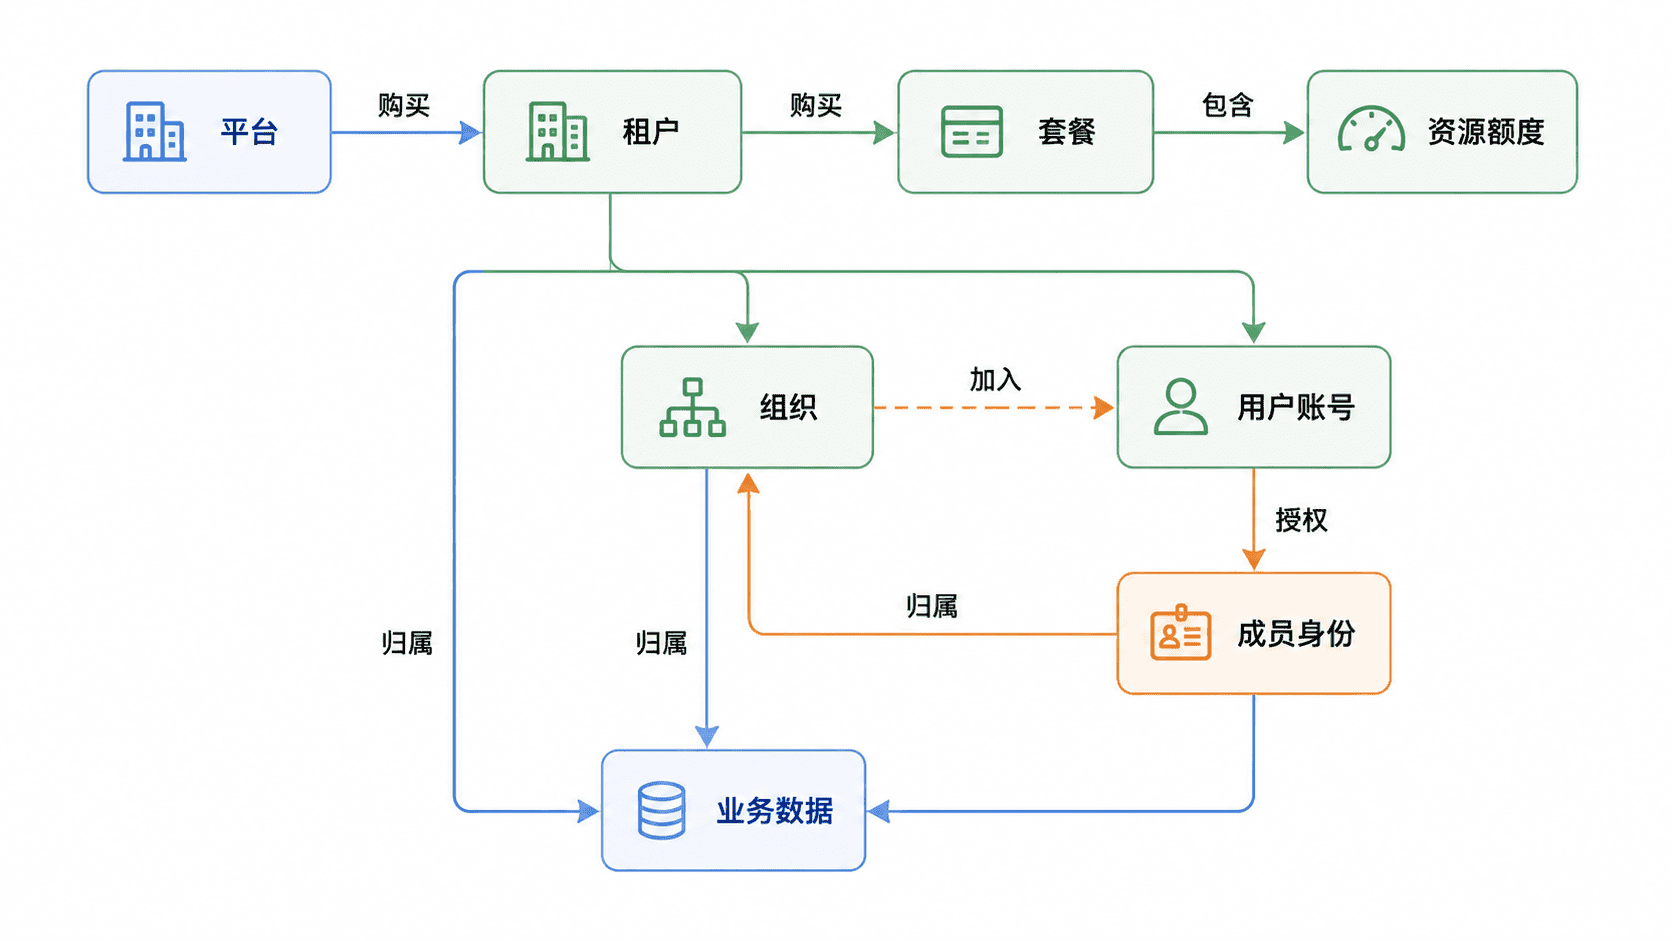
六类对象分别负责什么
租户是平台上的独立客户边界,通常对应企业、机构或付费主体。租户拥有独立状态、配置、套餐、成员和业务数据,是权限校验、计费和数据隔离的首要条件。
组织是租户内部的管理结构,例如集团、部门、门店或项目组。组织用于表达层级和管理范围,但它不能替代租户边界;两个租户即使组织名称相同,也不能共享同一组织节点。
用户表示可登录平台的自然人或系统账号。用户账号负责身份认证,而“该用户在某租户中是什么角色”应由成员关系表达。这样才能支持一个账号加入多个租户,并在不同租户中拥有不同权限。
套餐定义租户购买了哪些能力,资源表示这些能力可使用多少。例如专业版可启用审批功能,并允许 100 名成员、20 GB 存储和每月 10 万次接口调用。
业务数据是订单、客户、工单、文档等实际内容。每条数据必须有明确的租户归属;需要组织级权限时,再增加组织、部门或负责人等次级归属。
账号与成员身份必须分离
把用户表直接绑定一个租户,初期实现简单,但会限制同一账号管理多家公司,也会让平台管理员、外部协作者和跨租户服务账号难以建模。
更稳妥的方式是把全局用户与租户成员拆开。用户保存登录凭证和基础资料,成员记录用户在哪个租户、属于哪些组织、拥有什么角色以及当前状态。
| 对象 | 是否全局唯一 | 主要职责 |
|---|---|---|
| 用户 | 通常是 | 登录与身份认证 |
| 租户成员 | 否 | 表达用户在某租户中的身份 |
| 组织成员关系 | 否 | 表达成员所属部门或门店 |
| 角色授权 | 否 | 决定成员在当前租户可执行的操作 |
这种拆分还能避免删除租户成员时误删全局账号。成员离开某个租户,只需停用对应成员关系,用户仍可继续访问其他租户。
套餐、功能与资源不要混为一谈
套餐是商业销售单元,功能是系统能力开关,资源是可计量的使用上限。三者关联但职责不同,不能只用一个“套餐等级”字段承载所有规则。
例如基础版可以启用客户管理功能,但成员上限为 10;高级版仍使用同一功能,却把成员上限提升到 100,并开放数据导出。功能判断回答“能不能用”,资源判断回答“还能用多少”。
资源额度还需要明确统计周期和超限策略。存储空间通常持续累计,接口调用次数可能按月重置;超限后可以禁止新增、进入宽限期或按量计费,不能只记录一个没有语义的数字。
数据归属决定隔离是否可靠
所有租户级查询都必须携带当前租户上下文,新增数据时也必须由服务端写入租户标识,不能信任客户端自由传入。否则用户可能通过修改请求参数访问其他租户的数据。
组织标识只能用于租户内部的二级过滤。查询某个组织的数据时,应同时满足当前租户和目标组织两个条件,不能只按组织编号查询,因为不同租户可能存在相同编号或错误引用。
平台级公共数据要单独定义,例如国家地区、行业字典和系统公告。不要用空租户标识表示“公共”,除非所有查询、缓存和权限规则都明确支持这种语义,否则很容易造成数据泄漏。
本课总结
- 租户是商业、权限和数据隔离的首要边界,组织只是租户内部结构
- 用户负责认证,租户成员负责表达用户在具体租户中的身份与权限
- 套餐、功能和资源额度应分开建模,业务数据必须具有明确租户归属
下一课预告
下一课将进一步讨论多租户的数据隔离策略,并比较共享表、独立 Schema 与独立数据库在成本、安全和运维上的差异。