
架构与系统设计 / 系统课时
隔离维度与风险边界
隔离维度与风险边界
本课把“多租户隔离”从数据库扩展为一套端到端约束。你将识别身份、数据、配置、缓存、任务、文件和日志中的泄漏路径,并用统一租户上下文把请求、异步处理与存储资源串成可验证的边界。
学习目标
- 识别七个常见隔离维度及其越界风险
- 理解租户上下文如何贯穿同步与异步链路
- 建立可自动检查的命名、路由和审计规则
租户上下文是边界根节点
租户隔离不是给每张表增加一个字段,而是先建立可信的租户上下文。系统应在身份认证完成后,根据令牌、域名或客户端绑定关系解析 tenant_id,随后只允许框架组件读取它,业务请求不能随意覆盖。
同步请求中,租户上下文需要传入数据访问、配置读取、缓存和日志组件。进入消息队列或定时任务后,还必须显式写入消息头或任务参数;否则线程切换会丢失上下文,后台任务就可能在默认租户下执行。
七个维度的泄漏路径
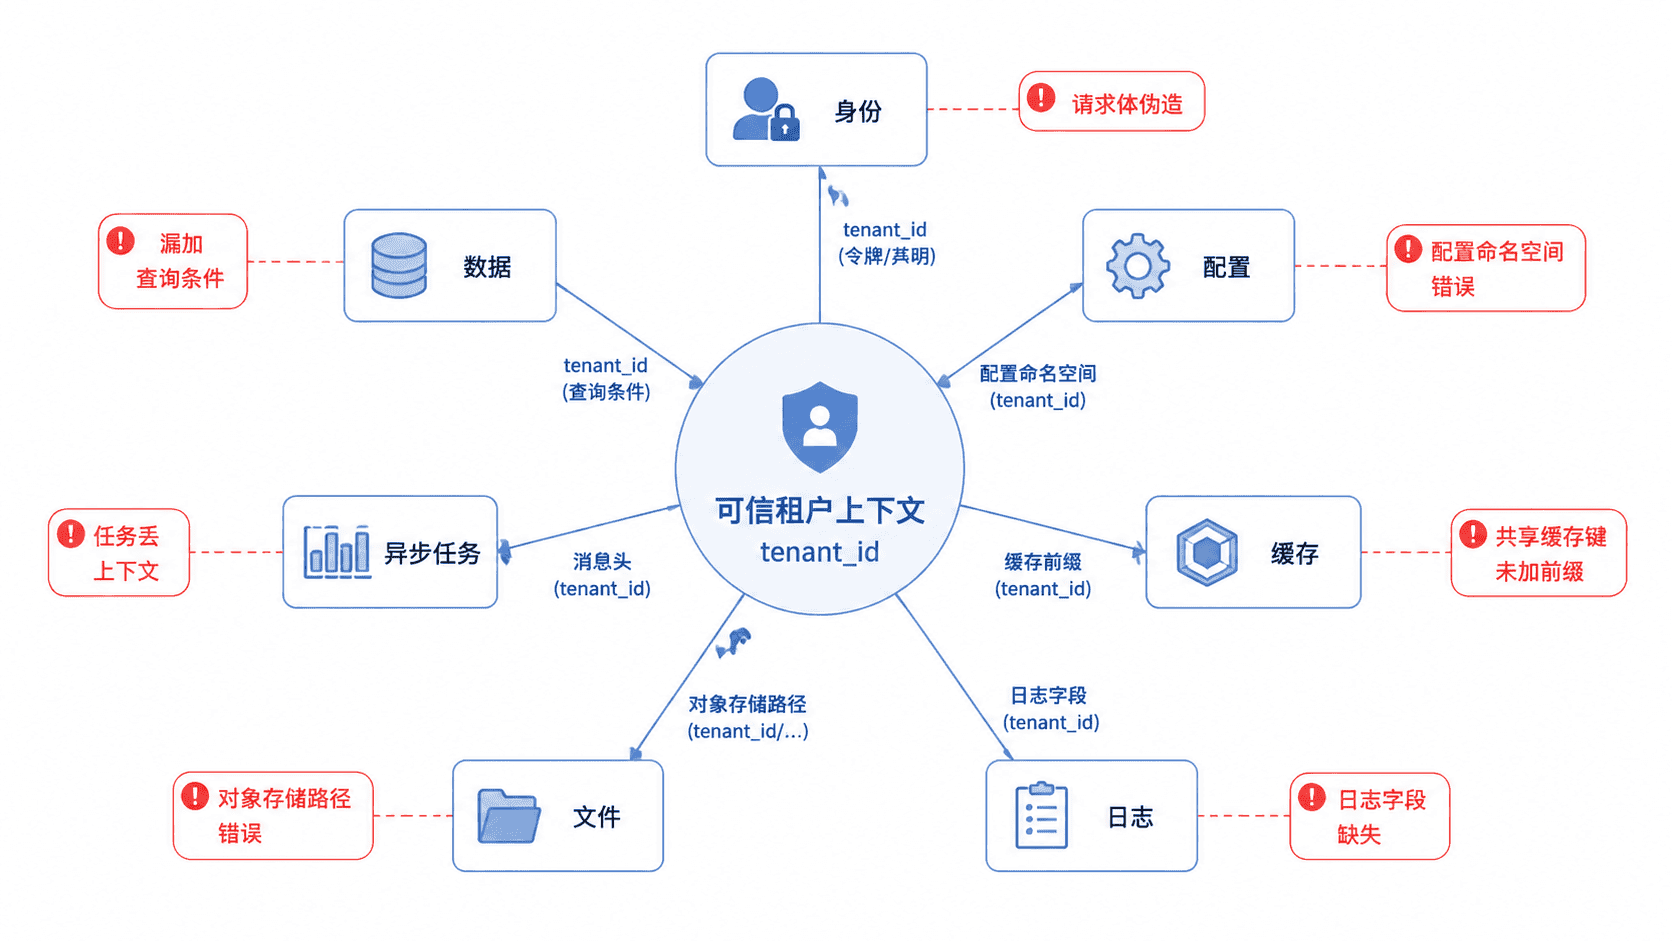
| 维度 | 常见风险 | 最小控制 |
|---|---|---|
| 身份 | 用户切换租户或伪造租户参数 | 令牌绑定租户,服务端解析 |
| 数据 | 查询遗漏租户条件 | ORM 拦截、组合索引、越权测试 |
| 配置 | 读取到默认或其他租户配置 | 租户命名空间、版本与回退规则 |
| 缓存 | 不同租户使用相同 Key | Key 强制包含租户前缀 |
| 任务 | 消息或定时任务丢失上下文 | 消息头携带租户并在消费端校验 |
| 文件 | 路径可猜测或对象被跨租户读取 | 租户目录、对象元数据和签名鉴权 |
| 日志 | 无法追踪越权,或记录敏感数据 | 记录租户标识,脱敏业务字段 |
这些维度不是互相独立的。一次身份解析错误会继续污染查询条件、缓存键、文件路径和审计日志,因此风险评估要看整条传播链,而不是只检查数据库。
用统一规则生成资源标识
下面的 Python 示例把可信租户标识用于缓存、文件、任务和日志字段。它不是完整框架实现,但可以直接运行,用于验证各类资源是否遵循同一命名约束。
from dataclasses import dataclass

@dataclass(frozen=True)
class TenantContext:
    tenant_id: str

    def cache_key(self, resource: str, resource_id: str) -> str:
        return f"tenant:{self.tenant_id}:{resource}:{resource_id}"

    def file_path(self, filename: str) -> str:
        safe_name = filename.replace("/", "_")
        return f"tenants/{self.tenant_id}/files/{safe_name}"

    def job_key(self, job_name: str, business_id: str) -> str:
        return f"{self.tenant_id}:{job_name}:{business_id}"

    def log_fields(self, trace_id: str) -> dict[str, str]:
        return {"tenant_id": self.tenant_id, "trace_id": trace_id}

def main() -> None:
    context = TenantContext("t1001")
    print(context.cache_key("order", "A001"))
    print(context.file_path("invoice/2026.pdf"))
    print(context.job_key("settlement", "2026-08-03"))
    print(context.log_fields("<ID>"))

if __name__ == "__main__":
    main()
预期输出:
tenant:t1001:order:A001
tenants/t1001/files/invoice_2026.pdf
t1001:settlement:2026-08-03
{'tenant_id': 't1001', 'trace_id': '<ID>'}实际系统还要限制可接受的租户标识格式,并在消息消费端、对象下载接口和缓存封装层重复校验。<ID> 表示运行时生成的追踪编号,实际值会不同。
按影响范围定义风险边界
可将隔离故障分为三档:单资源错误只影响某条记录;单租户错误影响一个租户的全部业务;跨租户错误则可能形成数据泄漏或错误操作,必须按最高优先级处理。
验收时不要只做正常功能测试。至少准备两个租户,使用相同业务编号构造数据,分别验证查询、缓存、文件下载和异步任务结果;再尝试篡改租户参数,确认系统返回拒绝结果且日志中保留租户、用户、资源与追踪编号。
配置和日志还要考虑反向泄漏。租户自定义配置不能覆盖平台安全基线,日志虽然需要记录 tenant_id,却不应直接输出访问令牌、身份证件、银行卡号或完整请求体。
本课总结
- 租户上下文必须来自可信身份,并贯穿请求、消息、任务和存储链路
- 数据、缓存、文件等资源都应采用统一且不可省略的租户命名空间
- 隔离验收要使用多租户交叉测试,并重点防范跨租户传播型故障
下一课预告
下一课将进入租户识别与上下文传递实现,完成从网关解析、线程上下文到异步消息透传的完整链路。