
命令行与文本处理 / 系统课时
设计批量主机巡检工具
设计批量主机巡检工具
本课把“逐台登录查看状态”整理成可实现的批量巡检方案。完成后,你将得到一套明确的配置、采集、失败处理、报告与模块边界设计,可直接作为后续 PowerShell 项目的开发蓝图。
学习目标
- 将巡检需求拆成输入、执行、输出和运维约束
- 定义稳定的配置格式、采集指标与失败策略
- 划分模块边界,并形成可验证的最小方案
从验收结果反推需求
批量巡检工具的目标不是“尽可能多地执行命令”,而是在一次运行后回答三个问题:哪些主机正常、哪些指标异常、哪些目标根本没有完成采集。需求应先写成可验收结果,再决定命令和模块。
最小版本建议覆盖 CPU、内存、磁盘、关键服务和最近启动时间。每项指标都要包含采集值、判定状态和错误信息,不能只输出一段难以汇总的终端文本。
| 需求维度 | 最小约束 |
|---|---|
| 输入 | 支持 JSON 或 CSV;每台主机有唯一名称与连接地址 |
| 执行 | 可设置超时;单机失败不阻断其他主机 |
| 判定 | 阈值来自配置;采集失败与指标异常分开表示 |
| 输出 | 同时生成机器可读数据和面向人员的摘要 |
| 安全 | 不在配置中保存明文密码;高风险修复动作不自动执行 |
最小版本可以只使用主机数组;需要扩展时,再把项目配置分为 Settings 与 Hosts 两段。Settings 保存超时、重试、采集器列表、阈值和报告格式;Hosts 保存名称、地址、端口、启用状态与标签。凭据只保存安全存储引用,不保存用户名与密码正文。
设计数据流与模块边界
工具可以分为配置、连接、采集、评估、报告和入口六个模块。入口模块只负责组织顺序;各采集器只返回结构化对象;评估模块只根据规则判定状态。这样可以分别测试每一层,避免远程连接、业务规则和输出格式互相耦合。
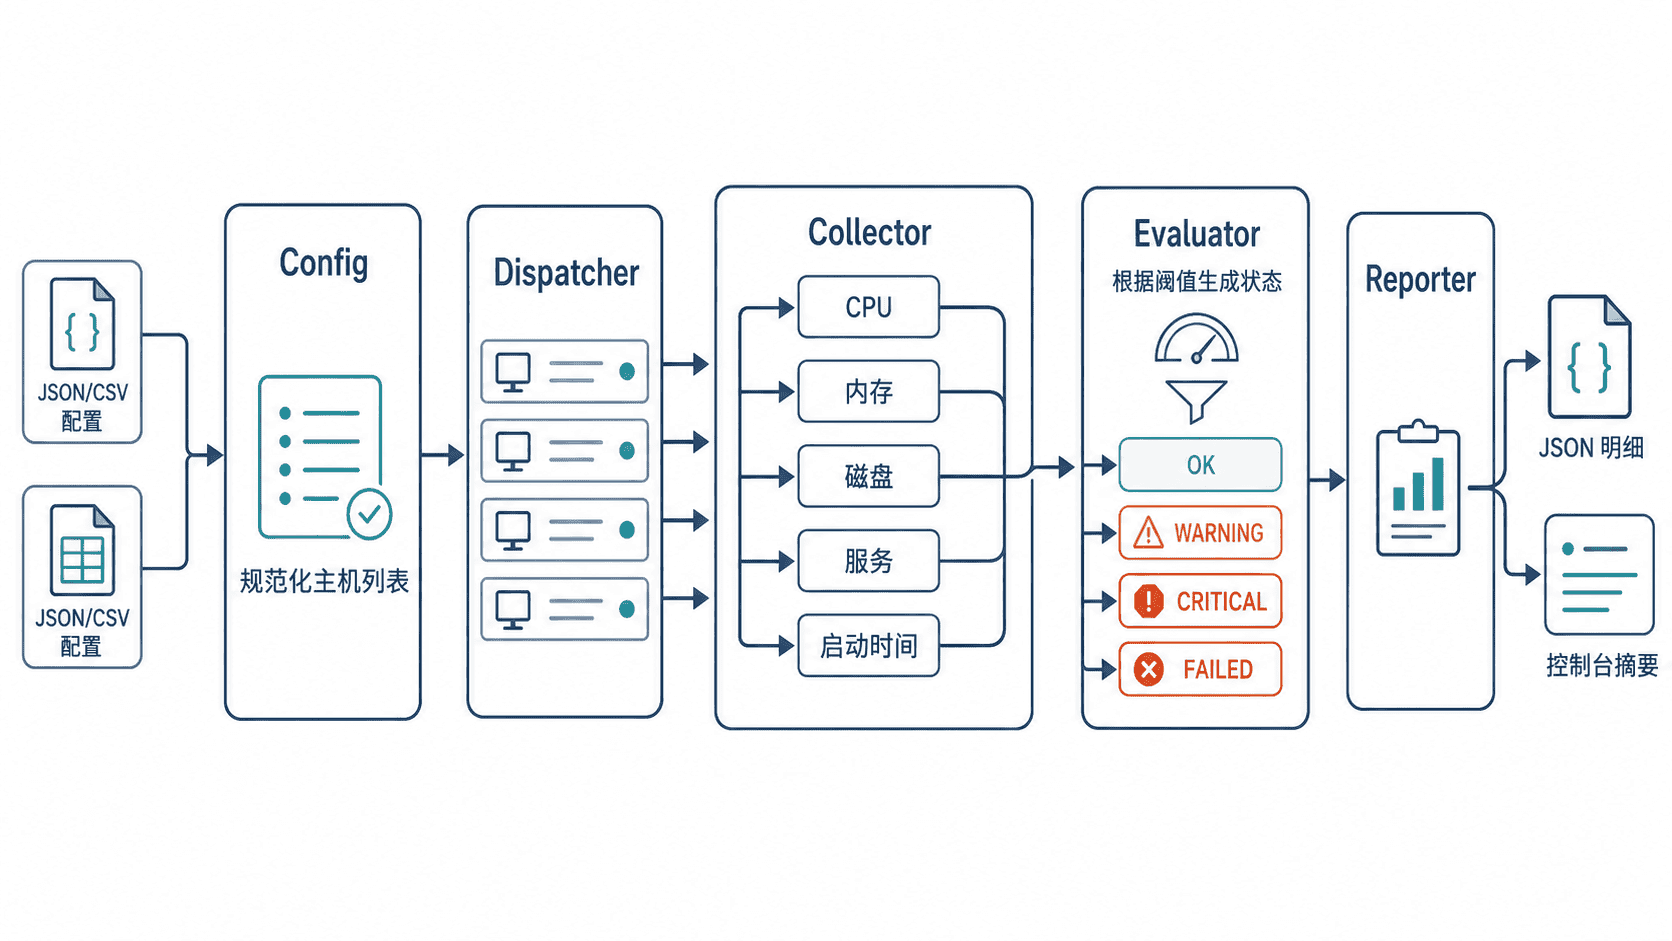
推荐的职责边界如下:Config 负责读取与校验;Dispatcher 控制并发、超时和重试;Collector 执行只读采集;Evaluator 产生状态;Reporter 负责序列化与展示。远程凭据应由安全存储或运行时参数提供,不属于普通配置文件。
定义统一结果模型
所有采集器应返回同一种外层结构,否则报告模块会被迫识别各种特殊格式。主机级结果至少包含目标、开始时间、耗时、总体状态、指标集合和错误集合;指标级结果至少包含名称、实际值、单位、阈值与状态。
下面的可运行示例先构造一份“设计契约”,用 JSON 检查字段是否齐全。它不是最终巡检程序,而是后续实现必须遵守的数据结构。
# 先固定跨模块共享的字段,避免后续实现各自定义格式
$plan = [ordered]@{
    ConfigVersion = 1
    Collectors = @('Cpu', 'Memory', 'Disk', 'Service', 'Uptime')
    FailurePolicy = [ordered]@{
        ContinueOnHostFailure = $true
        TimeoutSeconds = 30
        RetryCount = 1
    }
    ResultFields = @(
        'Target', 'StartedAt', 'DurationMs',
        'Status', 'Metrics', 'Errors'
    )
    ReportFormats = @('Json', 'Console')
}

# 在进入开发前,用最小断言验证设计契约
$required = 'Collectors', 'FailurePolicy', 'ResultFields', 'ReportFormats'
$missing = $required | Where-Object { -not $plan.Contains($_) }

if ($missing) {
    throw "设计契约缺少字段:$($missing -join ', ')"
}

$plan | ConvertTo-Json -Depth 4
预期输出
{
  "ConfigVersion": 1,
  "Collectors": [
    "Cpu",
    "Memory",
    "Disk",
    "Service",
    "Uptime"
  ],
  "FailurePolicy": {
    "ContinueOnHostFailure": true,
    "TimeoutSeconds": 30,
    "RetryCount": 1
  },
  "ResultFields": [
    "Target",
    "StartedAt",
    "DurationMs",
    "Status",
    "Metrics",
    "Errors"
  ],
  "ReportFormats": [
    "Json",
    "Console"
  ]
}
字段顺序可能因 PowerShell 版本显示方式略有差异,但字段和值应一致。后续模块只要遵守这份契约,就能独立替换采集方式或报告格式。
规定失败策略与状态语义
巡检失败必须分层处理。单个指标失败时,保留其他指标;单台主机连接失败时,记录 FAILED 后继续;配置整体无效时立即终止,因为继续执行只会产生误导性报告。
建议固定四种状态:OK 表示通过,WARNING 表示接近阈值,CRITICAL 表示超过阈值,FAILED 表示未获得可信数据。不要把“无法连接”标记为 CRITICAL,因为前者是采集失败,后者是已经确认的指标异常。
重试只适用于短暂网络错误,并且必须限制次数。认证失败、主机名无效和脚本权限不足通常不会因立即重试而恢复。对重启服务、删除文件等修复动作,应输出建议并要求人工确认,不能混入默认只读巡检流程。
确定报告与验收标准
机器可读报告建议使用 JSON,保留完整指标和错误;控制台摘要只展示主机、总体状态、异常数量与耗时。两者使用同一结果对象生成,避免出现“屏幕显示正常但导出文件异常”的分叉逻辑。
最小验收标准包括:配置错误能在执行前被拒绝;一台主机失败不影响其他主机;所有结果都有明确状态;报告能区分异常与采集失败;日志不包含密码或完整凭据。达到这些条件后,再增加并发、HTML 报告或通知功能。