
命令行与文本处理 / 系统课时
落实最小权限
落实最小权限
本课解决脚本“一律管理员运行”的风险:先识别每个动作真正需要的权限,再把普通读取与高权限操作分开,仅在必要步骤提示提升,并让失败信息可执行、可审计。
学习目标
- 判断脚本动作是否真的需要管理员权限
- 将普通步骤与高权限步骤拆分并按需执行
- 为权限不足提供明确、安全的处理提示
先识别权限边界
最小权限不是“永远不用管理员”,而是让进程只获得完成当前动作所需的最低权限,并把提升时间缩到最短。读取进程、系统版本等信息通常可在普通终端完成;读取安全日志、修改系统服务或写入受保护位置时,才可能需要管理员令牌。
审查脚本时,应逐项记录资源、动作和权限,而不是只看脚本整体。只要某一步需要提升,就让整段脚本长期以管理员身份运行,会扩大误操作、参数注入和第三方模块被利用后的影响范围。
拆分普通与高权限动作
推荐把脚本设计成多个显式动作:默认动作在普通权限下运行;只有用户选择受保护动作时才检查管理员令牌。权限不足时立即停止,不要静默跳过,也不要自动反复弹出提升窗口。
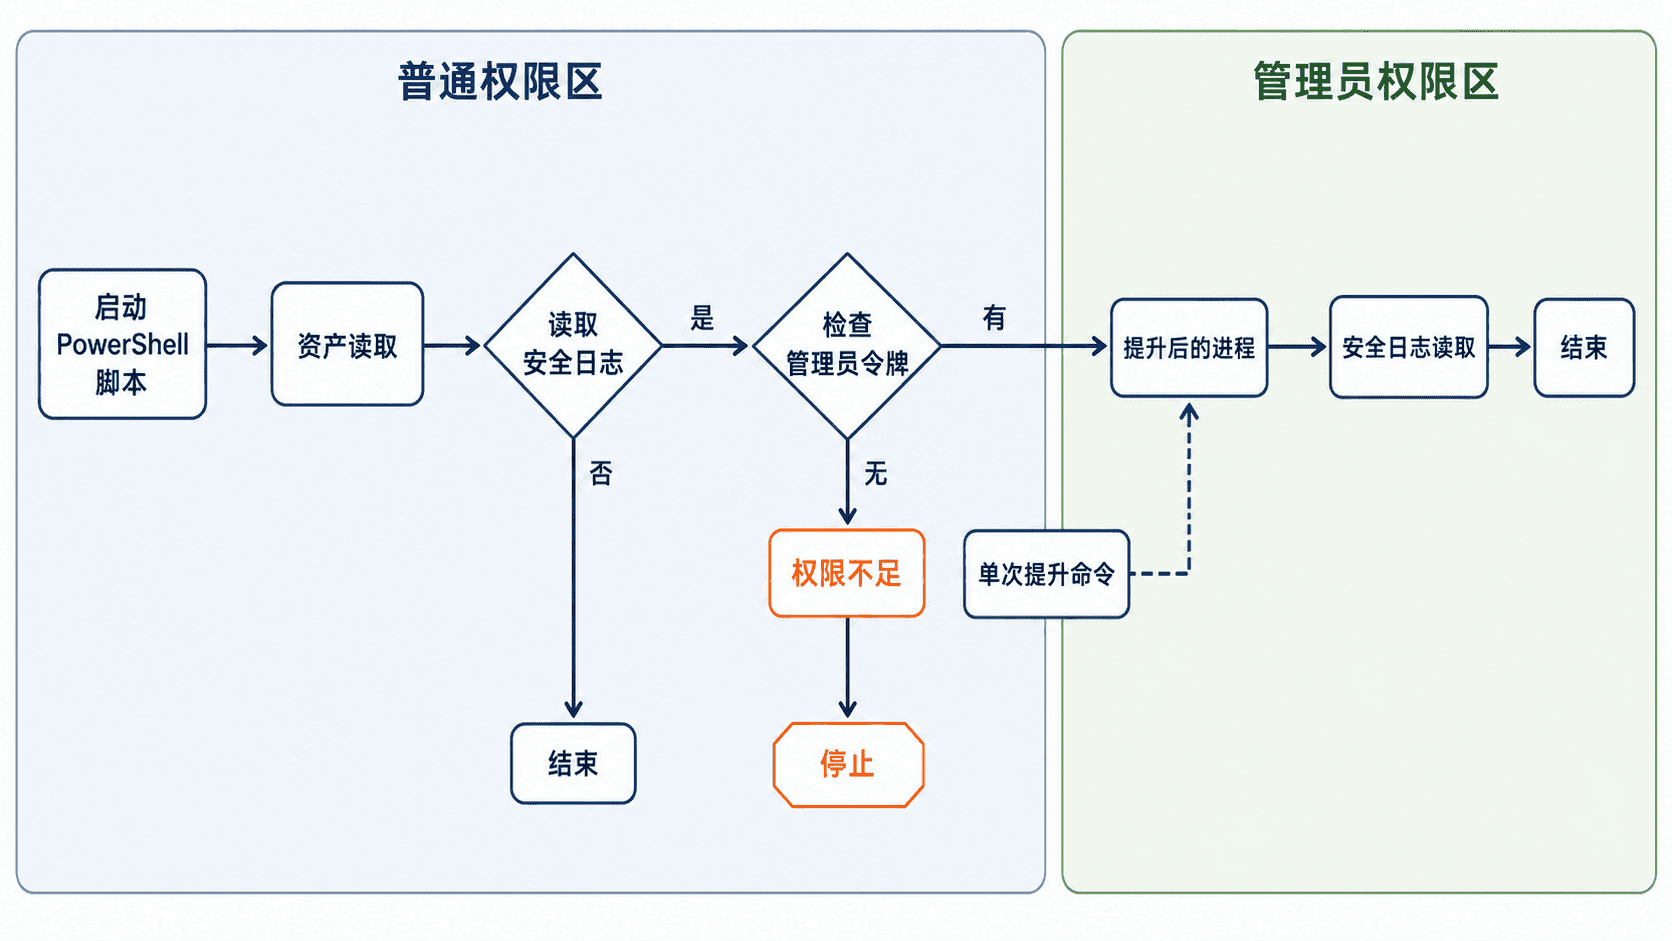
这种拆分还便于审计:普通步骤可以频繁运行,高权限步骤则单独记录执行人、时间和参数。脚本不应为了“省一次确认”而在启动时就要求管理员权限。
实现按需权限检查
将以下内容保存为 LeastPrivilegeDemo.ps1。脚本默认执行普通资产读取;只有 ReadSecurityLog 动作会检查管理员身份,并在权限不足时给出可直接执行的提升命令。
[CmdletBinding()]
param(
    [ValidateSet('Inventory', 'ReadSecurityLog')]
    [string]$Action = 'Inventory'
)

Set-StrictMode -Version Latest
$ErrorActionPreference = 'Stop'

function Test-IsAdministrator {
    $identity = [Security.Principal.WindowsIdentity]::GetCurrent()
    $principal = [Security.Principal.WindowsPrincipal]::new($identity)

    return $principal.IsInRole(
        [Security.Principal.WindowsBuiltInRole]::Administrator
    )
}

switch ($Action) {
    'Inventory' {
        # 普通读取保持在当前非提升进程中执行
        $os = Get-CimInstance -ClassName Win32_OperatingSystem

        [pscustomobject]@{
            Action       = $Action
            ComputerName = $env:COMPUTERNAME
            Caption      = $os.Caption
            ProcessCount = (Get-Process).Count
            Elevated     = Test-IsAdministrator
        } | Format-List
    }

    'ReadSecurityLog' {
        if (-not (Test-IsAdministrator)) {
            # 只提示提升当前高权限动作,不自动扩大执行范围
            $retry = "pwsh -NoProfile -File `"$PSCommandPath`" -Action ReadSecurityLog"
            throw "权限不足。请仅为此步骤打开管理员终端并运行:$retry"
        }

        Get-WinEvent -FilterHashtable @{ LogName = 'Security' } -MaxEvents 3 |
            Select-Object TimeCreated, Id, ProviderName
    }
}
在普通 PowerShell 终端执行:
pwsh -NoProfile -File .\LeastPrivilegeDemo.ps1 -Action Inventory预期输出:
Action       : Inventory
ComputerName : <COMPUTER>
Caption      : <WINDOWS_VERSION>
ProcessCount : <COUNT>
Elevated : False计算机名、系统版本和进程数量会因环境而不同;若当前终端已经提升,Elevated 会显示 True。
验证与风险控制
验证时先在普通终端运行默认动作,确认不会出现 UAC 提示。随后仍在普通终端选择 ReadSecurityLog,脚本应停止并给出提升命令;只有确实需要读取安全日志时,才在管理员终端执行该动作。
高权限分支中不要接收未经校验的命令文本,也不要加载来源不明的模块。涉及修改服务、注册表或防火墙时,应增加 -WhatIf、明确确认、操作日志和回滚步骤;能够由专用服务账户完成的任务,不要授予本地管理员权限。