
命令行与文本处理 / 系统课时
查询 Windows 事件日志
查询 Windows 事件日志
本课解决“日志很多但难以快速定位故障”的问题。你将使用 Get-WinEvent 在日志服务端完成时间、级别和日志名称筛选,再把事件对象转换为适合排障、导出和后续统计的结构化结果。
学习目标
- 使用
-FilterHashtable构造高效事件筛选条件 - 读取事件对象的时间、级别、来源、编号和消息
- 将查询结果整理为稳定的结构化字段
先确定查询范围
事件日志查询最容易犯的错误,是先读取整本日志再使用 Where-Object 过滤。日志量较大时,这会把大量无关记录传入 PowerShell。Get-WinEvent -FilterHashtable 会尽量在事件日志引擎中完成筛选,通常更快,也更节省内存。
常用筛选键包括 LogName、ProviderName、Id、Level、StartTime 和 EndTime。其中事件级别常见取值为:1 表示 Critical,2 表示 Error,3 表示 Warning,4 表示 Information,5 表示 Verbose。
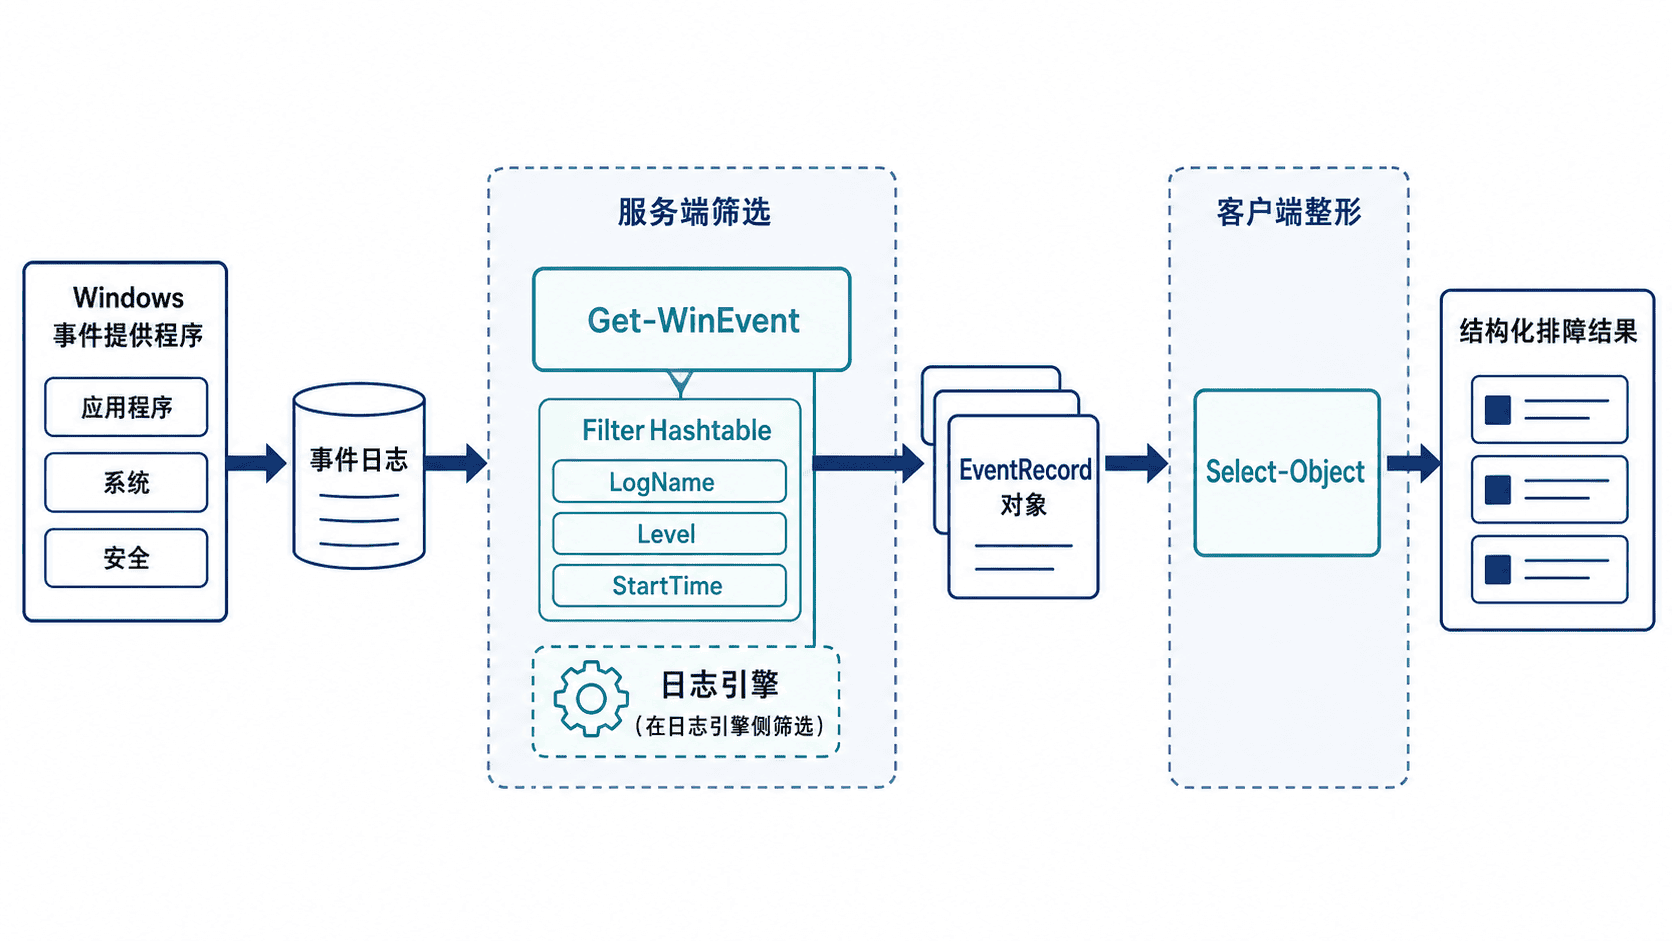
构造高效筛选条件
下面查询最近 24 小时内 System 日志中的严重、错误和警告事件,并限制最多返回 20 条。筛选发生在事件日志引擎中,而不是先取回全部记录后再过滤。
$filter = @{
    LogName  = 'System'
    Level    = 1, 2, 3
    StartTime = (Get-Date).AddHours(-24)
}

$events = Get-WinEvent -FilterHashtable $filter -MaxEvents 20 -ErrorAction Stop

$events |
    Select-Object TimeCreated,
                  Id,
                  LevelDisplayName,
                  ProviderName,
                  @{Name = 'Message'; Expression = {
                      (([string]$_.Message) -replace '\r?\n', ' ').Trim()
                  }} |
    Format-Table -Wrap
预期输出如下,实际时间、事件编号、来源和消息会因计算机状态而不同;若最近 24 小时没有匹配事件,则不会输出数据行。
TimeCreated          Id    LevelDisplayName ProviderName                  Message
-----------          --    ----------------- ------------                  -------
<TIME>               <ID>  Warning          <PROVIDER>                    <MESSAGE>
<TIME>               <ID>  Error            <PROVIDER>                    <MESSAGE>
-MaxEvents 应尽量放在查询命令上,用于限制读取数量。Select-Object 只负责结果整形,不会减少事件日志引擎需要扫描的范围。
读取事件的详细属性
Get-WinEvent 返回的是事件记录对象,而不是普通文本。除常见显示字段外,Properties 集合还保存事件模板中的插入值,适合在消息文本不稳定或需要精确取值时使用。
$event = Get-WinEvent -LogName System -MaxEvents 1

[pscustomobject]@{
    TimeCreated  = $event.TimeCreated
    Id           = $event.Id
    RecordId     = $event.RecordId
    ProviderName = $event.ProviderName
    MachineName  = $event.MachineName
    Property0    = if ($event.Properties.Count -gt 0) {
        $event.Properties[0].Value
    } else {
        $null
    }
}预期输出中的实际值取决于最新事件;没有插入属性时,Property0 为 null。
TimeCreated  : <TIME>
Id           : <ID>
RecordId     : <ID>
ProviderName : <PROVIDER>
MachineName  : <COMPUTER>
Property0    : <VALUE_OR_NULL>
读取 Properties[n] 前应先确认目标事件的提供程序、事件编号和属性顺序。不同事件编号的属性含义可能完全不同,不能仅凭数组下标跨事件复用解析逻辑。
形成可复用的排障结果
排障输出应优先保留稳定字段,例如时间、日志、事件编号、级别、来源、记录编号和计算机名。消息适合人工阅读,但可能因系统语言或事件模板版本变化,不宜作为唯一的程序判断依据。
需要导出时,可将 Format-Table 替换为 Export-Csv。格式化命令只用于终端显示,不应放在还要继续排序、分组或导出的管道中。
提示:访问
Security日志通常需要管理员权限。遇到“拒绝访问”时,应先确认当前身份和日志 ACL,不要通过关闭审计或放宽系统安全策略来绕过权限。