
命令行与文本处理 / 系统课时
记录执行与审计日志
记录执行与审计日志
本课建立一条可追溯的 PowerShell 审计链:Transcript 保存操作过程,脚本块日志记录实际执行内容,自定义 JSON Lines 记录业务语义。完成后,你可以按时间、主体和关联标识还原一次成功或失败的管理操作。
学习目标
- 区分 Transcript、脚本块日志和自定义审计记录各自解决的问题。
- 启用系统级脚本块日志并查询关键事件。
- 编写包含主体、参数、结果与失败信息的结构化审计函数。
组合三类审计证据
单一日志通常无法完整回答“谁在何时以什么参数做了什么,结果为何”。Transcript 接近操作者看到的会话文本,脚本块日志记录 PowerShell 实际处理的代码,自定义记录则补充操作名称、关联 ID、结果摘要和业务字段。
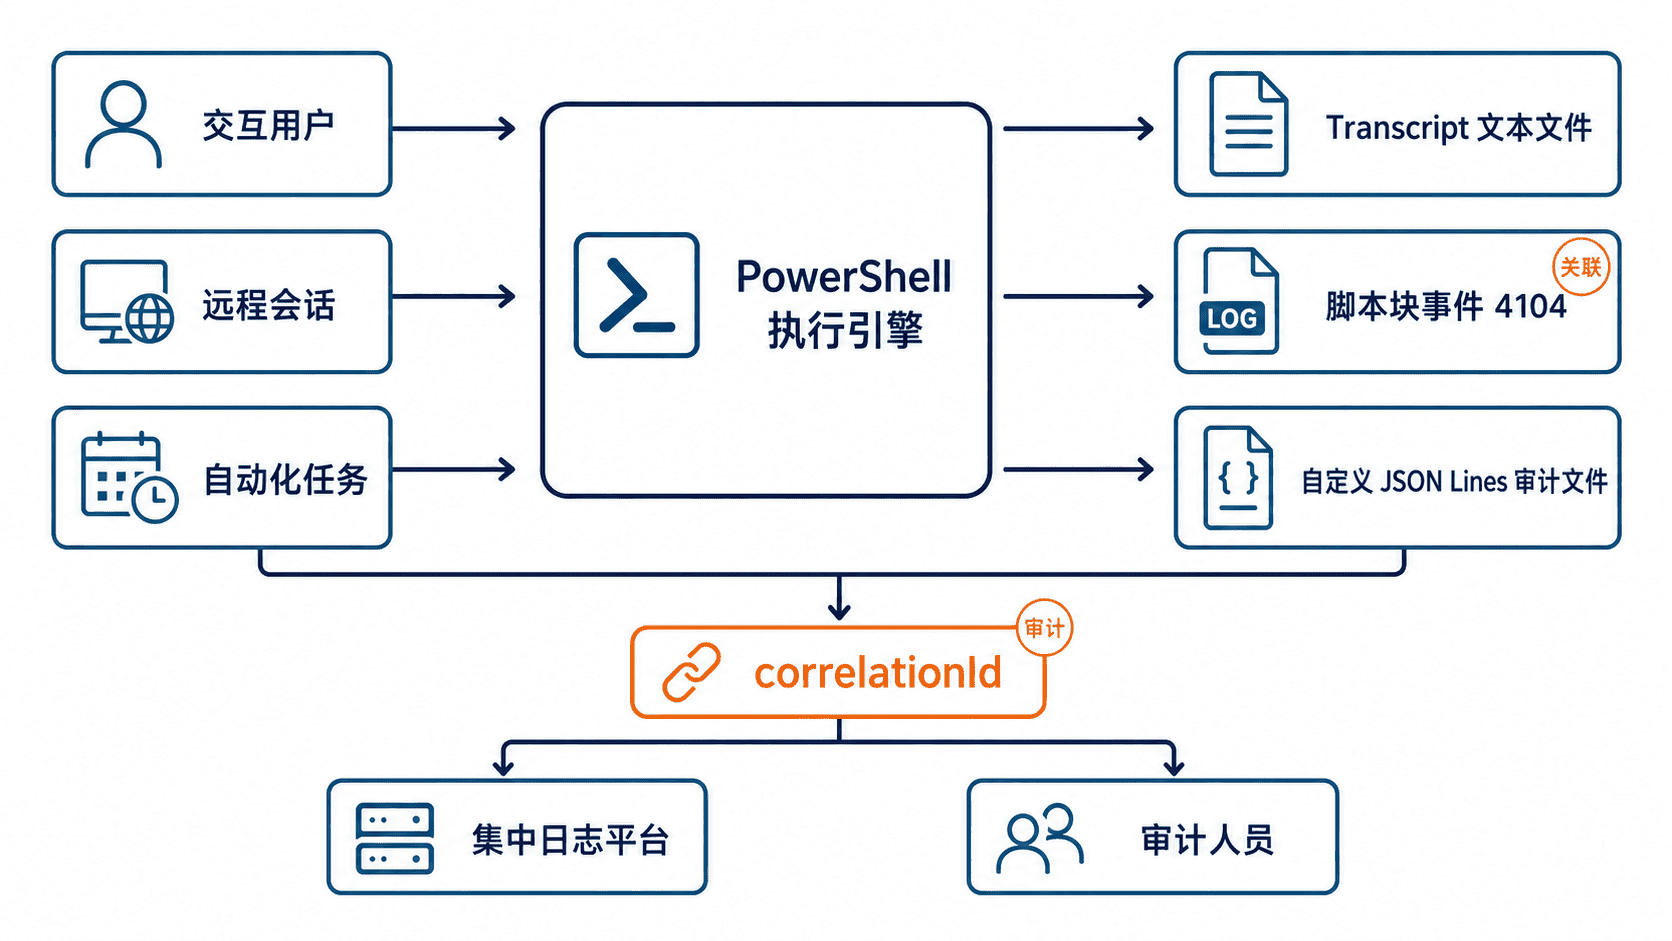
三类证据应互相补充,而不是互相替代。Transcript 可能受宿主输出方式影响,脚本块日志可能产生大量事件,自定义记录则依赖代码主动调用;关键管理入口需要同时启用至少两层,并把日志发送到操作者无法篡改的集中位置。
使用 Transcript 保存会话过程
Start-Transcript 会把当前会话的输入与文本输出写入文件。示例为每次执行生成带时间和进程号的独立文件,并加入命令调用时间头。
$transcriptRoot = 'C:\ProgramData\PowerShellAudit\Transcripts'
New-Item -Path $transcriptRoot -ItemType Directory -Force | Out-Null

$transcriptPath = Join-Path $transcriptRoot (
    'session-{0:yyyyMMdd-HHmmss}-pid-{1}.txt' -f (Get-Date), $PID
)

Start-Transcript -Path $transcriptPath -IncludeInvocationHeader

Get-Service -Name 'Spooler' | Select-Object Name, Status
Get-Date -Format 'o'

Stop-Transcript

$transcriptPath
预期输出
Transcript started, output file is <PATH>
Name     Status
----     ------
Spooler  <STATUS>
<TIME>
Transcript stopped, output file is <PATH>
<PATH><PATH>、<STATUS> 和 <TIME> 为动态值。Transcript 文件可能包含命令参数和输出中的敏感信息,因此目录应限制写入、读取和删除权限,并配置保留周期;不要把密码、令牌或私钥作为明文参数传入命令。
启用并查询脚本块日志
在 Windows 上,优先通过组策略启用“打开 PowerShell 脚本块日志记录”。下面的注册表方式适合实验和自动化配置,需要管理员权限;它会把脚本块写入 Microsoft-Windows-PowerShell/Operational 日志,常见事件 ID 为 4104。
$policyPath = 'HKLM:\Software\Policies\Microsoft\Windows\PowerShell\ScriptBlockLogging'

New-Item -Path $policyPath -Force | Out-Null

New-ItemProperty `
    -Path $policyPath `
    -Name 'EnableScriptBlockLogging' `
    -PropertyType DWord `
    -Value 1 `
    -Force | Out-Null

New-ItemProperty `
    -Path $policyPath `
    -Name 'EnableScriptBlockInvocationLogging' `
    -PropertyType DWord `
    -Value 1 `
    -Force | Out-Null

Get-ItemProperty -Path $policyPath |
    Select-Object EnableScriptBlockLogging, EnableScriptBlockInvocationLogging
预期输出
EnableScriptBlockLogging EnableScriptBlockInvocationLogging
------------------------ ----------------------------------
                       1                                  1
执行一条测试命令后,可以查询最近的脚本块事件。事件消息较长,先只查看时间、事件号和第一行,便于确认策略是否生效。
Get-Service -Name 'W32Time' | Out-Null

Get-WinEvent -FilterHashtable @{
    LogName = 'Microsoft-Windows-PowerShell/Operational'
    Id = 4104
    StartTime = (Get-Date).AddMinutes(-10)
} -MaxEvents 5 |
    Select-Object TimeCreated, Id, @{
        Name = 'FirstLine'
        Expression = { ($_.Message -split "`r?`n")[0] }
    }
预期输出
TimeCreated  Id   FirstLine
-----------  --   ---------
<TIME>       4104 Creating Scriptblock text (1 of 1):
若没有事件,检查策略路径、事件通道是否启用、测试命令是否由目标 PowerShell 进程执行,以及组策略是否覆盖了本地设置。脚本块日志同样可能记录敏感字面量,集中采集前要定义访问控制和脱敏策略,而不是简单关闭审计。
写入结构化自定义审计记录
系统日志能证明执行过什么代码,但不一定知道该操作对应哪个业务请求。下面的完整示例使用 JSON Lines,每行保存时间、主体、计算机、动作、参数、结果、错误和 correlationId,便于日志平台逐条采集。
Set-StrictMode -Version Latest
$ErrorActionPreference = 'Stop'

$auditRoot = 'C:\ProgramData\PowerShellAudit\Custom'
$auditPath = Join-Path $auditRoot 'operations.jsonl'
New-Item -Path $auditRoot -ItemType Directory -Force | Out-Null

function Write-AuditRecord {
    [CmdletBinding()]
    param(
        [Parameter(Mandatory)]
        [string]$Path,

        [Parameter(Mandatory)]
        [string]$Action,

        [Parameter(Mandatory)]
        [hashtable]$Parameters,

        [Parameter(Mandatory)]
        [ValidateSet('Succeeded', 'Failed')]
        [string]$Outcome,

        [Parameter(Mandatory)]
        [string]$CorrelationId,

        [string]$ResultSummary,
        [string]$ErrorText
    )

    $record = [ordered]@{
        timestamp = (Get-Date).ToUniversalTime().ToString('o')
        actor = [Security.Principal.WindowsIdentity]::GetCurrent().Name
        computer = $env:COMPUTERNAME
        processId = $PID
        action = $Action
        parameters = $Parameters
        outcome = $Outcome
        resultSummary = $ResultSummary
        error = $ErrorText
        correlationId = $CorrelationId
    }

    $record |
        ConvertTo-Json -Depth 5 -Compress |
        Add-Content -Path $Path -Encoding utf8
}

function Invoke-AuditedServiceQuery {
    [CmdletBinding()]
    param(
        [Parameter(Mandatory)]
        [ValidateSet('Spooler', 'W32Time')]
        [string]$Name,

        [Parameter(Mandatory)]
        [string]$AuditPath
    )

    $correlationId = [guid]::NewGuid().ToString()

    try {
        $service = Get-Service -Name $Name

        Write-AuditRecord `
            -Path $AuditPath `
            -Action 'Get-Service' `
            -Parameters @{ Name = $Name } `
            -Outcome 'Succeeded' `
            -ResultSummary "Status=$($service.Status)" `
            -CorrelationId $correlationId

        $service
    }
    catch {
        Write-AuditRecord `
            -Path $AuditPath `
            -Action 'Get-Service' `
            -Parameters @{ Name = $Name } `
            -Outcome 'Failed' `
            -ErrorText $_.Exception.Message `
            -CorrelationId $correlationId

        throw
    }
}

Invoke-AuditedServiceQuery -Name 'Spooler' -AuditPath $auditPath |
    Select-Object Name, Status

Get-Content -Path $auditPath -Tail 1
预期输出
Name     Status
----     ------
Spooler  <STATUS>

{"timestamp":"<TIME>","actor":"<DOMAIN>\<USER>","computer":"<COMPUTER>","processId":<ID>,"action":"Get-Service","parameters":{"Name":"Spooler"},"outcome":"Succeeded","resultSummary":"Status=<STATUS>","error":"","correlationId":"<ID>"}
记录参数时应采用允许字段清单,不得直接序列化整个请求对象。密码、访问令牌、连接字符串和个人敏感数据应省略或不可逆脱敏。高风险变更在审计存储不可用时,应按制度选择阻止执行或写入受保护的本地缓冲,不能静默丢失记录。
验证完整性与可追溯性
一次有效的审计验证至少要完成三件事:确认日志已落盘,确认普通操作账号不能修改历史记录,确认同一个 correlationId 能在自定义记录、Transcript 文件名或集中日志字段中被检索。
本地文件适合短期缓冲,不适合作为唯一证据源。生产环境应把事件日志和自定义记录转发到集中平台,设置时间同步、只追加存储、访问审计、保留周期与告警规则,并定期模拟成功和失败操作验证整条采集链。