
命令行与文本处理 / 系统课时
理解执行策略
理解执行策略
执行策略决定 PowerShell 在什么条件下加载脚本和配置文件,但它不是用户权限、应用白名单或恶意代码防护。本课将通过作用域优先级和安全的会话级配置,帮助你判断“为什么脚本仍被阻止”以及应该修改哪一层。
学习目标
- 识别五个执行策略作用域及其生效优先级
- 理解
Restricted、RemoteSigned、AllSigned、Unrestricted与Bypass的差异 - 使用会话级策略完成验证,并避免把执行策略误当成安全边界
执行策略解决什么问题
执行策略主要用于减少误执行未知脚本的风险,并规定脚本签名、下载来源和提示行为。它影响脚本文件、模块及配置文件的加载,但不会限制交互式命令,也不能阻止用户把脚本内容复制到控制台逐条运行。
因此,执行策略更接近“安全提示和运行规则”,而不是强制隔离机制。真正的权限边界仍由操作系统账户权限、文件 ACL、应用控制、代码签名信任和审计机制共同建立。
作用域与优先级
PowerShell 按 MachinePolicy、UserPolicy、Process、CurrentUser、LocalMachine 的顺序选择第一条非 Undefined 策略。前两项通常由组策略管理;较低作用域即使成功写入,也可能不会成为当前有效策略。
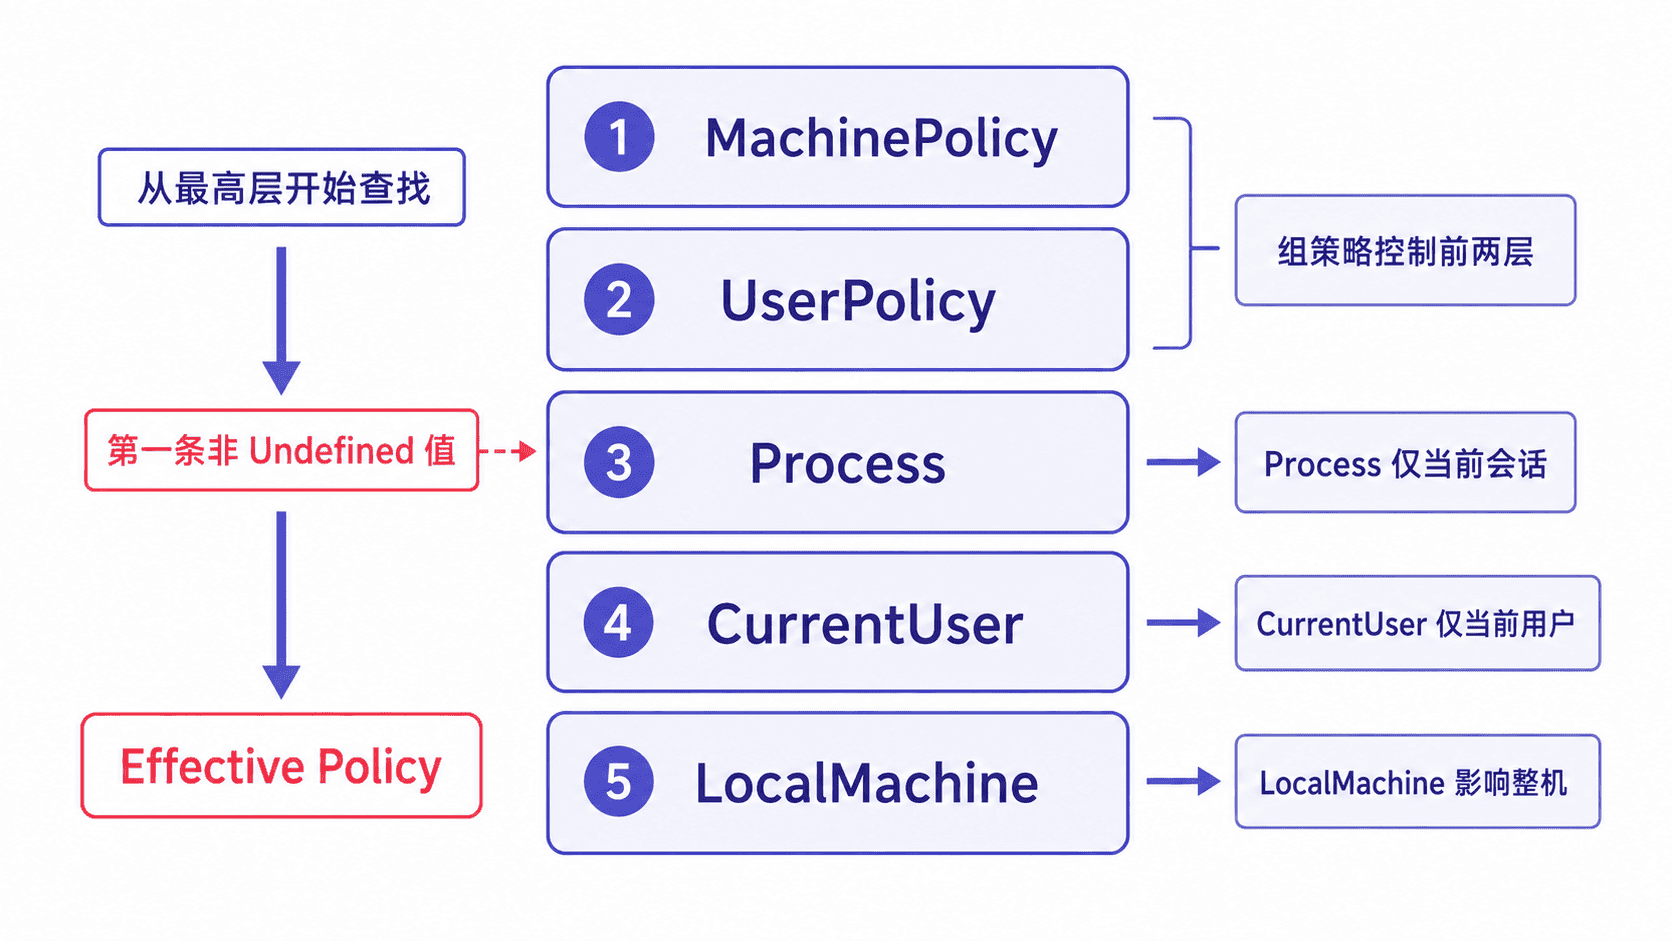
Process 作用域只影响当前 PowerShell 进程,关闭会话后自动失效,适合临时验证。CurrentUser 只影响当前用户,通常不需要管理员权限;LocalMachine 影响本机所有用户,修改时通常需要管理员权限。
查看并临时设置策略
下面的命令先列出各作用域,再把当前进程设置为 RemoteSigned。这种做法不会永久修改用户或整机配置,适合测试脚本能否在更合适的策略下运行。
Get-ExecutionPolicy -List |
    Format-Table Scope, ExecutionPolicy -AutoSize

Set-ExecutionPolicy -Scope Process -ExecutionPolicy RemoteSigned -Force

$processPolicy = Get-ExecutionPolicy -Scope Process
$effectivePolicy = Get-ExecutionPolicy

"ProcessPolicy=$processPolicy"
"EffectivePolicy=$effectivePolicy"
预期输出
Scope        ExecutionPolicy
-----        ---------------
MachinePolicy <POLICY>
UserPolicy    <POLICY>
Process       <POLICY>
CurrentUser   <POLICY>
LocalMachine  <POLICY>

ProcessPolicy=RemoteSigned
EffectivePolicy=<EFFECTIVE_POLICY>
<POLICY> 和 <EFFECTIVE_POLICY> 取决于机器现有配置。若 MachinePolicy 或 UserPolicy 已定义,最终有效策略可能仍由组策略决定,而不是刚设置的 Process 值。
常见策略模式
Restricted 禁止运行脚本,但仍允许交互式命令;RemoteSigned 允许本地脚本运行,并要求带有互联网来源标记的脚本由受信任发布者签名;AllSigned 要求本地和远程脚本都签名。
Unrestricted 允许未签名脚本,但对来自互联网的文件可能给出警告;Bypass 不阻止执行,也不显示策略提示,通常只适合受控自动化进程的临时作用域。Undefined 表示该作用域没有设置策略,不是一种独立的执行模式。
处理下载脚本被阻止
在 RemoteSigned 下,浏览器或邮件下载的文件可能带有来源标记。先审查脚本内容和来源,确认可信后,可以对单个文件解除标记,而不是降低整台机器的执行策略。
$scriptPath = '<PATH>'

Get-Item -LiteralPath $scriptPath
Unblock-File -LiteralPath $scriptPath

"Unblocked=$scriptPath"
预期输出
Directory: <PATH>

Mode   LastWriteTime Length Name
----   ------------- ------ ----
-a---  <TIME>        <ID>   <SCRIPT_NAME>.ps1

Unblocked=<PATH>实际路径、时间、长度和文件名会不同。Unblock-File 不会验证代码是否安全,只会移除来源阻止标记,因此必须在执行前完成人工审查或签名验证。
安全边界与错误用法
不要为了“让脚本能跑”就长期把 LocalMachine 设置为 Bypass。更安全的顺序是先查看 Get-ExecutionPolicy -List,确认是否由组策略控制,再检查文件来源、签名和实际报错;确需临时调整时优先使用 Process 作用域。
在 Linux 和 macOS 上,PowerShell 的执行策略不能作为 Windows 式脚本信任控制使用。跨平台脚本应依赖文件权限、可信分发、校验和、代码审查以及最小权限运行,而不是假设执行策略提供统一保护。