
命令行与文本处理 / 系统课时
安全管理凭据与机密
安全管理凭据与机密
本课建立一套不把密码和令牌直接写进脚本的最小方案:用 PSCredential 在命令之间传递账号凭据,用 SecureString 降低内存中明文暴露,再通过 SecretManagement 与本地 SecretStore 持久化保存和按需读取机密。
学习目标
- 区分
PSCredential、SecureString、SecretManagement 与具体保险库的职责 - 安装并注册本地 SecretStore,保存凭据和令牌
- 避免把机密输出到日志、命令历史或源码仓库
先选对存储层次
PSCredential 是“用户名加安全字符串密码”的传递对象,适合交给支持 -Credential 的命令,但它本身不是持久化保险库。SecureString 主要减少明文在交互和内存中的直接暴露,也不应被当作跨平台、可独立管理的长期机密仓库。
SecretManagement 提供统一的 Set-Secret、Get-Secret 等命令;真正保存数据的是扩展保险库。SecretStore 是微软提供的本地保险库实现,适合单机脚本和开发环境。团队共享、集中审计或云端轮换场景,应改接企业密码库或云密钥管理服务对应的扩展保险库。
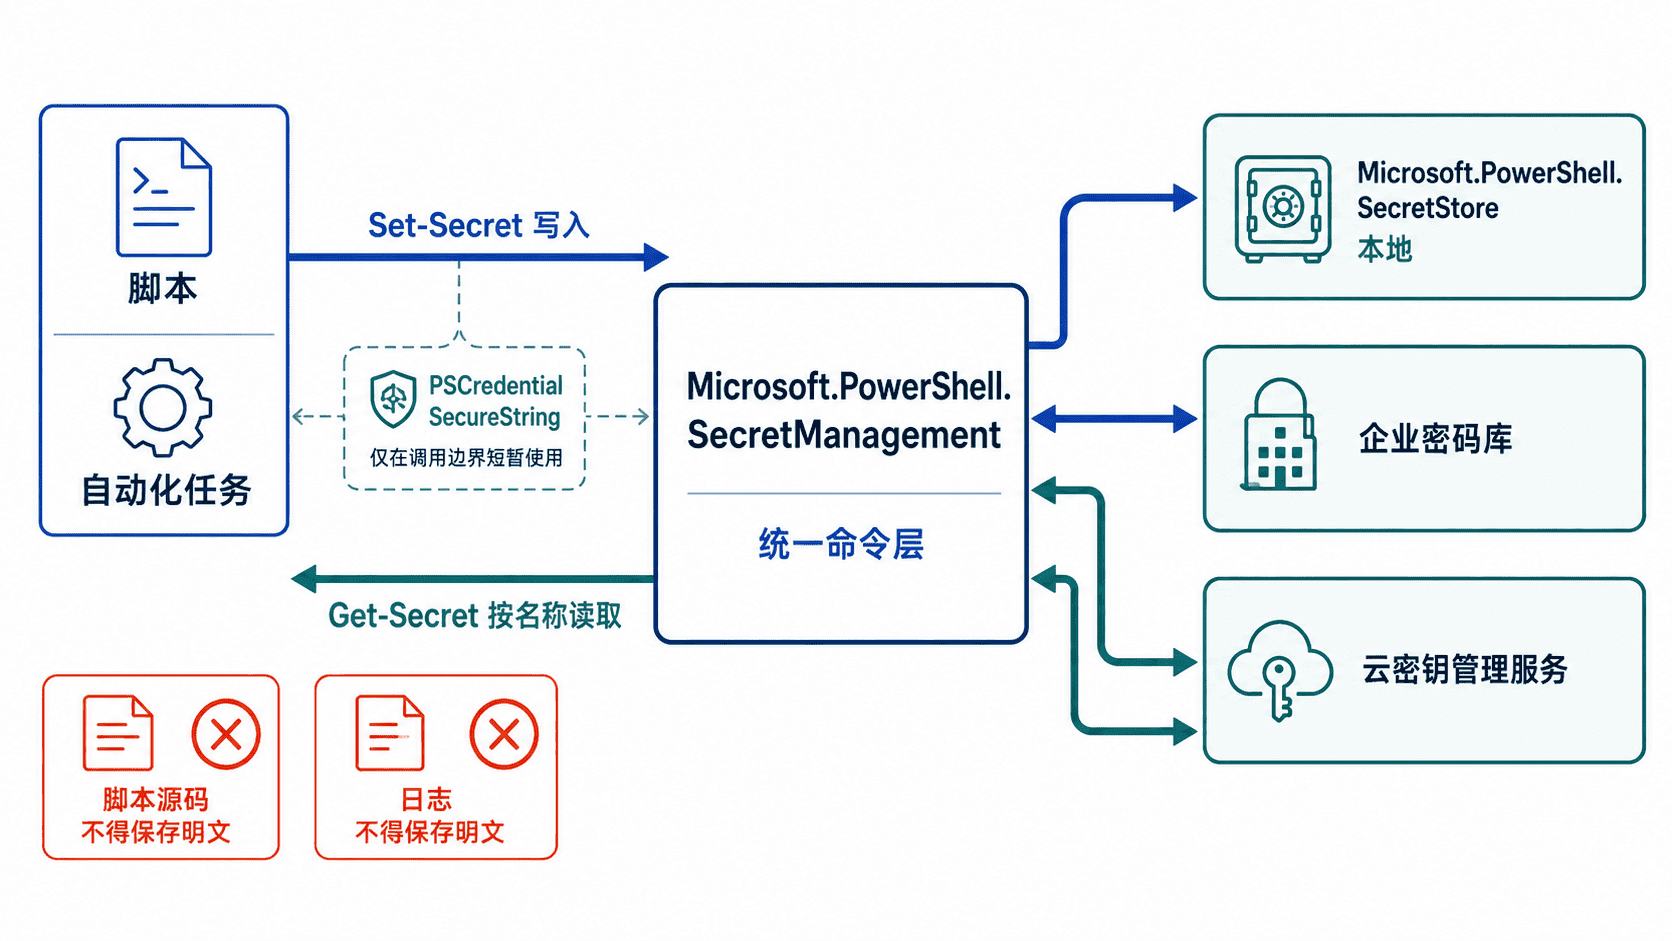
安装并注册本地保险库
以下命令在当前用户范围安装两个模块,并将名为 LocalStore 的 SecretStore 注册为默认保险库。首次安装需要能够访问 PowerShell Gallery。
$modules = @(
    'Microsoft.PowerShell.SecretManagement'
    'Microsoft.PowerShell.SecretStore'
)

foreach ($module in $modules) {
    if (-not (Get-Module -ListAvailable -Name $module)) {
        Install-Module -Name $module -Scope CurrentUser -Force -AllowClobber
    }
}

Import-Module Microsoft.PowerShell.SecretManagement
Import-Module Microsoft.PowerShell.SecretStore

if (-not (Get-SecretVault -Name 'LocalStore' -ErrorAction SilentlyContinue)) {
    Register-SecretVault `
        -Name 'LocalStore' `
        -ModuleName 'Microsoft.PowerShell.SecretStore' `
        -DefaultVault
}

Get-SecretVault -Name 'LocalStore' |
    Select-Object Name, ModuleName, IsDefault
预期输出
Name       ModuleName                            IsDefault
----       ----------                            ---------
LocalStore Microsoft.PowerShell.SecretStore      True
模块版本号和表格间距可能不同。示例中的 -Force -AllowClobber 仅用于当前用户范围的可重复实验,它可能覆盖同名命令;受管环境应先比较模块版本并审查命令冲突。若安装失败,先检查代理、TLS、PowerShell Gallery 是否可访问,以及当前用户模块目录是否可写,不要通过关闭系统级安全校验绕过下载问题。
保存并读取凭据与令牌
下面配置一个需要密码解锁的本地保险库,然后分别保存 PSCredential 和 SecureString。示例只验证对象类型与用户名,不回显密码或令牌内容。
Set-SecretStoreConfiguration `
    -Authentication Password `
    -PasswordTimeout 900 `
    -Interaction Prompt `
    -Confirm:$false

# 根据现有配置,系统会要求创建密码或输入当前保险库密码
Unlock-SecretStore

$credential = Get-Credential `
    -UserName 'svc-demo' `
    -Message 'Enter the demo account password'

$apiToken = Read-Host 'Enter a demo API token' -AsSecureString

Set-Secret -Name 'DemoCredential' -Secret $credential -Vault 'LocalStore'
Set-Secret -Name 'DemoApiToken' -Secret $apiToken -Vault 'LocalStore'

$storedCredential = Get-Secret -Name 'DemoCredential' -Vault 'LocalStore'
$storedToken = Get-Secret -Name 'DemoApiToken' -Vault 'LocalStore'

[pscustomobject]@{
    UserName       = $storedCredential.UserName
    CredentialType = $storedCredential.GetType().Name
    TokenType      = $storedToken.GetType().Name
}
预期输出
UserName CredentialType TokenType
-------- -------------- ---------
svc-demo PSCredential SecureString交互时输入的保险库密码、账号密码和令牌不会显示在终端。首次配置可能要求创建保险库密码,已有保险库则要求输入当前密码。PasswordTimeout 900 表示解锁状态最多保持约 900 秒;自动化任务应根据风险选择更短超时,并避免把保险库密码硬编码到同一脚本中。
在调用边界使用机密
读取机密后应立即交给目标命令,并尽量缩短对象停留时间。例如支持 -Credential 的命令可以直接接收 PSCredential。只有目标 API 明确要求明文令牌时,才在最后一步转换,并确保不写入日志、异常消息或调试输出。
Get-Secret -AsPlainText 使用方便,但会把字符串暴露给后续管道和日志系统。更稳妥的做法是优先使用接受 SecureString、PSCredential 或安全令牌对象的客户端;必须转成明文时,只在局部作用域完成,并在调用后释放引用。
选择存储方式的边界
| 方式 | 适合场景 | 不应承担的职责 |
|---|---|---|
PSCredential |
向命令传递用户名和密码 | 长期持久化、多人共享 |
SecureString |
交互输入与短期内存传递 | 跨平台保险库、集中审计 |
| SecretStore | 单机脚本、开发机、本地自动化 | 团队级共享与云端轮换 |
| 外部扩展保险库 | 集中权限、审计、轮换和多主机使用 | 在源码中保存访问密钥 |
无论采用哪种保险库,脚本仍需最小权限。账号应只拥有任务需要的权限,机密名称不要包含真实密码,日志只记录读取是否成功和业务结果,不记录机密值。
清理演示机密
实验结束后删除示例条目,避免测试凭据长期保留。下面是片段示例,依赖前文已注册并解锁 LocalStore,且两个演示条目已经存在。
'DemoCredential', 'DemoApiToken' | ForEach-Object {
    Remove-Secret -Name $_ -Vault 'LocalStore'
}

Get-SecretInfo -Vault 'LocalStore' |
    Where-Object { $_.Name -in @('DemoCredential', 'DemoApiToken') }
预期输出
(无输出)没有输出表示两个演示条目已被删除。删除保险库中的条目不等于撤销远端账号或令牌;真实泄露事件还必须在凭据签发端执行轮换或吊销。