
命令行与文本处理 / 系统课时
配置受限管理端点
配置受限管理端点
本课使用 Just Enough Administration(JEA)把远程运维入口限制为“指定人员只能执行指定命令”。完成后,你将得到一个基于角色能力、会话配置和虚拟账户运行的最小权限端点,并能验证允许与拒绝的操作。
学习目标
- 理解角色能力文件、会话配置文件与虚拟账户的职责边界。
- 创建只开放少量服务管理命令的 JEA 端点。
- 使用受限账号验证命令白名单和参数约束是否生效。
JEA 的最小授权模型
普通远程会话通常先授予账号系统权限,再依赖操作人员自律。JEA 的顺序相反:用户先连接指定端点,端点根据其所属组加载角色能力,只暴露允许的命令和参数,再让临时虚拟账户代为执行。
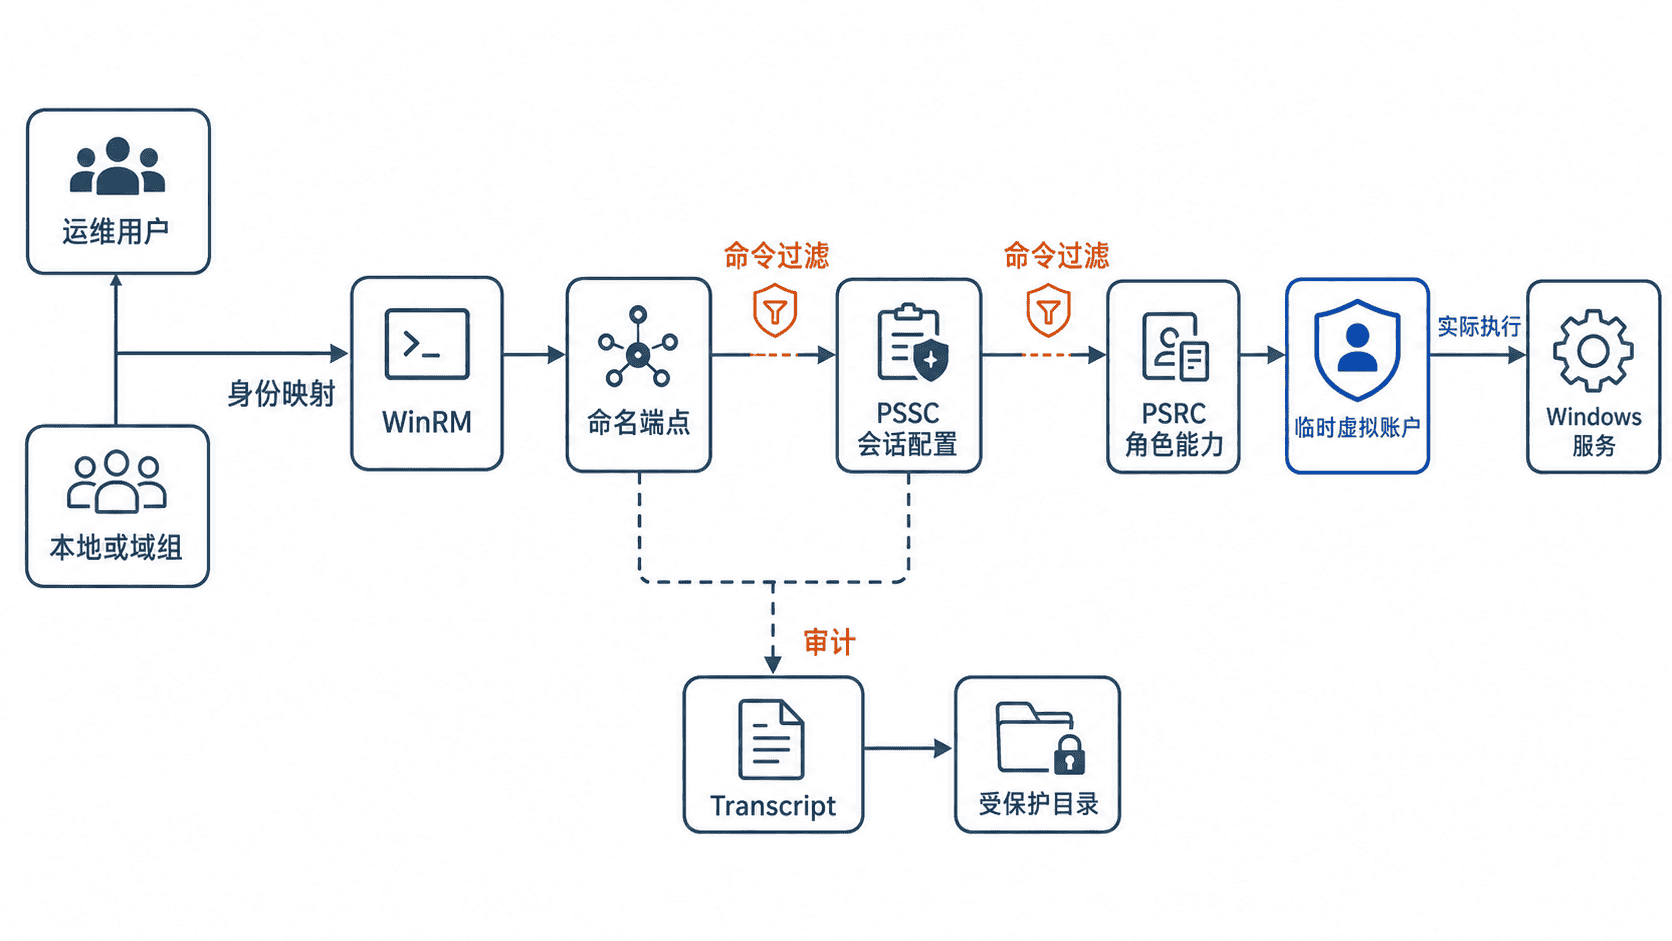
角色能力文件使用 .psrc 扩展名,定义可见 cmdlet、函数、外部程序和参数约束。会话配置文件使用 .pssc 扩展名,定义谁可以连接、加载哪些角色、采用何种语言模式,以及会话以什么身份运行。
启用 RunAsVirtualAccount 后,系统会为每个会话创建临时虚拟账户。它通常具备本机管理能力,但用户只能通过端点暴露的命令使用这些权限,因此命令白名单和参数限制必须同时收紧。虚拟账户访问远程网络资源时通常使用计算机账户;需要稳定网络身份时,应评估组托管服务账户,而不是在脚本中保存普通账号密码。
创建角色能力文件
以下操作应在目标 Windows 主机的提升权限 Windows PowerShell 会话中执行。示例创建一个有效模块,并只允许查询或重启 Spooler、W32Time 两个服务,同时开放 whoami.exe 用于验证实际执行身份。
$moduleRoot = "$env:ProgramFiles\WindowsPowerShell\Modules\ContosoJEA"
$roleRoot = Join-Path $moduleRoot 'RoleCapabilities'
$rolePath = Join-Path $roleRoot 'HelpDesk.psrc'

New-Item -Path $roleRoot -ItemType Directory -Force | Out-Null

$manifestPath = Join-Path $moduleRoot 'ContosoJEA.psd1'
if (-not (Test-Path $manifestPath)) {
    New-ModuleManifest `
        -Path $manifestPath `
        -RootModule '' `
        -ModuleVersion '1.0.0' `
        -Guid ([guid]::NewGuid()) `
        -Author 'Contoso' `
        -Description 'JEA role capabilities'
}

New-PSRoleCapabilityFile `
    -Path $rolePath `
    -VisibleCmdlets @(
        @{
            Name = 'Get-Service'
            Parameters = @{
                Name = 'Name'
                ValidateSet = @('Spooler', 'W32Time')
            }
        },
        @{
            Name = 'Restart-Service'
            Parameters = @{
                Name = 'Name'
                ValidateSet = @('Spooler', 'W32Time')
            }
        }
    ) `
    -VisibleExternalCommands 'C:\Windows\System32\whoami.exe'

Test-Path $rolePath
预期输出
TrueValidateSet 不只是改善输入体验,它会阻止使用者把同一个命令指向其他服务。审核角色能力时,还要检查被开放命令是否能通过脚本块、路径、模块加载或外部程序间接获得超出预期的执行能力。
注册会话配置
会话配置把授权组映射到 HelpDesk 角色,并启用受限远程服务器模式、无语言模式、虚拟账户和 Transcript 目录。示例会创建本地组 JEA-Operators,实际环境也可以替换为受控的域组。
$groupName = 'JEA-Operators'
$qualifiedGroup = "$env:COMPUTERNAME\$groupName"
$configRoot = 'C:\ProgramData\JEA'
$transcriptRoot = Join-Path $configRoot 'Transcripts'
$psscPath = Join-Path $configRoot 'MaintenanceJEA.pssc'

if (-not (Get-LocalGroup -Name $groupName -ErrorAction SilentlyContinue)) {
    New-LocalGroup -Name $groupName -Description 'Users allowed to enter the JEA endpoint'
}

New-Item -Path $transcriptRoot -ItemType Directory -Force | Out-Null

$roleDefinitions = @{}
$roleDefinitions[$qualifiedGroup] = @{
    RoleCapabilities = 'HelpDesk'
}

New-PSSessionConfigurationFile `
    -Path $psscPath `
    -SessionType RestrictedRemoteServer `
    -LanguageMode NoLanguage `
    -RunAsVirtualAccount `
    -TranscriptDirectory $transcriptRoot `
    -RoleDefinitions $roleDefinitions

Test-PSSessionConfigurationFile -Path $psscPath

Register-PSSessionConfiguration `
    -Name 'MaintenanceJEA' `
    -Path $psscPath `
    -Force

(Get-PSSessionConfiguration -Name 'MaintenanceJEA').Name
预期输出
True
MaintenanceJEA
注册或更新端点可能重启 WinRM 服务并中断现有远程会话,生产环境应安排维护窗口。首次使用前还要确认 PowerShell Remoting 已启用,并把经过审批的账号加入授权组;不要把宽泛的管理员组直接映射到角色。
验证允许与拒绝的操作
使用属于 JEA-Operators 的测试账号连接本机端点。下面先执行允许的服务查询和身份检查,再尝试一个未开放的 Get-Process。
$credential = Get-Credential

Invoke-Command `
    -ComputerName 'localhost' `
    -ConfigurationName 'MaintenanceJEA' `
    -Credential $credential `
    -ScriptBlock {
        Get-Service -Name 'Spooler' | Select-Object Name, Status
        & 'C:\Windows\System32\whoami.exe'
    }

Invoke-Command `
    -ComputerName 'localhost' `
    -ConfigurationName 'MaintenanceJEA' `
    -Credential $credential `
    -ScriptBlock {
        Get-Process
    }
预期输出
Name     Status
----     ------
Spooler  <STATUS>

winrm virtual users\winrm va_<ID>

The term 'Get-Process' is not recognized as the name of a cmdlet, function, script file, or operable program.
<STATUS> 和 <ID> 会随主机与会话变化。若允许命令也被拒绝,依次检查账号组成员关系、PSSC 中的组名、模块是否可被发现、PSRC 文件名是否与角色名一致,以及端点是否在修改后重新注册。
上线前的安全检查
最小权限端点不能只看“能否连接”,还要验证每个允许命令的危险参数、输入范围和间接调用能力。高风险操作应拆成用途单一的代理函数,并在函数内部再次校验对象范围、变更前状态和审批标识。
Transcript 目录必须限制普通用户写入和删除,并由独立审计主体读取或集中采集。若端点不再使用,应先确认没有依赖任务,再执行 Unregister-PSSessionConfiguration -Name MaintenanceJEA,避免遗留可连接入口。