
命令行与文本处理 / 系统课时
防止命令与参数注入
防止命令与参数注入
本课解决脚本把用户输入拼成命令后执行的问题:通过动作允许列表、类型与格式校验、直接参数绑定和失败即停止,确保输入只能作为数据使用,不能改变原定执行路径。
学习目标
- 识别 PowerShell 中常见的命令与参数注入入口
- 使用允许列表和严格校验约束不可信输入
- 用直接调用替代字符串拼接与动态执行
注入从哪里发生
当脚本把外部输入拼接到命令字符串,再交给 Invoke-Expression、cmd /c、powershell -Command 或动态脚本块执行时,输入就可能从“参数数据”变成“额外命令”。即使没有分号,攻击者也可能利用管道符、重定向符、引号闭合或命令自身的危险选项改变行为。
风险输入不仅来自交互参数,还可能来自 CSV、环境变量、接口响应、文件名和数据库字段。判断标准很简单:只要某段文本最终会被重新解析为代码或命令行,就必须按不可信内容处理。
建立安全处理链
安全方案应先固定可执行动作,再验证每个参数,最后直接调用已知命令或 API。校验失败必须进入拒绝分支,不能“清理一下继续执行”,因为黑名单很难覆盖所有转义和解析差异。
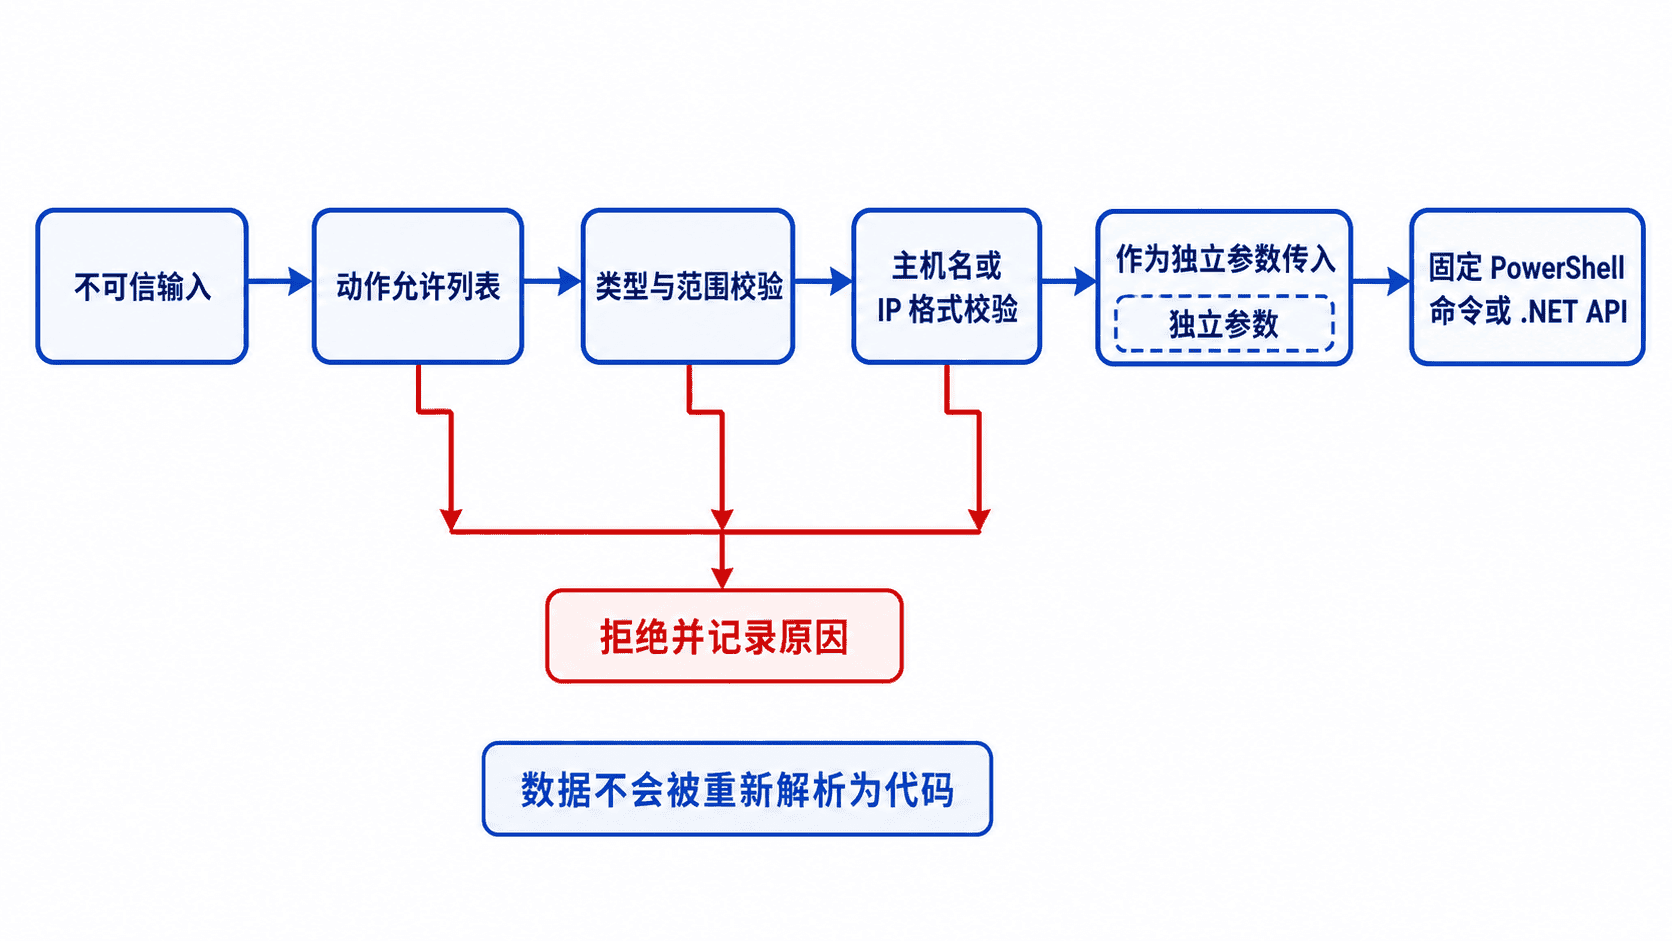
允许列表应约束“能做什么”,类型和范围约束“参数能取什么值”,格式校验约束“字符串长什么样”。三层同时使用,才能避免合法动作被异常参数绕过。
使用允许列表与直接调用
将以下内容保存为 SafeNetworkQuery.ps1。脚本只允许执行 Ping 或 Dns,目标必须是合法 IP 地址或主机名,并且不会把输入交给任何字符串执行器。
[CmdletBinding()]
param(
    [Parameter(Mandatory)]
    [ValidateSet('Ping', 'Dns')]
    [string]$Action,

    [Parameter(Mandatory)]
    [string]$Target,

    [ValidateRange(1, 4)]
    [int]$Count = 1
)

Set-StrictMode -Version Latest
$ErrorActionPreference = 'Stop'

function Test-SafeTarget {
    param(
        [Parameter(Mandatory)]
        [string]$Value
    )

    $ipAddress = $null
    if ([System.Net.IPAddress]::TryParse($Value, [ref]$ipAddress)) {
        return $true
    }

    $hostName = $Value.TrimEnd([char]'.')
    if ($hostName.Length -lt 1 -or $hostName.Length -gt 253) {
        return $false
    }

    foreach ($label in $hostName.Split('.')) {
        # 每个 DNS 标签限制为 1~63 个字母、数字或中间连字符
        if ($label -notmatch '^(?=.{1,63}$)[A-Za-z0-9](?:[A-Za-z0-9-]*[A-Za-z0-9])?$') {
            return $false
        }
    }

    return $true
}

if (-not (Test-SafeTarget -Value $Target)) {
    throw 'Target 只能是合法 IP 地址或主机名。'
}

$success = switch ($Action) {
    'Ping' {
        # 直接绑定参数,不重新解析 Target
        Test-Connection -TargetName $Target -Count $Count -Quiet
    }
    'Dns' {
        [System.Net.Dns]::GetHostAddresses($Target).Count -gt 0
    }
}

[pscustomobject]@{
    Action  = $Action
    Target  = $Target
    Success = [bool]$success
} | ConvertTo-Json -Compress
分别执行合法输入和带命令分隔符的恶意输入:
pwsh -NoProfile -File .\SafeNetworkQuery.ps1 -Action Dns -Target localhost
pwsh -NoProfile -File .\SafeNetworkQuery.ps1 -Action Dns -Target 'localhost; Get-Process'
预期输出:
{"Action":"Dns","Target":"localhost","Success":true}
Exception: Target 只能是合法 IP 地址或主机名。
第二条命令的错误位置和行号可能不同,但必须在调用 DNS API 前终止,且不能执行 Get-Process。
处理关键边界
直接调用 PowerShell cmdlet 时,应把每个值传给明确参数,不要把整行命令保存在字符串中。调用原生命令也应使用参数数组,并注意命令自身是否支持 -- 作为选项终止符;否则以短横线开头的文件名仍可能被解释成选项。
允许列表应使用稳定标识映射到内部函数,而不是允许用户提交任意命令名。路径参数还要执行规范化、限制根目录并防止目录穿越;数值参数使用整数类型和范围约束;枚举参数使用 ValidateSet。敏感操作失败时记录被拒绝的原因,但不要把密钥或完整不可信内容写入日志。