
Linux 与服务器运维 / 系统课时
网络连接失败怎么用 strace 查
网络连接失败怎么用 strace 查
应用报“连接失败”时,日志往往只给出超时或无法访问,无法说明故障发生在哪一层。用 strace 跟踪系统调用,可以把问题拆成 DNS、Socket 创建、connect() 建连和权限四个阶段,并用返回的 errno 快速缩小范围。
学习目标
- 能抓取一次网络连接失败对应的关键系统调用。
- 能区分 DNS、Socket、
connect()与权限类失败。 - 能根据
errno选择下一步验证手段,而不是只盯着应用报错。
先抓住一次失败连接
strace 看到的是系统调用,不会直接显示“DNS 模块失败”或“网络策略错误”。排查时应让目标程序复现一次失败,并同时保留时间、耗时和足够长的字符串。
下面用保留域名 .invalid 制造一个稳定的 DNS 失败。该后缀不会被正常 DNS 解析,可用于练习观察解析阶段。
LC_ALL=C strace -f -tt -T -s 200 -e trace=%network,openat -o /tmp/dns-fail.strace curl --connect-timeout 3 http://does-not-exist.invalid
printf 'curl exit=%s\n' "$?"
预期输出:
curl: (6) Could not resolve host: does-not-exist.invalid
curl exit=6
/tmp/dns-fail.strace 中具体的文件描述符、时间戳、DNS 服务器地址和调用顺序会因发行版、glibc、systemd-resolved 等实现而变化。这里要验证的是:程序在进入目标站点的 TCP connect() 之前,已经在名称解析阶段失败。
按调用链定位失败层
一次典型的网络访问,系统调用层面可粗略看成“读取名称解析配置或访问本地解析器 → 创建 Socket → 向 DNS 或目标地址发送请求 → 对目标地址执行 connect()”。不同系统可能省略或改变其中某些细节,所以不要死记固定行号,要看调用类型和返回值。
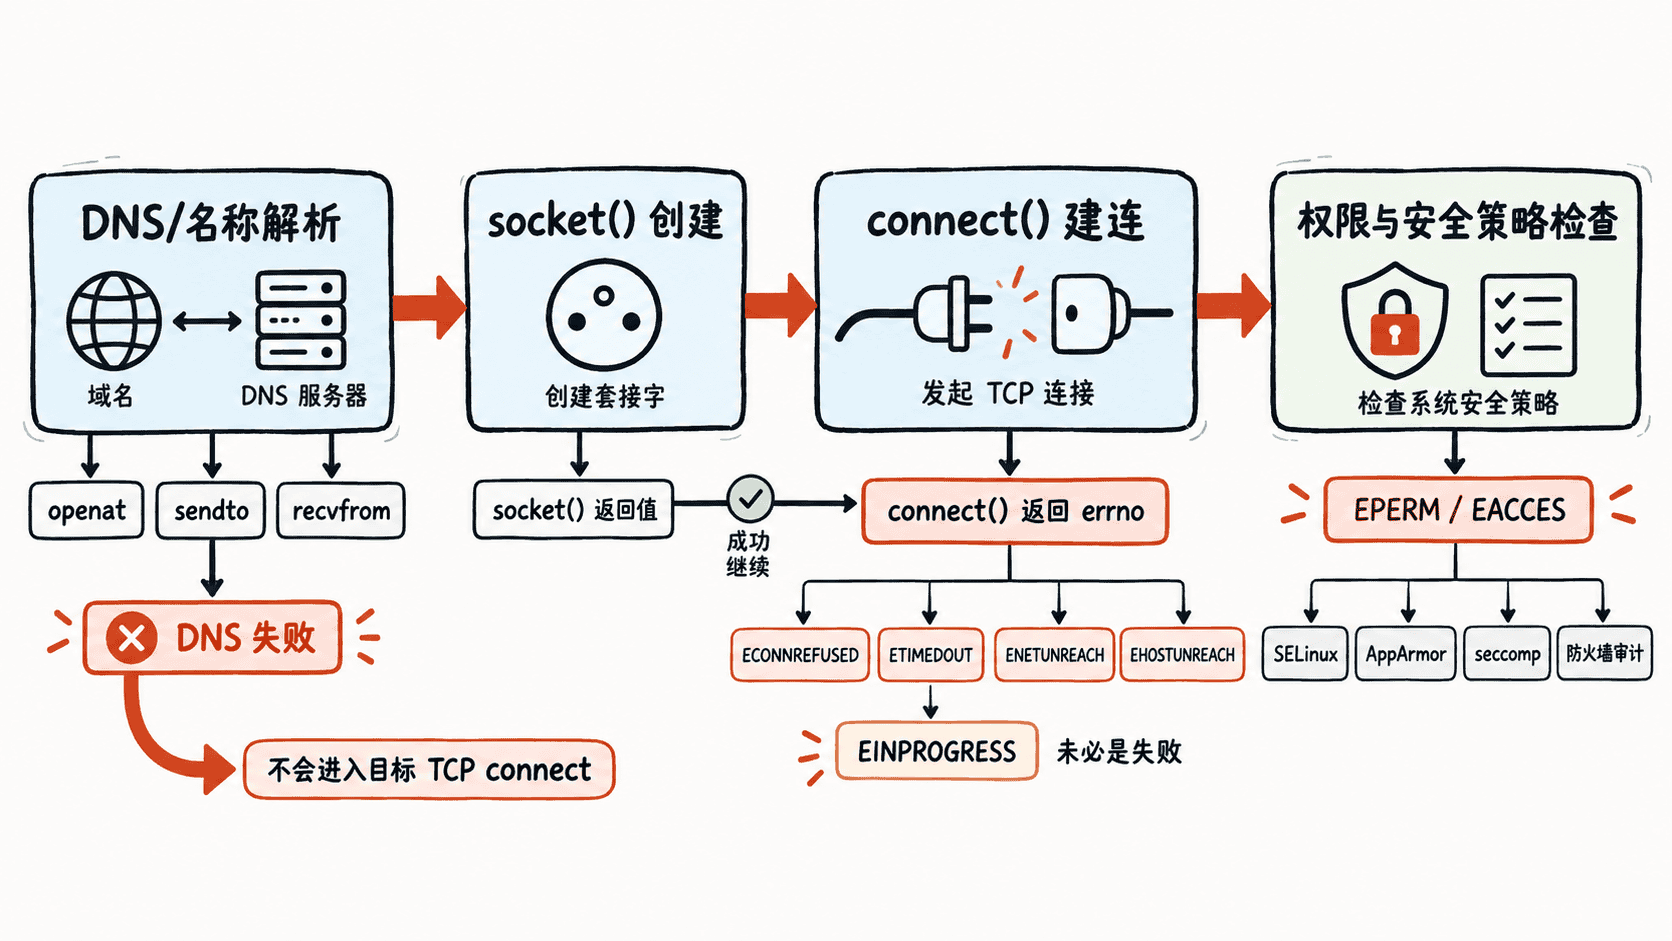
先确认是否已经出现面向目标 IP 的 connect()。如果完全没有,问题通常还在名称解析、配置读取或更早的初始化阶段;如果已经出现,就围绕 connect() 的返回值继续判断。
用 errno 判断下一步
下面是片段示例,用于辨识已经抓到的 trace;它依赖前一步产生的系统调用日志,不是可独立运行的命令。文件描述符、地址和调用顺序会随环境变化。
socket(AF_INET, SOCK_STREAM|SOCK_CLOEXEC, IPPROTO_TCP) = -1 EPERM (Operation not permitted)

connect(7, {sa_family=AF_INET, sin_port=htons(<PORT>), ...}, 16) = -1 ECONNREFUSED (Connection refused)

connect(7, {sa_family=AF_INET, sin_port=htons(<PORT>), ...}, 16) = -1 ETIMEDOUT (Connection timed out)

connect(7, {sa_family=AF_INET, sin_port=htons(<PORT>), ...}, 16) = -1 ENETUNREACH (Network is unreachable)

connect(7, {sa_family=AF_INET, sin_port=htons(<PORT>), ...}, 16) = -1 EINPROGRESS (Operation now in progress)
ECONNREFUSED 通常说明目标地址可达,但该端口没有进程监听,或中间设备主动拒绝。ETIMEDOUT 更像数据包没有得到响应;ENETUNREACH、EHOSTUNREACH 应优先检查路由和邻居可达性。EPERM、EACCES 则要联想到安全策略、能力限制或本机过滤规则。
如果怀疑权限问题,strace 只能告诉你系统调用被拒绝,不能单独证明是哪条安全规则导致。此时应把同一时间点与 SELinux/AppArmor 审计、内核日志、seccomp 配置或防火墙规则交叉验证。
跟踪正在运行的服务
对常驻服务可直接附加到进程。常用形式是 sudo strace -f -tt -T -s 200 -e trace=%network,openat -p <PID> -o /tmp/net.strace,其中 <PID> 替换为目标进程号。-f 用于继续跟踪派生进程和线程,-o 避免大量输出挤满当前终端。
附加失败若出现 Operation not permitted,先检查当前用户权限以及 /proc/sys/kernel/yama/ptrace_scope 等 ptrace 限制,而不是把它误判为被跟踪程序的网络权限问题。
最终判断应形成一条可验证链:DNS 阶段是否完成、Socket 是否创建成功、目标 connect() 是否发生、失败时返回哪个 errno,再用 DNS 查询、端口监听、路由或安全审计工具验证对应假设。这样 strace 才是定位器,而不是新的日志噪声。