
Linux 与服务器运维 / 系统课时
CLOSE_WAIT 很多通常说明什么
CLOSE_WAIT 很多通常说明什么
当服务器上出现大量 CLOSE-WAIT 时,重点不是先调内核参数,而是确认哪些进程长期占着已被对端关闭的 TCP 连接。本节用 ss 识别状态、定位进程,并判断是否存在应用未释放 Socket 的资源管理问题。
学习目标
- 解释
CLOSE-WAIT出现的准确条件,以及它与对端关闭连接的关系 - 用
ss找到长期处于CLOSE-WAIT的连接和所属进程 - 区分短暂状态与持续增长的连接泄漏,并确定修复方向
先看清 CLOSE_WAIT 代表什么
TCP 一端收到对端的 FIN 后,会回复 ACK。如果本地应用还没有关闭对应 Socket,本地连接就进入 CLOSE-WAIT。因此这个状态说明:对端已经表示“我不再发送数据”,但本地应用仍持有连接资源。
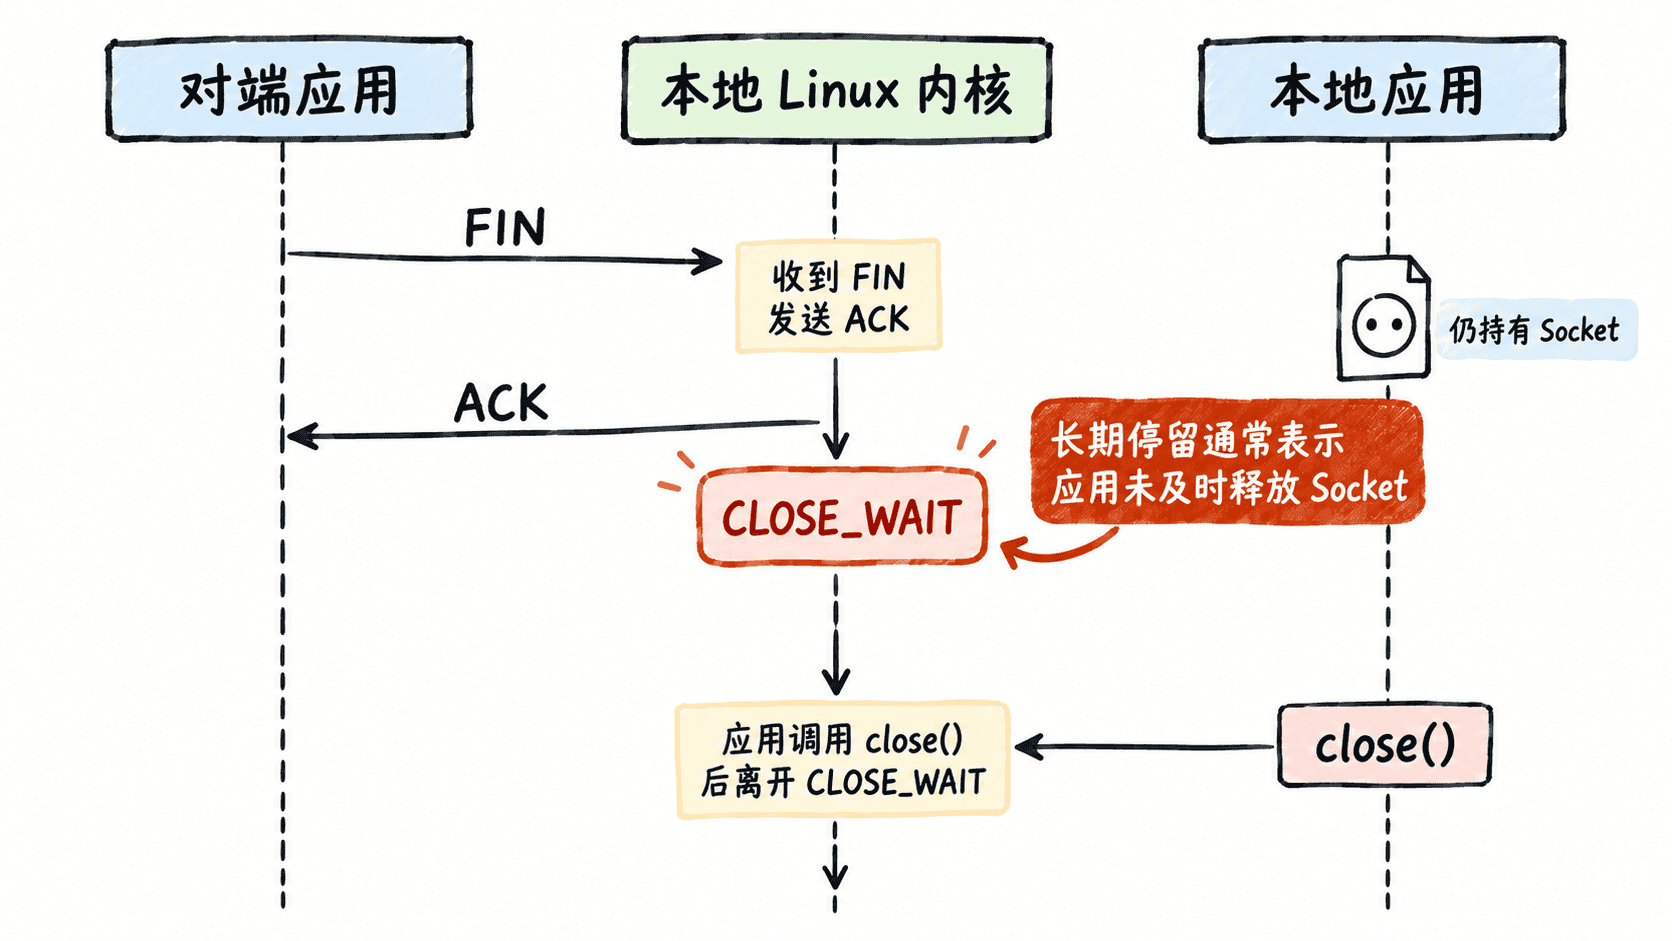
CLOSE-WAIT 本身不是错误。程序收到 EOF 后可能还需要做少量清理,因此连接短暂停留是正常的。真正值得警惕的是数量持续增长、长时间不下降,并且集中在某个进程或同一类请求路径。
用 ss 找到是谁没有关闭连接
先直接查看当前所有 CLOSE-WAIT TCP 连接。使用 sudo 可以看到更多进程信息。
sudo ss -tanp state close-wait预期输出(示例,实际 IP、端口、PID 和文件描述符会不同):
Recv-Q Send-Q Local Address:Port Peer Address:Port Process
0      0      <IP>:<PORT>       <IP>:<PORT>      users:(("java",pid=<ID>,fd=<ID>))
0      0      <IP>:<PORT>       <IP>:<PORT>      users:(("java",pid=<ID>,fd=<ID>))
如果结果大量集中在同一个进程,就继续记录它的 PID、远端地址和本地端口。若不加 sudo 时 Process 一列为空,不要据此判断“没有进程占用”,这通常只是权限不足。
为了确认问题是否在增长,可以间隔几秒重复计数:
while true; do
  date '+%H:%M:%S'
  ss -Htan state close-wait | wc -l
  sleep 5
done
预期输出(示例,数量应结合趋势判断):
<TIME>
<COUNT>
<TIME>
<COUNT>
<TIME>
<COUNT>
<TIME> 和 <COUNT> 都是动态值。如果计数持续上升且几乎不回落,比某一时刻的绝对数量更能说明问题。
为什么通常要回到应用代码排查
Linux 内核不能替应用决定何时关闭一个仍被进程持有的 Socket。大量长期 CLOSE-WAIT 常见于异常路径没有执行 close()、连接对象没有进入清理逻辑、线程卡死导致资源释放代码迟迟不运行,或连接池把已失效连接继续保留。
排查时把 Socket 归属进程与应用日志时间线对齐:先确认是哪类远端服务或客户端触发,再检查对应请求、RPC、数据库访问或 HTTP 客户端代码是否在成功和异常路径都能释放连接。Java 常见做法是使用 try-with-resources,Go 应确保响应体和连接生命周期按库要求关闭,其他语言也应采用等价的资源自动释放机制。
修复后怎么验证
修复并发布后,重复观察 CLOSE-WAIT 数量和进程分布。理想现象不是永远为 0,而是峰值后能够回落,不再单向累积,同时进程文件描述符总量趋于稳定。
如果 CLOSE-WAIT 只是零星出现且很快消失,通常无需处理;如果它长期堆积、集中于某个进程并伴随文件描述符增长,就应优先修应用的连接释放逻辑,而不是扩大系统上限掩盖问题。