
Linux 与服务器运维 / 系统课时
端口到底能不能连怎么验证
端口到底能不能连怎么验证
遇到“服务访问不了”时,先不要直接判断是应用挂了。应按地址可达、TCP 端口、应用协议三层验证,把“网络不可达”“连接被拒绝”和“已经连上但应用返回异常”分开处理。
学习目标
- 使用
nc和curl验证 TCP 端口与 HTTP 服务。 - 根据拒绝、超时、不可达和 HTTP 错误判断故障所在层级。
- 建立从网络到应用逐层缩小范围的排查顺序。
先区分端口连通和应用正常
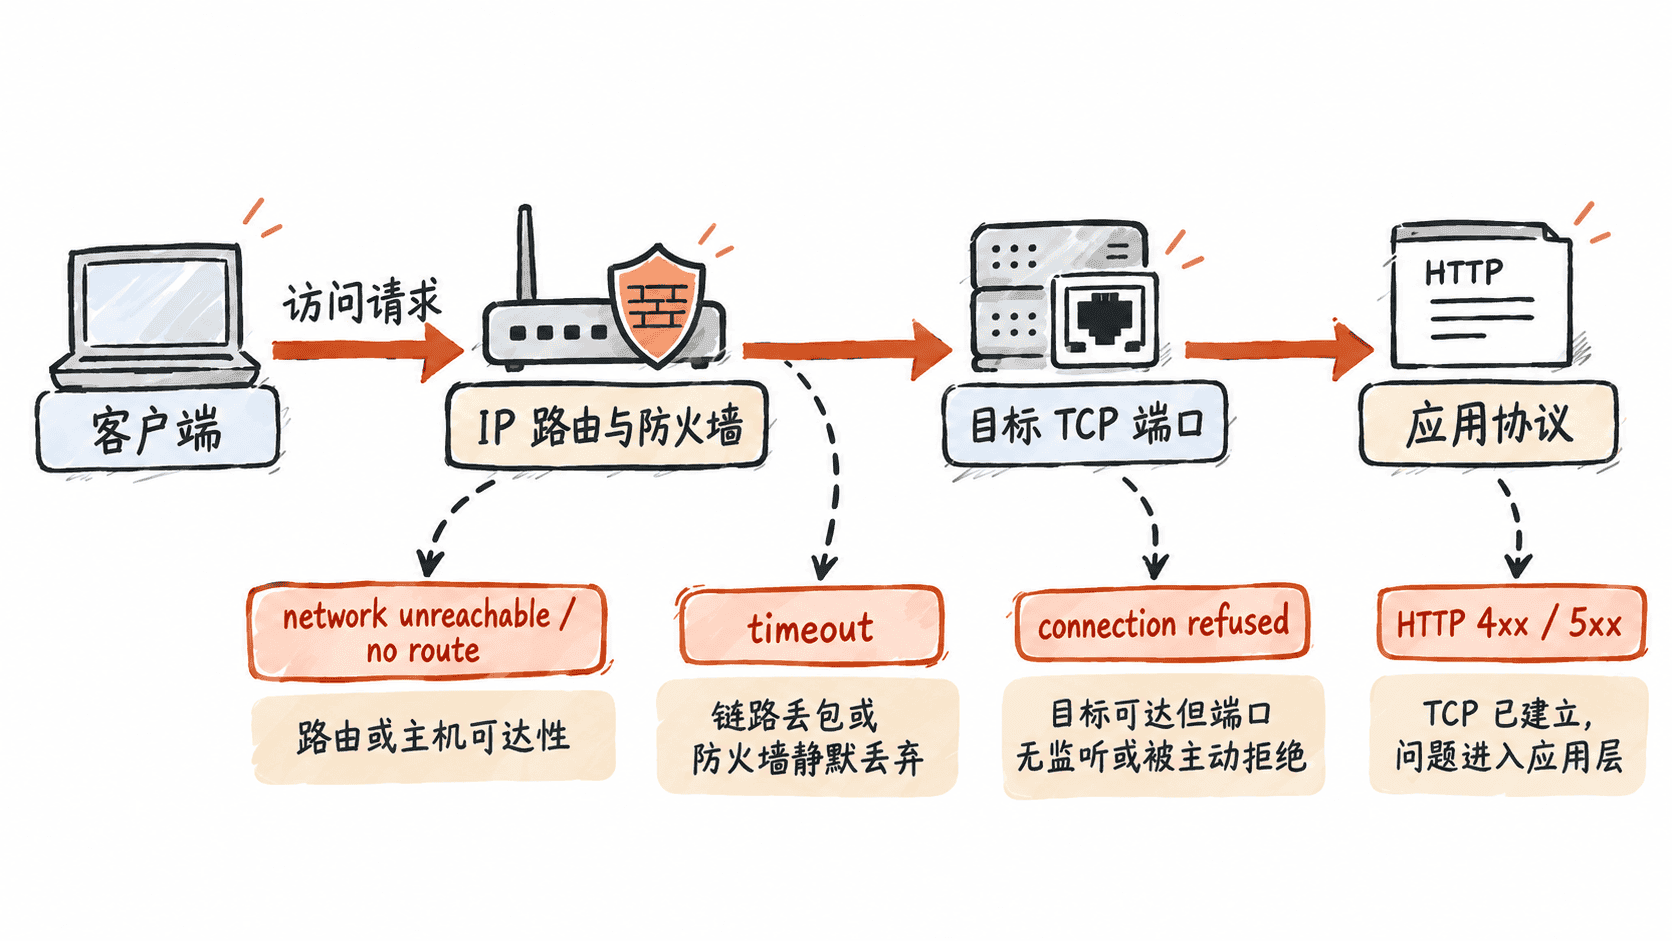
端口能连,只说明客户端与目标主机之间可以完成对应端口的 TCP 连接,不代表应用一定健康。相反,HTTP 返回 500 说明 TCP 与 HTTP 交互已经发生,此时继续查路由通常没有意义,应转向应用日志、依赖服务和业务配置。
用 nc 先验证 TCP
先把占位符替换为真实主机名或 IP 与端口。下面的命令只关心 TCP 是否建立,不发送 HTTP 请求。
HOST="<HOST>"
PORT="<PORT>"

if nc -z -w 3 "$HOST" "$PORT"; then
  echo "tcp=ok"
else
  echo "tcp=failed"
fi
预期输出(端口可建立 TCP 连接时):
tcp=ok若输出 tcp=failed,再观察带详细信息的 nc -vz -w 3 "$HOST" "$PORT"。不同 nc 实现的文字略有差异,但应重点看三类信号:Connection refused 表示目标主动拒绝连接;超时通常表示探测没有得到响应;No route to host 或 Network is unreachable 更偏向本机路由、网关或目标网络不可达。
用 curl 验证应用协议
如果目标是 HTTP/HTTPS,TCP 探测成功后应继续发一个最小请求。这样才能区分“端口开放”和“应用按协议正常响应”。
HOST="<HOST>"
PORT="<PORT>"

curl -sS -o /dev/null \
  -w 'HTTP %{http_code}\n' \
  --connect-timeout 3 \
  "http://${HOST}:${PORT}/health"
预期输出(健康检查返回 200 时):
HTTP 200如果这里得到 HTTP 404、HTTP 500 等状态码,说明连接已经进入 HTTP 层,应检查路径、反向代理、应用日志或依赖服务。若 curl 在建立连接前报拒绝、超时或不可达,则仍需回到 TCP、路由与防火墙方向排查。
按结果选择下一步
最有效的顺序是先验证地址与路由,再验证 TCP,最后验证应用协议。Connection refused 常见于端口没有进程监听、监听地址不对或目标主动拒绝;超时更适合检查防火墙、ACL、链路与安全组;已经拿到 HTTP 状态码,则优先处理应用层问题。
必要时在目标机执行 ss -lntp 确认进程是否监听预期端口,并检查监听地址是 127.0.0.1、某个指定地址还是 0.0.0.0。这样可以把“本机能访问、远端不能访问”这类问题进一步定位到监听范围或网络策略。