
Linux 与服务器运维 / 系统课时
端口被占用怎么找到进程
端口被占用怎么找到进程
端口冲突的关键不是立刻杀进程,而是先确认哪个进程在监听、由谁管理,以及这个监听是否应该保留。ss 能快速给出 Socket 与 PID,lsof 可交叉确认,再据此决定停止进程、修改端口或采用明确的端口复用方案。
学习目标
- 使用
ss和lsof定位占用 TCP 端口的进程 - 判断占用进程是否由 systemd、容器或手工命令管理
- 根据业务需求选择停止进程、修改端口或受控复用
先用 ss 找到监听者
假设应用启动时报 8080 端口已被占用,先直接查询该端口。很多系统只有在使用足够权限时,ss -p 才能完整显示其他用户进程的 PID 和程序名。
sudo ss -lntp 'sport = :8080'预期输出
State  Recv-Q Send-Q Local Address:Port Peer Address:Port Process
LISTEN 0 128 0.0.0.0:8080 0.0.0.0:* users:(("<PROCESS>",pid=<ID>,fd=<ID>))<PROCESS>、<ID> 都是动态值。若返回了 LISTEN 行,就说明真正占用端口的是该 Socket 对应的进程;如果没有结果,应确认冲突是否发生在 UDP、IPv6、另一个网络命名空间,或应用日志中的端口号是否准确。
用 lsof 从进程视角交叉确认
lsof 会把网络 Socket 作为进程打开的文件描述符列出来,适合确认程序名、PID、运行用户和监听协议。若系统未安装 lsof,继续使用 ss 也可以完成核心定位。
sudo lsof -nP -iTCP:8080 -sTCP:LISTEN预期输出
COMMAND   PID USER   FD   TYPE DEVICE SIZE/OFF NODE NAME
<PROCESS> <ID> <USER> <ID>u IPv4 <ID> 0t0 TCP *:8080 (LISTEN)这里同样使用占位符表示动态字段。-nP 禁止反向解析主机名和服务名,可避免把 8080 显示成别名,也能减少不必要的解析等待。
查清进程归属再决定怎么处理
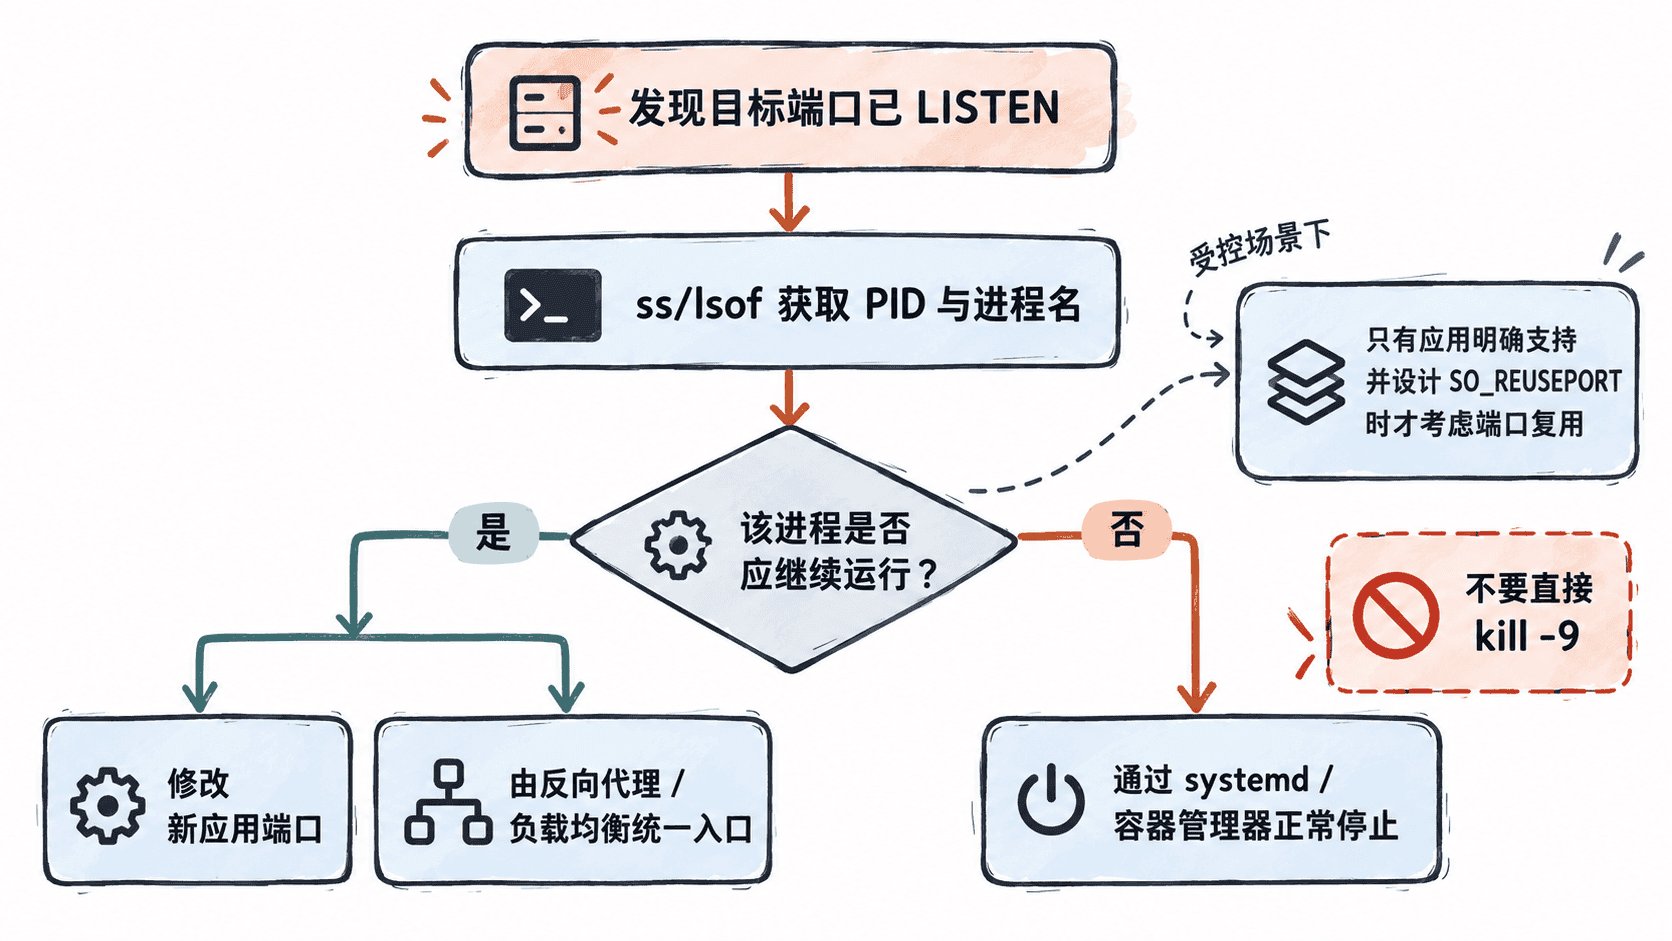
拿到 PID 后,不要先执行 kill -9。先确认命令行、父进程和运行用户,判断它是不是 systemd 服务、容器进程或某个开发人员手工启动的程序。
ps -p <ID> -o pid,ppid,user,lstart,cmd预期输出
PID   PPID USER  STARTED                  CMD
<ID>  <ID> <USER> <TIME>                 <COMMAND>
执行前把 <ID> 换成 ss 或 lsof 查到的真实 PID。若父进程或命令行显示它受 systemd 管理,应优先通过对应服务单元停止或改配置;如果来自 Docker、Podman 等容器运行时,应回到容器或编排配置处理宿主机端口映射,而不是只杀宿主上的子进程。
停止、改端口和复用分别什么时候用
如果占用进程是误启动、旧实例或已经不需要的服务,应通过它原本的管理方式正常停止,让它有机会释放资源并执行清理。若两个服务都必须保留,最直接可靠的办法通常是给其中一个改端口,再同步修改调用方、代理或健康检查配置。
普通 TCP 监听并不能靠 SO_REUSEADDR 让两个无关进程随意共享同一个地址和端口。SO_REUSEPORT 需要应用主动启用,并且会改变连接分发行为,只适合明确设计过的并行监听场景;另一种常见做法是让 Nginx、HAProxy 等入口进程独占外部端口,再把请求转发到不同后端端口。
用再次查询确认端口真的释放
处理完成后,重复最开始的 ss 查询。如果计划释放 8080,应当看不到该端口的 LISTEN 行;如果计划改由新进程接管,则应看到新的 PID 和程序名。排查到这里,判断依据始终是内核中实际存在的监听 Socket,而不是进程名、启动脚本或主观猜测。