
Linux 与服务器运维 / 系统课时
strace 到底能看到什么
strace 到底能看到什么
strace 不会告诉你某个业务方法为什么写错,但它能观察进程与 Linux 内核交互时发生了什么。文件打不开、读取失败、写入报错或网络连接异常时,它可以把问题压缩到具体系统调用、参数、返回值和错误码。
学习目标
- 理解
strace观察的是用户态程序与内核之间的系统调用边界。 - 能读懂
openat、read、write、connect的关键参数和返回值。 - 知道哪些外部资源访问问题适合用
strace,以及它的能力边界。
strace 站在系统调用边界观察
应用程序通常不会自己直接操作磁盘设备或网卡,而是通过系统调用请求内核完成文件、网络、进程和内存相关操作。strace 正是在这个边界记录调用名称、参数、返回值以及 errno,因此特别适合回答“程序到底向操作系统请求了什么”。
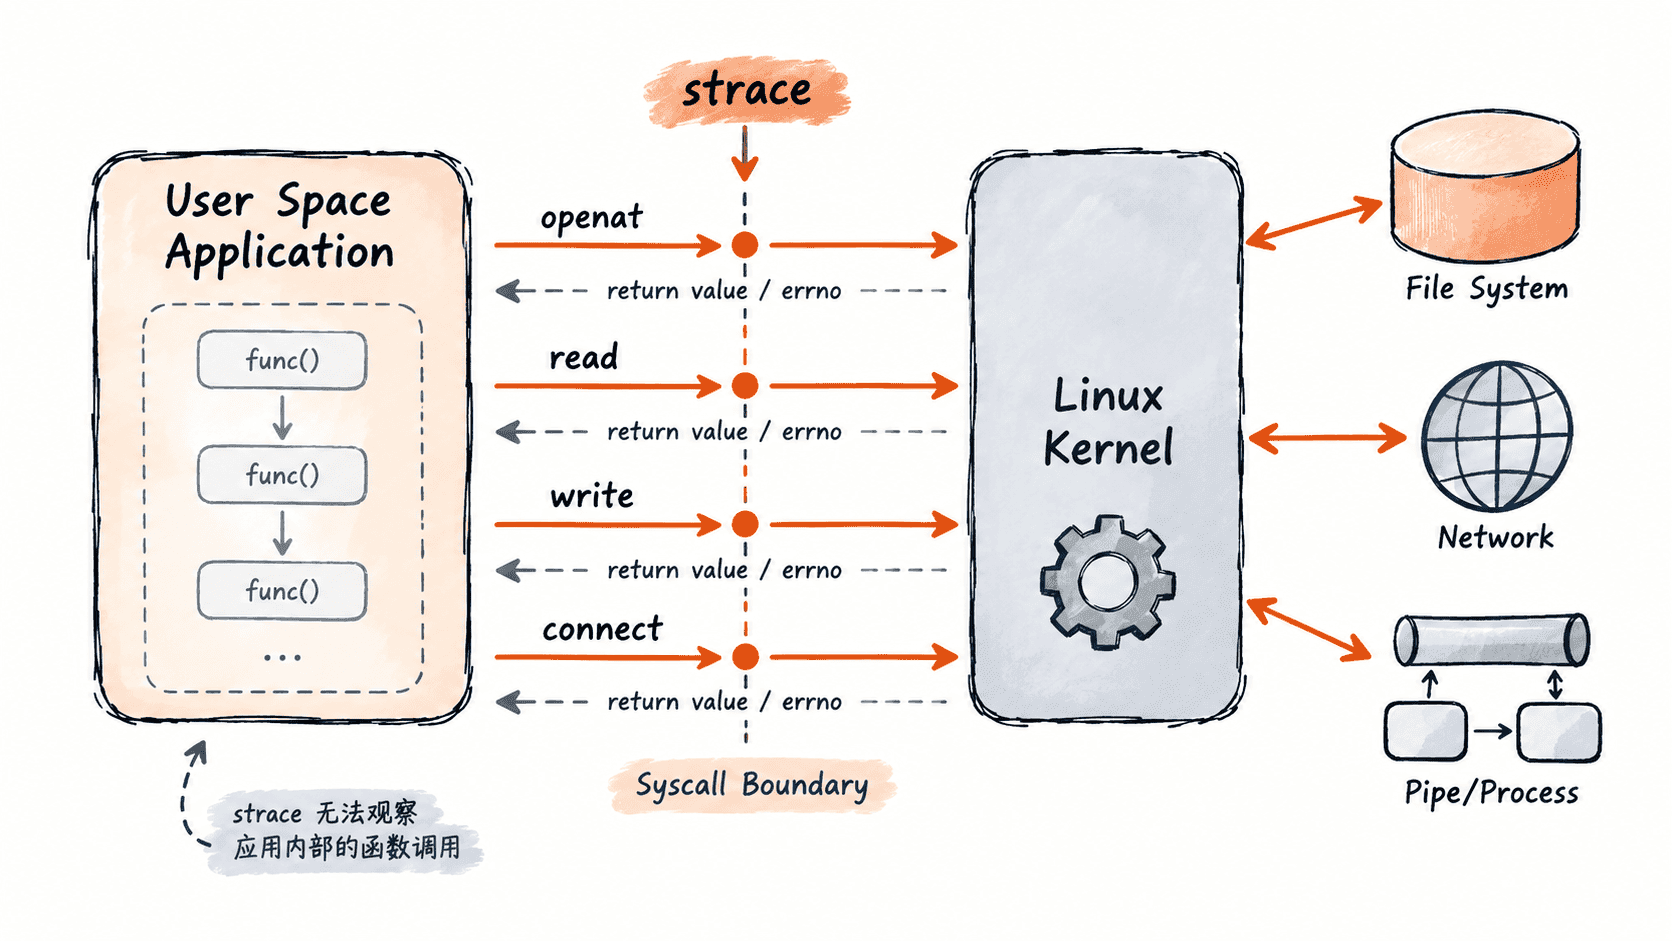
例如程序调用 C 库的文件打开函数时,在现代 Linux 上经常会看到 openat,而不是字面上的 open。这并不表示程序一定直接调用了 openat;中间可能经过 libc 等运行库封装。
每一行应该看什么
strace 最有价值的信息通常在一行的三部分:系统调用名称、传入参数和等号后的返回值。返回值为负数时,后面通常会附带具体错误名称和描述。
| 系统调用 | 主要观察内容 | 常见异常线索 |
|---|---|---|
openat / open |
路径、打开标志、返回的文件描述符 | ENOENT、EACCES |
read |
从哪个描述符读取、请求长度、实际读取字节数 | 返回 0 表示 EOF,负值表示错误 |
write |
向哪个描述符写入、写入长度、实际写入字节数 | EPIPE、ENOSPC 等 |
connect |
Socket、目标地址和端口、连接结果 | ECONNREFUSED、ETIMEDOUT 等 |
看到错误码后不要只停留在“失败了”。例如 openat 返回 ENOENT 时,要继续核对程序实际访问的路径;connect 返回 ECONNREFUSED 时,则说明请求已经到达能够立即拒绝连接的位置,与 DNS 解析失败是不同阶段的问题。
跑一个最小文件访问示例
下面创建一个临时文件,再只跟踪 cat 进程的 openat 调用。-o 把跟踪结果写入文件,-e trace=openat 用于过滤无关系统调用。
printf 'hello\n' >/tmp/strace-demo.txt
strace -qq -e trace=openat -o /tmp/strace-demo.log \
  cat /tmp/strace-demo.txt >/dev/null
grep '/tmp/strace-demo.txt' /tmp/strace-demo.log
预期输出:文件描述符编号可能不同,但应看到进程实际打开 /tmp/strace-demo.txt,并获得一个非负文件描述符。
openat(AT_FDCWD, "/tmp/strace-demo.txt", O_RDONLY) = <FD>这类输出可以直接回答两个重要问题:程序究竟访问了哪个路径,以及内核是否允许这次访问。若返回 -1 ENOENT,重点应转向路径;若返回 -1 EACCES,则应转向权限、目录遍历权限或安全策略。
为什么它适合排查外部资源访问
文件、Socket、管道最终都要经过系统调用,因此应用日志只写“连接失败”时,strace 往往还能看到失败发生在哪个内核接口。对于网络问题,connect 尤其有价值,因为目标 IP、端口以及返回错误都会直接出现在跟踪结果中。
片段示例:下面表示某个已被跟踪的进程尝试建立 TCP 连接,而目标主动拒绝。它依赖进程真实执行相应连接操作,不是可独立运行的命令。
connect(<FD>, {sa_family=AF_INET, sin_port=htons(<PORT>), sin_addr=inet_addr("<IP>")}, 16) = -1 ECONNREFUSED (Connection refused)同理,read 可以显示读取是否得到数据、遇到 EOF 或返回错误,write 可以暴露管道断开、磁盘空间不足等内核层失败。把这些结果与应用日志中的同一时间点对应起来,通常比只看一条异常堆栈更容易确定问题边界。
strace 看不到什么
strace 看到的是系统调用,而不是 Java、Python、Go 等语言内部的函数调用,也不知道“订单”“用户”“事务”这些业务语义。一个成功的 write 只能证明数据交给了内核,不能证明远端业务已经正确处理。
跟踪活跃进程还会产生额外开销和大量输出,因此生产环境应尽量缩小时间窗口并过滤调用类型。附加到其他进程时还可能受到用户权限、ptrace 安全策略等限制,不应为了方便排查而长期关闭系统保护。
当问题涉及“程序究竟访问了哪个文件、连接了哪个地址、系统调用返回了什么错误”时,strace 很合适;当问题已经确定在业务算法、应用对象状态或数据库语义层时,则应回到应用日志、调试器、性能分析器或对应服务的诊断工具。