
Linux 与服务器运维 / 系统课时
监听 127.0.0.1 为什么外部访问不了
监听 127.0.0.1 为什么外部访问不了
服务在本机访问正常、换另一台机器却连接失败时,先不要急着查防火墙。监听地址决定了内核把连接交给哪个进程:只绑定 127.0.0.1 的服务只接收本机回环流量,外部请求即使已经到达主机,也匹配不到这个监听套接字。
学习目标
- 区分
127.0.0.1、指定网卡地址与0.0.0.0的监听范围 - 使用
ss判断服务实际绑定在哪个地址 - 按监听、服务可用性、防火墙与网络路径的顺序定位外部连接失败
监听地址决定谁能连进来
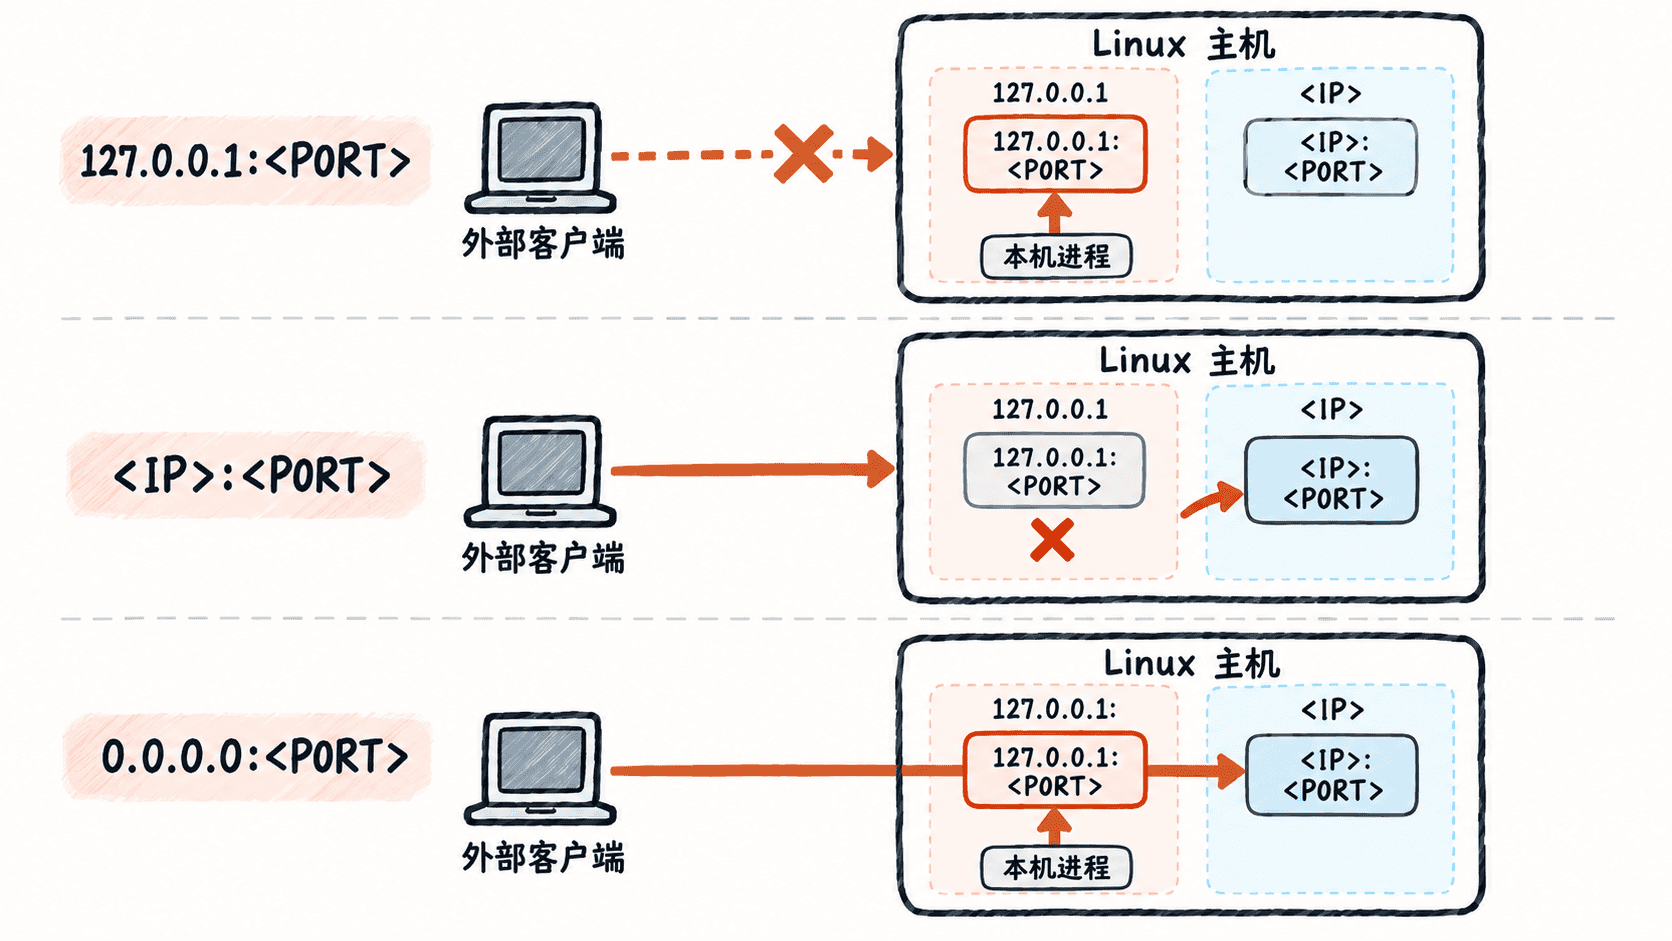
127.0.0.1 属于 IPv4 回环地址。发往它的流量只在本机网络栈中循环,不会从物理网卡或虚拟网卡进入。因此,进程监听 127.0.0.1:<PORT> 时,本机程序可以访问,但其他主机访问服务器真实 IP 的 <PORT> 不会匹配这个监听。
绑定某个具体网卡地址,例如 <IP>:<PORT>,表示只接受发往该本地地址的连接。绑定 0.0.0.0:<PORT> 则表示监听本机所有 IPv4 地址。客户端实际连接的仍然是服务器真实 IP,而不是 0.0.0.0。
先确认进程到底监听在哪里
在服务器本机执行 ss -lntp。-l 只看监听套接字,-n 保留数字地址和端口,-t 查看 TCP,-p 尝试显示对应进程。普通用户可能看不到其他用户进程的完整信息,但监听地址仍可用于判断问题。
ss -lntp预期输出中找到目标端口后,关键看 Local Address:Port。实际进程名、PID 和端口会不同:
LISTEN 0 128 127.0.0.1:<PORT> 0.0.0.0:* users:(("<PROCESS>",pid=<ID>,fd=<ID>))如果看到的是 127.0.0.1:<PORT>,就已经能解释“本机正常、外部失败”。如果是 0.0.0.0:<PORT>,说明 IPv4 监听范围没有限制在回环地址,应继续检查防火墙、云安全组、路由或应用层响应。
用本机地址做交叉验证
先查看服务器有哪些地址,再分别从本机测试回环地址和真实网卡地址。下面命令中的 <PORT> 与 <IP> 需要替换成实际值。
ip -br addr
curl -v http://127.0.0.1:<PORT>/
curl -v http://<IP>:<PORT>/
预期结果取决于服务协议,但判断方式明确:如果回环地址能够建立连接,而本机访问 <IP>:<PORT> 立即得到 Connection refused,同时 ss 显示只监听 127.0.0.1:<PORT>,根因就是绑定范围,而不是外部网络路径。
127.0.0.1:<PORT>  -> 连接成功
<IP>:<PORT>       -> Connection refused
修复后再查外部链路
需要对外提供服务时,应在应用自身配置中把监听地址改为实际网卡地址,或在确实需要接受所有 IPv4 网卡流量时改为 0.0.0.0。具体配置项由应用决定,常见名称包括 bind、host 或 listen,不能把其他软件的参数直接照搬。
修改并重启服务后,再执行 ss -lntp 验证监听地址。如果已经变成 0.0.0.0:<PORT> 或目标 <IP>:<PORT>,但外部仍无法访问,此时才继续检查主机防火墙、云平台访问控制、NAT、路由以及上游负载均衡。
还要注意 IPv6:::1 是 IPv6 回环地址,:: 是 IPv6 通配监听地址,其是否同时接收 IPv4 连接受系统和套接字配置影响。因此排查时应以 ss 展示的实际监听地址为准,而不是只看应用配置文件中的文字。