
Linux 与服务器运维 / 系统课时
程序启动失败怎样用 strace 查
程序启动失败怎样用 strace 查
程序一启动就退出时,普通日志常常还没来得及初始化。strace 可以从系统调用层观察进程实际访问了哪些文件、加载了哪些库、执行了什么程序,以及内核为何拒绝它,从而把“启动失败”缩小到具体路径和错误码。
学习目标
- 用
strace捕获应用启动阶段的文件访问与进程创建行为 - 根据
ENOENT、EACCES、EPERM区分缺文件、缺动态库和权限问题 - 从大量系统调用中找出真正导致启动终止的那一次失败
先抓住完整的启动过程
启动失败发生得很早,优先让程序直接在 strace 下启动,而不是等失败后再附加。-f 跟踪子进程,-s 200 避免路径被过早截断,%file 与 %process 聚焦文件访问和进程相关调用,-o 把结果保存下来便于检索。
片段示例:在应用目录执行,并将 ./myapp 替换为真实启动程序;示例依赖系统已安装 strace。
strace -f -s 200 -e trace=%file,%process -o /tmp/startup.strace ./myapp预期结果
应用仍按自身逻辑退出;/tmp/startup.strace 中保存启动阶段的系统调用记录。如果程序通过启动脚本拉起多个进程,-f 尤其重要,否则只看到外层脚本,真正失败的子进程可能完全不在记录里。
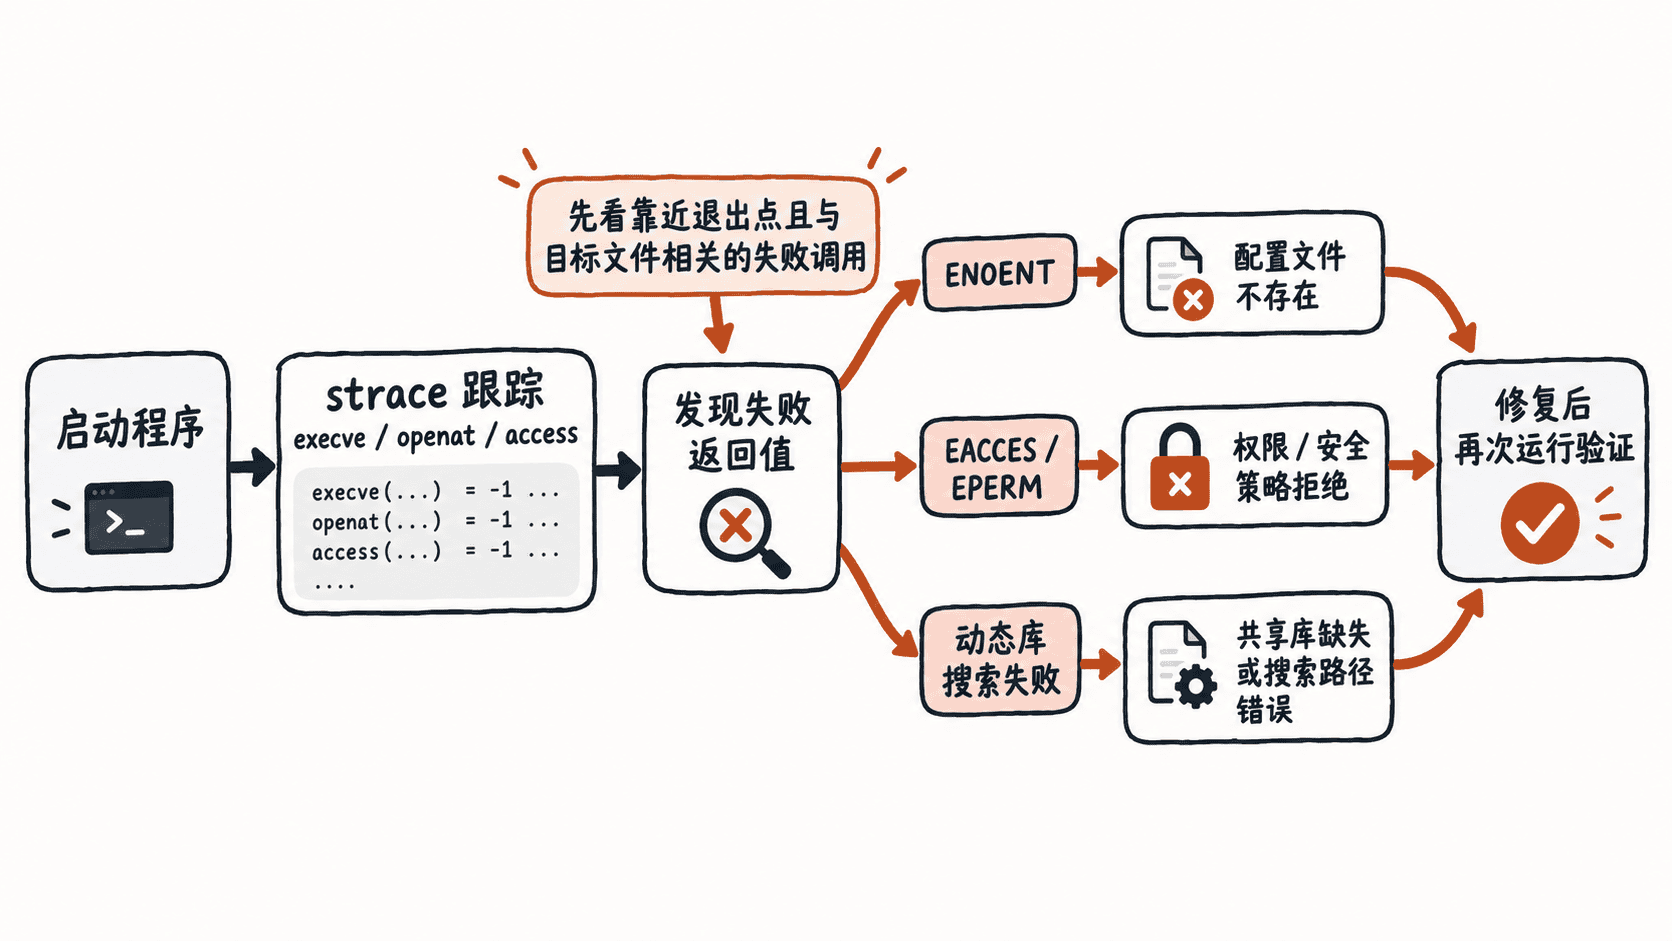
先看失败返回值,不要先看调用名
系统调用返回 -1 时,后面的 errno 往往比调用名更有价值。启动问题中最常见的是:
ENOENT:目标路径不存在。可能是配置文件、解释器、可执行文件,也可能只是动态链接器在多个目录中的一次正常探测。EACCES:路径存在,但当前进程没有足够的读、执行或目录穿越权限。EPERM:操作被更高层的权限或安全机制拒绝,例如能力、seccomp 或安全模块策略。
可以先筛选错误,再回到原始上下文判断它是否致命。
grep -nE 'ENOENT|EACCES|EPERM' /tmp/startup.strace | tail -n 30预期输出
<ID>:openat(..., "/etc/myapp/app.conf", ..., ...) = -1 ENOENT (No such file or directory)实际 PID、行号、路径和调用参数会不同。不要看到第一个 ENOENT 就下结论;动态链接器和配置加载器经常会按多个候选路径依次尝试,只有与程序退出位置、报错信息和业务必需文件相符的失败才值得优先处理。
配置文件不存在时怎样确认
配置缺失通常表现为对某个明确业务路径执行 openat()、stat() 或 access() 后返回 ENOENT,随后程序很快退出。关键是确认这个路径是否真的是应用要求的配置,而不是可选文件。
例如可以用一个可重复的命令观察 ENOENT:
rm -f /tmp/strace-demo.conf
strace -e trace=%file /bin/cat /tmp/strace-demo.conf
预期输出
openat(AT_FDCWD, "/tmp/strace-demo.conf", O_RDONLY) = -1 ENOENT (No such file or directory)
/bin/cat: /tmp/strace-demo.conf: No such file or directory
不同发行版可能还会出现额外的库或 locale 文件访问,但对 /tmp/strace-demo.conf 的失败含义不变。确认路径后,再检查启动参数、工作目录、环境变量和部署文件是否把配置指到了错误位置。
动态库缺失时看加载器搜索过程
共享库缺失通常发生在程序自己的业务代码运行之前。记录里会出现一串对不同库目录的 openat() 或 newfstatat(),都返回 ENOENT,最后应用打印“cannot open shared object file”一类错误并终止。
此时不要只修正某一个随机搜索目录,而应确认程序需要的库名、实际安装位置以及动态链接器的搜索路径。可先从 trace 中按库名检索:
grep -n 'libexample.so' /tmp/startup.strace预期结果
若该库缺失,会看到多个候选目录被依次尝试并返回 ENOENT;若库已找到,会出现一次成功打开该文件的记录。路径属于系统动态值,实际目录可能是 /lib、/usr/lib、多架构目录或应用自带目录。找到缺失库后,应通过正确的软件包、部署工件或链接器配置修复,而不是随意复制一个同名库。
权限错误要沿路径逐级验证
当 trace 中出现 EACCES 或 EPERM,先确认究竟是文件本身、父目录、可执行权限,还是系统安全策略造成。Linux 访问文件不仅要求目标文件权限满足,还要求路径上的目录具有可穿越权限。
可用 namei 查看路径各层权限:
namei -l /etc/myapp/app.conf预期输出
f: /etc/myapp/app.conf
drwxr-xr-x root root /
drwxr-xr-x root root etc
drwx------ root root myapp
-rw-r----- root root app.conf以上权限仅是示例格式,实际所有者和模式会不同。若运行用户无法穿过某级目录,即使文件本身可读,openat() 仍可能失败。修复后重新运行同一条 strace 命令,确认原先的失败调用已变为成功返回,而不是只看应用“似乎启动了”。
真正有效的做法不是在海量 trace 中逐行阅读,而是先限定启动阶段,再围绕“失败返回值、关键路径、退出位置”建立证据链。这样配置缺失、动态库缺失和权限拒绝通常都能被定位到具体系统调用。