
网络与系统安全 / 系统课时
限制 SSH 来源与高风险选项
限制 SSH 来源与高风险选项
本节继续收紧已经启用的 SSH 管理入口:只允许指定管理员和可信来源连接,同时关闭 root 直登、端口转发、Agent 转发等非必要能力,并限制认证尝试次数。目标是在保留正常运维能力的同时,把 SSH 暴露面缩到最小。
学习目标
- 同时限制允许登录的账号和来源网段,减少公网扫描与撞库入口
- 关闭 root 直登、转发和隧道等非必要高风险能力
- 使用
sshd -t与sshd -T验证最终生效配置,避免误锁服务器
先限定谁可以从哪里登录
如果服务器位于云环境,第一道限制应优先放在安全组、网络 ACL 或 VPN 边界,让不可信流量根本到不了 22 端口。主机上的 sshd 限制则作为第二层防线,负责约束具体账号和来源。
OpenSSH 的 AllowUsers 可以同时表达用户和来源。例如只允许 ops 从管理网段 203.0.113.0/24 登录,并允许自动化账号 deploy 只从固定跳板机 203.0.113.10 登录:
AllowUsers ops@203.0.113.0/24 deploy@203.0.113.10这里的地址使用文档示例网段,实际部署时必须替换为真实管理出口地址。不要把家庭宽带、移动网络等经常变化的公网地址直接写死,除非已经准备好 VPN、堡垒机或带外控制台作为备用入口。
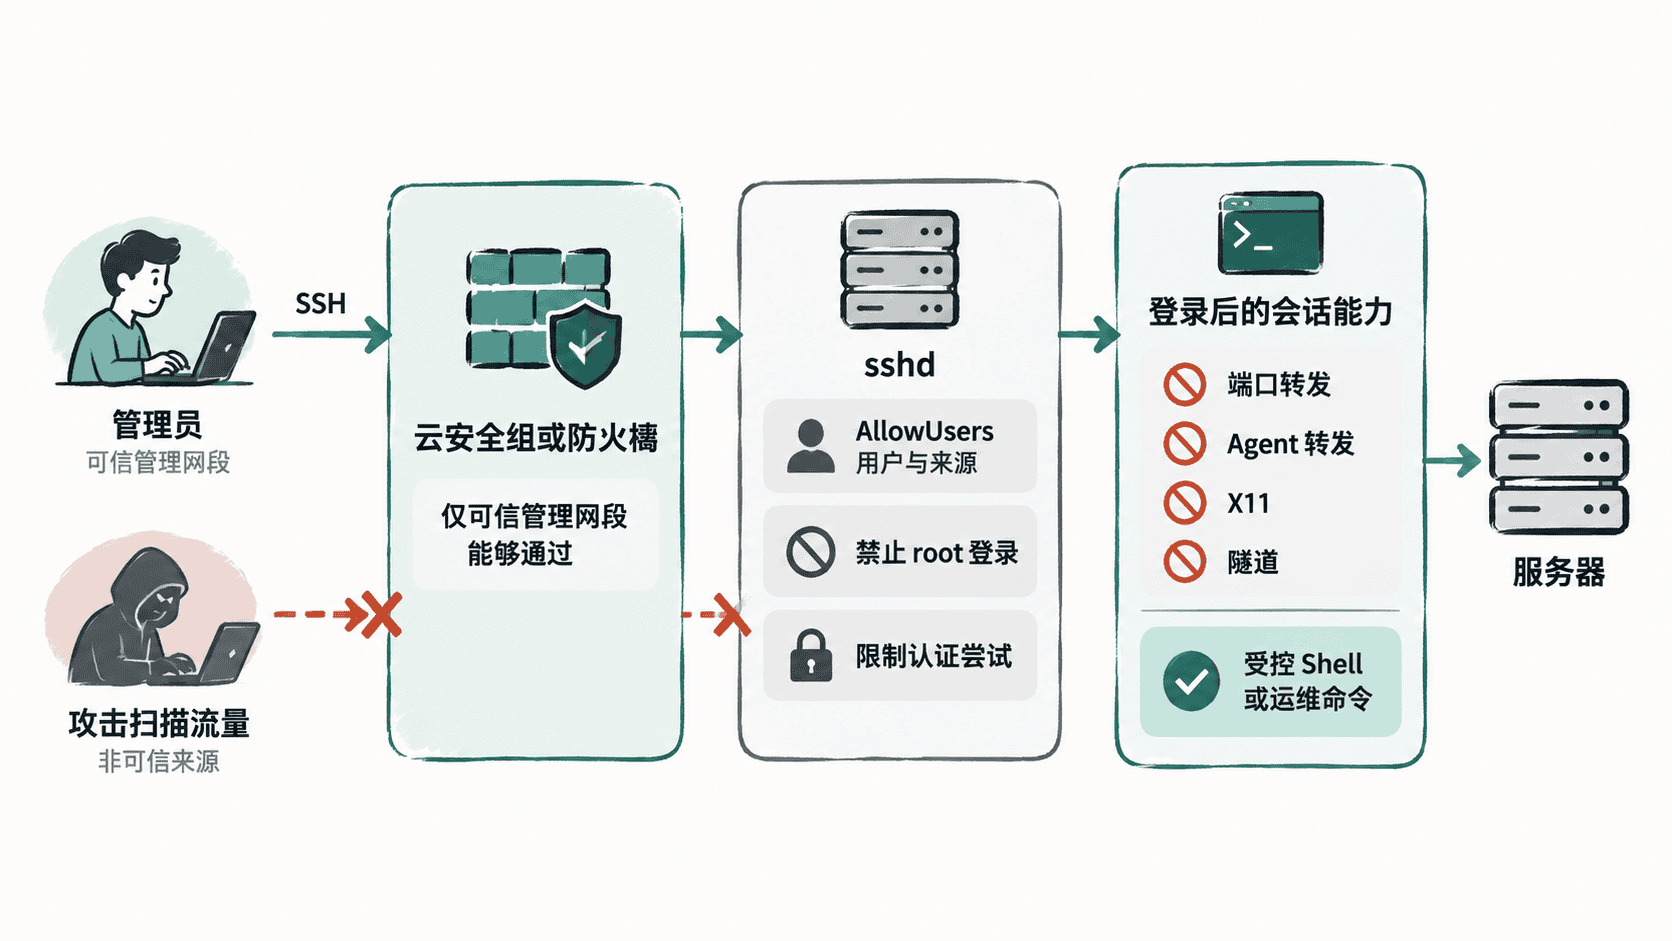
AllowUsers 配置错误会直接导致指定账号无法登录,因此上线前必须保留一个已经建立的管理会话,并确认来源地址是否真的是服务器看到的客户端出口地址。经过 NAT、VPN 或堡垒机后,这个地址可能与管理员本机地址不同。
关闭高风险 SSH 能力
对于只把 SSH 用作远程管理 Shell 的服务器,可以进一步关闭不需要的能力。下面是一组偏严格、适合普通管理节点的基线配置:
PermitRootLogin no
MaxAuthTries 3
LoginGraceTime 30
AllowTcpForwarding no
AllowAgentForwarding no
X11Forwarding no
PermitTunnel no
GatewayPorts no
PermitRootLogin no 强制管理员先以普通账号登录,再通过 sudo 提权,便于保留人员级审计线索。实施前必须确认至少一个允许登录的账号已经具备可用的 sudo 权限。
MaxAuthTries 3 降低单连接反复试探凭据的空间,LoginGraceTime 30 则缩短未完成认证的连接占用时间。它们不能替代 Fail2ban、防火墙限速或上游访问控制,但能减少 sshd 自身暴露的攻击窗口。
AllowTcpForwarding no、AllowAgentForwarding no、PermitTunnel no 等选项会影响把 SSH 当代理、跳板或隧道使用的场景。如果业务确实依赖这些功能,不应机械地全局关闭,而应针对专用账号设计更精细的策略。
写入配置并做语法检查
推荐把加固项放进单独的 drop-in 文件,便于回滚和审计。以下命令会创建 /etc/ssh/sshd_config.d/30-access-hardening.conf;执行前应确认当前发行版的主配置确实包含该目录。
sudo tee /etc/ssh/sshd_config.d/30-access-hardening.conf >/dev/null <<'EOF'
AllowUsers ops@203.0.113.0/24 deploy@203.0.113.10
PermitRootLogin no
MaxAuthTries 3
LoginGraceTime 30
AllowTcpForwarding no
AllowAgentForwarding no
X11Forwarding no
PermitTunnel no
GatewayPorts no
EOF
sudo sshd -t
预期输出
成功时 sshd -t 通常没有输出。如果出现 Bad configuration option,说明当前 OpenSSH 版本不支持某个指令;如果出现文件或语法错误,应先修复,绝不能带着错误配置重新加载 sshd。
如果系统不使用 /etc/ssh/sshd_config.d/,应把相同参数写入真正被 sshd 加载的配置文件,而不是为了追求目录统一自行创建一个不会被读取的文件。
检查实际生效值
配置文件“写对了”并不等于运行时“一定生效”。重复指令、Include 顺序和 Match 条件都可能改变最终结果,因此应检查 sshd 解析后的有效配置。
`bash sudo sshd -T | grep -E '^(allowusers|permitrootlogin|maxauthtries|logingracetime|allowtcpforwarding|allowagentforwarding|x11forwarding|permittunnel|gatewayports) '
预期输出

```text
permitrootlogin no
maxauthtries 3
logingracetime 30
x11forwarding no
gatewayports no
permitunnel no
allowtcpforwarding no
allowagentforwarding no
allowusers ops@203.0.113.0/24 deploy@203.0.113.10
不同 OpenSSH 版本的输出顺序可能不同,核对重点是每一项的值。若配置中使用了 Match 条件,则不能只看普通 sshd -T,应把具体用户、服务器主机名和来源地址代入测试。
sudo sshd -T -C user=ops,host=<SERVER_HOST>,addr=203.0.113.25 | grep -E '^(permitrootlogin|allowtcpforwarding|allowagentforwarding|maxauthtries) '预期输出
permitrootlogin no
maxauthtries 3
allowtcpforwarding no
allowagentforwarding no
<SERVER_HOST> 应替换为实际服务器主机名。这个检查能够发现“配置看起来正确,但特定用户或来源落入另一条 Match 规则”的问题。
重新加载并验证管理链路
语法和有效配置都确认无误后,再重新加载服务。不同发行版可能使用 sshd.service 或 ssh.service。
if systemctl list-unit-files --type=service | grep -q '^sshd\.service'; then
  sudo systemctl reload sshd
else
  sudo systemctl reload ssh
fi
预期输出
`text
重新加载后,不要立即退出当前管理会话。另开终端从允许的管理网络使用允许账号登录,并完成一次 `sudo` 操作;同时确认 root 账号无法直接 SSH 登录。若业务不需要 SSH 隧道,还应确认本地端口转发请求被拒绝。

来源限制、账号白名单和 sshd 能力收缩解决的是不同层面的问题:网络边界减少谁能接触 22 端口,`AllowUsers` 决定谁能进入认证流程,`PermitRootLogin` 与转发选项则限制登录身份和会话能力。只有这些控制同时成立,SSH 才真正从“公网远程入口”收敛成受控的运维通道。