
网络与系统安全 / 系统课时
搭建双发行版安全实验环境
搭建双发行版安全实验环境
本节准备两台相互独立的实验主机:Ubuntu 24.04 LTS 与 Rocky Linux 9。最终环境应同时具备可恢复快照、独立测试网络、控制台访问能力和基础诊断工具,后续修改 SSH、防火墙、权限或安全模块时即使配置失误,也能快速恢复而不会影响生产系统。
学习目标
- 准备 Ubuntu 24.04 LTS 与 Rocky Linux 9 两套可重复实验的主机
- 完成系统版本、SSH 服务和基础诊断工具验证
- 建立快照、隔离网络与失联恢复条件,为后续高风险配置实验兜底
先把实验边界设置好
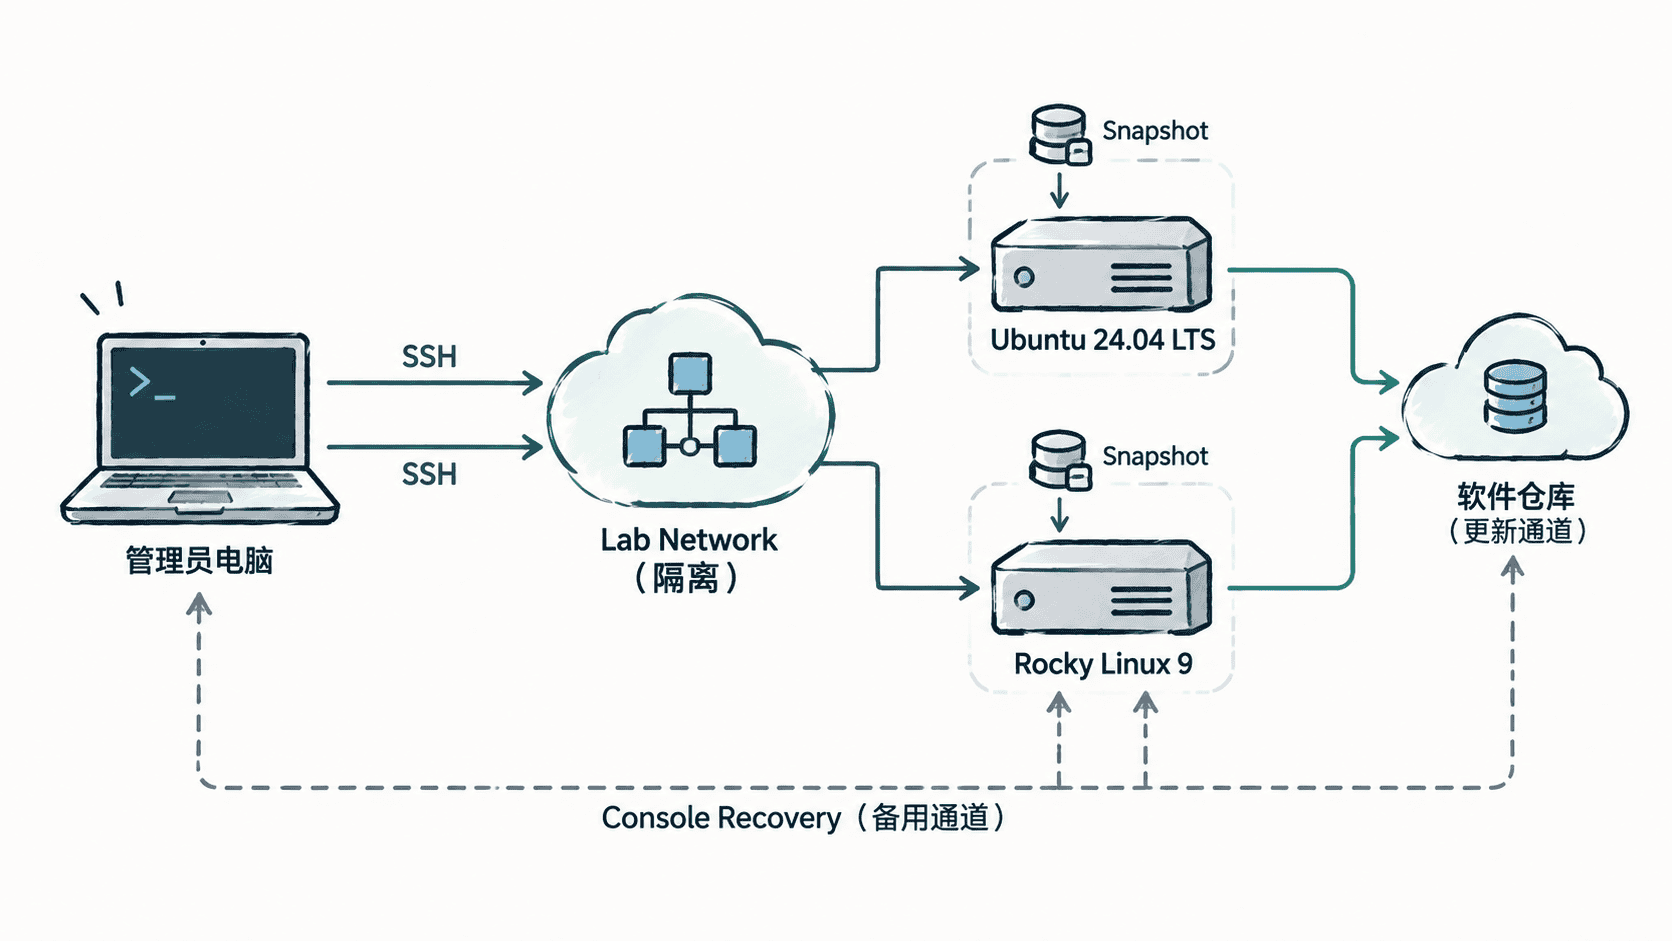
推荐使用本地虚拟机、云厂商测试实例或独立实验服务器,不要直接在承载业务的生产主机上练习。两台机器应使用不同主机名,并确保你拥有虚拟化平台控制台或云控制台的串行终端能力,这样即使后续错误修改 SSH 或防火墙,仍然能够进入系统修复。
网络条件至少满足:实验机可以访问软件仓库;从你的管理终端可以访问 SSH;除明确测试的端口外,不主动暴露到公网。如果使用云主机,还要同时检查云安全组,因为操作系统防火墙关闭并不等于端口一定可达,反过来也一样。
准备 Ubuntu 24.04 LTS
安装 Ubuntu Server 24.04 LTS 后,先更新软件索引并准备 SSH 与常用诊断工具。下面的命令可直接在新安装的 Ubuntu 主机执行。
sudo apt update
sudo apt install -y openssh-server curl jq git
sudo systemctl enable --now ssh
printf 'OS: '; . /etc/os-release && echo "$PRETTY_NAME"
printf 'SSH: '; systemctl is-active ssh
预期输出中操作系统应为 Ubuntu 24.04 LTS,SSH 状态应为 active。补丁版本可能随镜像更新时间不同。
OS: Ubuntu 24.04.<ID> LTS
SSH: active
这里的 <ID> 代表镜像对应的实际补丁版本。若 ssh 不是 active,先使用 systemctl status ssh 查看启动失败原因,不要在 SSH 服务尚未验证时继续修改认证配置。
准备 Rocky Linux 9
Rocky Linux 9 使用 dnf 管理软件包,SSH 服务单元名称为 sshd。在全新实验主机中完成更新和工具安装后,再验证发行版与服务状态。
sudo dnf -y update
sudo dnf -y install openssh-server curl jq git
sudo systemctl enable --now sshd
printf 'OS: '; . /etc/os-release && echo "$PRETTY_NAME"
printf 'SSH: '; systemctl is-active sshd
预期结果是系统名称显示 Rocky Linux 9 系列版本,并且 sshd 为 active。小版本号会随安装镜像和仓库更新变化。
OS: Rocky Linux 9.<ID> (Blue Onyx)
SSH: active
如果系统更新后提示需要重启,可以先完成快照再执行重启。实验环境的目标不是追求某个固定小版本,而是保证两台机器都处于受支持的 Rocky Linux 9 与 Ubuntu 24.04 LTS 系列。
验证安全实验所需状态
两台主机都准备完成后,分别检查地址、监听端口和当前内核。这个步骤会留下最初始的“未加固状态”,后续修改防火墙、SSH 或服务时可以直接比较差异。
hostnamectl --static
uname -r
ip -brief address
sudo ss -lntp
预期结果会显示当前主机名、内核版本、网卡地址和 TCP 监听端口。IP、内核版本、进程 ID 与端口集合取决于实际环境,因此以下只表示输出结构。
<HOSTNAME>
<KERNEL_VERSION>
<INTERFACE>  UP  <IP_ADDRESS>
LISTEN ... <IP>:<PORT> ...
Ubuntu 还应保留 AppArmor,Rocky Linux 9 通常使用 SELinux。可以分别在对应主机执行状态检查,确认安全模块没有在实验开始前就被人为关闭。
Ubuntu 24.04 LTS:
sudo aa-status --enabled && echo "AppArmor enabled"预期结果:
AppArmor enabled如果系统提示 aa-status 不存在,可先安装 apparmor-utils;如果命令返回未启用,应先确认镜像是否经过定制。
Rocky Linux 9:
getenforce标准安装的预期结果为:
Enforcing如果得到 Permissive 或 Disabled,先记录现状,不要为了得到期望输出立即修改配置。后续加固应区分“原始状态”和“主动变更”,否则难以判断问题由哪一步引入。
建立可回滚的测试起点
完成系统更新和基础验证后,应在虚拟化平台或云平台创建一次快照,建议命名为类似 baseline-clean。快照操作依赖具体平台,因此不伪造统一命令或界面路径;验收标准是两台主机都存在一个能够恢复系统磁盘的基准快照,并且你知道如何从控制台执行恢复。
开始后续实验前,再确认三个条件:SSH 能从管理终端正常登录;即使 SSH 失效也能通过平台控制台进入;两台机器都已经有基准快照。满足这三个条件后,修改防火墙、认证和权限配置时才具备可靠的失误恢复路径。