
网络与系统安全 / 系统课时
用 Fail2ban 限制 SSH 爆破
用 Fail2ban 限制 SSH 爆破
Fail2ban 不负责隐藏 SSH 端口,而是持续读取认证失败记录,在同一来源短时间内多次失败时临时封禁其地址。本节完成一个可验证的 SSH jail,并重点处理 maxretry、findtime、bantime 与白名单之间的关系,避免把正常运维人员误封。
学习目标
- 理解 Fail2ban 从认证日志到封禁规则的处理链路
- 为 SSH 配置合理的失败阈值、观察窗口和封禁时间
- 通过配置检查和 jail 状态确认规则已经生效
Fail2ban 实际在做什么
SSH 仍由 sshd 完成认证。Fail2ban 读取 systemd journal 或认证日志,用 sshd 过滤器识别失败事件;当某个来源在观察窗口内达到阈值后,Fail2ban 调用系统防火墙封禁该地址,等待 bantime 到期后再解除。
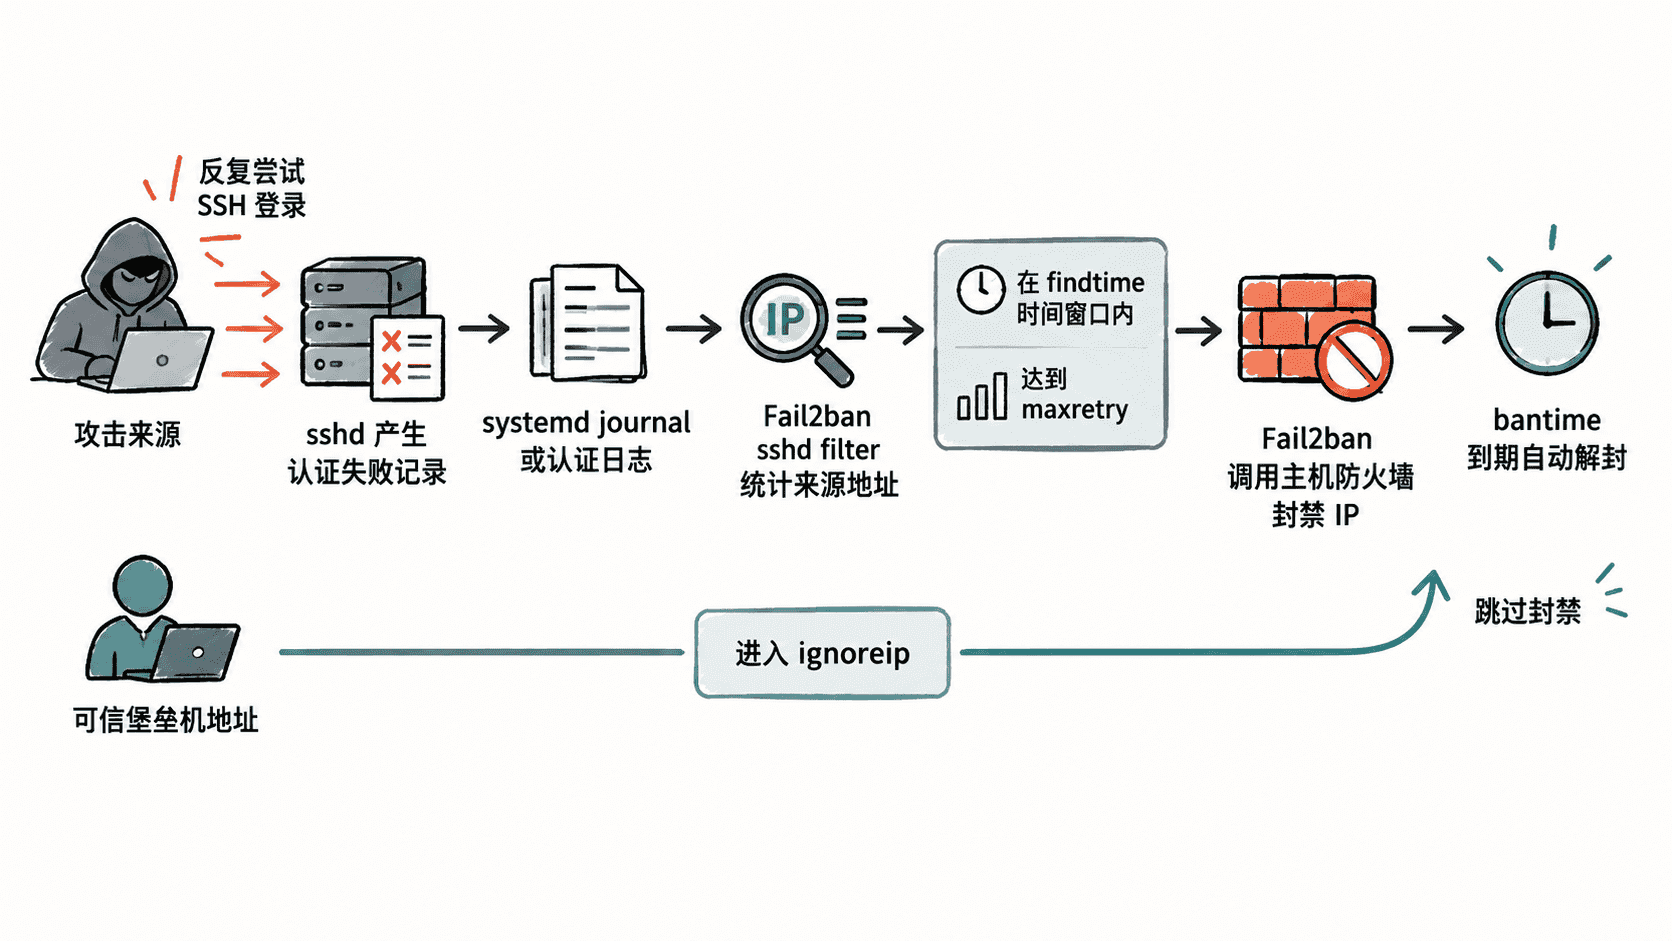
因此,Fail2ban 更适合作为第二层防护。能够把 SSH 直接限定到堡垒机或 VPN 网段时,来源限制仍应优先;Fail2ban 用来降低暴露入口上的密码猜测、扫描和高频认证压力。
配置 SSH jail
下面以 Debian/Ubuntu 为例安装 Fail2ban,并使用 systemd journal 作为日志来源。RHEL、Rocky Linux、AlmaLinux 等发行版应使用其对应的软件包管理方式,jail 参数本身保持相同思路。
sudo apt-get update
sudo apt-get install -y fail2ban
sudo install -d -m 0755 /etc/fail2ban/jail.d
sudo tee /etc/fail2ban/jail.d/sshd.local >/dev/null <<'EOF'
[sshd]
enabled = true
port = ssh
backend = systemd
maxretry = 5
findtime = 10m
bantime = 30m
ignoreip = 127.0.0.1/8 ::1 10.20.0.0/24
EOF
sudo fail2ban-client -t
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd预期结果:配置检查通过,sshd jail 处于启用状态。当前失败数和封禁数会随真实登录事件变化,因此下面用占位符表示动态值。
OK: configuration test is successful
Status for the jail: sshd
|- Filter
|  |- Currently failed: <N>
|  `- Total failed: <N>
`- Actions
   |- Currently banned: <N>
   `- Total banned: <N>
如果 SSH 使用自定义端口,不要继续写 port = ssh,而应改为实际端口号,并同步检查云安全组和主机防火墙规则。
调整阈值而不是一味加重处罚
maxretry = 5 表示来源在统计窗口内达到五次失败后触发封禁,findtime = 10m 表示统计最近十分钟,bantime = 30m 表示封禁三十分钟。三者需要一起理解,单独把 bantime 调到几天并不会让检测更准确。
对人工 SSH 运维而言,五次失败配十分钟观察窗口通常是较温和的起点。若大量自动化任务通过 SSH 工作,应先确认失败是否来自旧密钥、错误账号或部署脚本,不能用延长封禁时间掩盖配置错误。
ignoreip 只应加入真正可信且地址稳定的来源,例如本机回环地址、堡垒机或专用管理网段。把整个办公公网、动态家庭宽带甚至大段云网络加入白名单,会直接绕过 Fail2ban 的检测效果。
处理看起来启用了却不封禁的情况
先运行 fail2ban-client -t 排除配置语法错误,再检查 fail2ban-client status sshd 是否存在该 jail。如果 jail 存在但失败计数始终不增长,重点检查系统实际使用 journal 还是 /var/log/auth.log、/var/log/secure 等文件日志,并让 backend 与真实日志来源一致。
还要确认系统中没有另一套防火墙管理器覆盖 Fail2ban 创建的封禁动作。Fail2ban 的价值不在于“装上服务”,而在于认证失败能够被识别、达到阈值后确实形成阻断,并且正常运维来源不会因为阈值设置过激而频繁误封。