
网络与系统安全 / 系统课时
完成一台新服务器交付验收
完成一台新服务器交付验收
新服务器完成加固后,不能只凭“脚本执行成功”就交付。本节按资产、身份、网络、审计、补丁和复测六个维度完成一次端到端验收,并把结果记录成可追踪的交付证据。
学习目标
- 建立一套从资产盘点到复测签收的服务器安全验收顺序
- 用命令验证 SSH、端口、审计、补丁与关键服务是否符合基线
- 区分“配置已写入”和“控制项真正生效”,避免形式化验收
先确认交付对象没有搞错
验收第一步不是跑扫描,而是确认主机身份。至少记录主机名、操作系统、内核、管理 IP、业务 IP、环境、用途和责任人。后续所有检查结果都应能回到这台具体服务器。
hostnamectl
ip -brief address
uname -r
cat /etc/os-release
预期输出
 Static hostname: app-prod-01
 Operating System: Ubuntu <VERSION>
 Kernel: Linux <VERSION>
<INTERFACE> UP <IP>/<PREFIX><VERSION>、<INTERFACE>、<IP> 和 <PREFIX> 会随服务器变化。若资产系统登记的是另一台主机或另一环境,应先停止验收,而不是继续生成一份“看起来合格”的报告。
按控制面逐项复测
验收要覆盖多个相互独立的控制面:谁能登录、哪些端口暴露、关键事件是否留痕、补丁是否达到要求、无关服务是否关闭。只有这些结果组合在一起,才能说明服务器确实处于可交付状态。
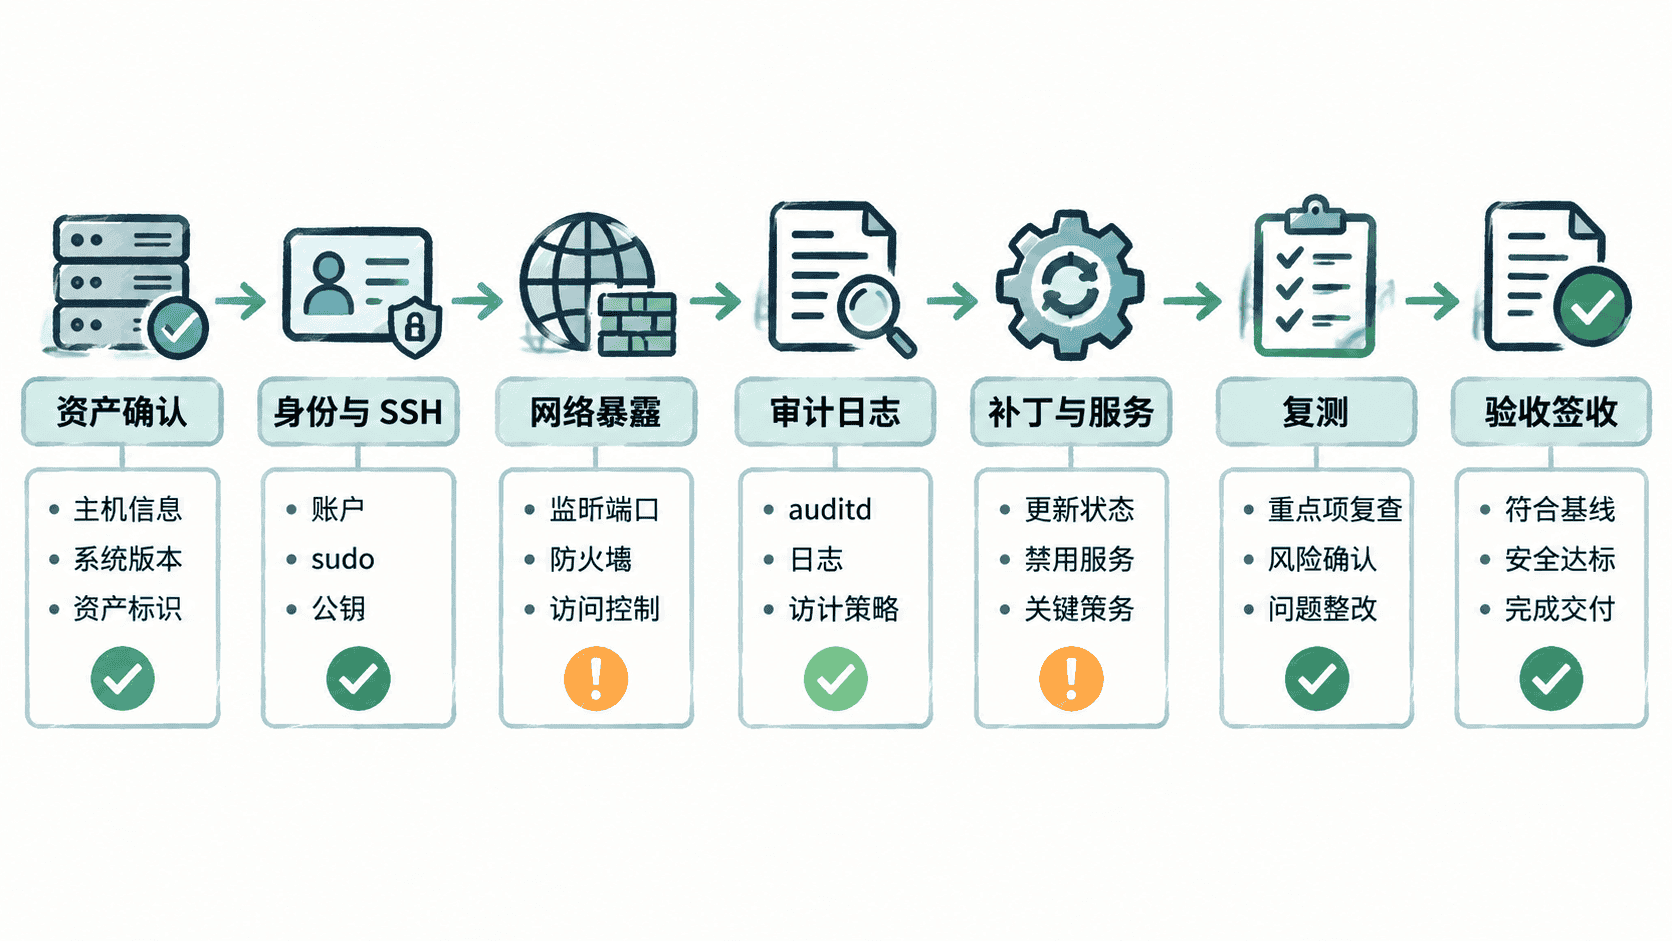
先检查 SSH 与账户策略。下面命令关注最终生效值,而不是只查看配置文件文本。
sshd -T | grep -E '^(permitrootlogin|passwordauthentication|pubkeyauthentication|maxauthtries)'
awk -F: '($3 == 0) {print $1}' /etc/passwd
getent group sudo 2>/dev/null || getent group wheel 2>/dev/null
预期输出
permitrootlogin no
passwordauthentication no
pubkeyauthentication yes
maxauthtries 3
root
sudo:x:<ID>:<ADMIN_USER>
<ID> 与 <ADMIN_USER> 为动态值。若 UID 0 账户不止 root,或 sudo/wheel 成员超出授权清单,应视为验收失败。
再检查监听端口和主机防火墙。这里的目标不是“端口越少越好”,而是每个监听端口都能对应到明确业务用途。
ss -lntup
if command -v nft >/dev/null 2>&1; then
  nft list ruleset
elif command -v firewall-cmd >/dev/null 2>&1; then
  firewall-cmd --list-all
elif command -v ufw >/dev/null 2>&1; then
  ufw status verbose
fi
预期结果
仅出现已批准的 SSH 与业务监听端口;防火墙规则与服务器用途一致,不存在无来源限制的临时放行规则。端口号、进程名和规则内容必须以实际服务器为准,不能把示例端口直接当成验收标准。
审计和日志要验证“能记录”
配置了审计服务并不代表日志链路可用。至少要确认服务正在运行、规则已经装载,并能看到近期事件。
systemctl is-active auditd
auditctl -s
auditctl -l
journalctl -p warning --since "-1 hour" --no-pager | tail -n 20
预期输出
active
enabled 1
auditctl -l 应显示当前装载规则;journalctl 是否有告警取决于主机近期运行情况,没有告警不等于异常。
补丁与无关服务检查
补丁验收需要结合组织规定的补丁窗口和基线版本。命令层面至少应确认是否存在待更新安全包,以及不需要的服务是否被禁用。
Debian/Ubuntu 可以使用:
apt-get -s upgrade | grep '^Inst ' || true
systemctl --type=service --state=running --no-pager
预期结果
若服务器已达到当前补丁基线,模拟升级不应出现超出允许范围的待更新安全包;运行中服务均能对应到明确用途。RHEL 系可以使用:
dnf check-update --security || true
systemctl --type=service --state=running --no-pager
预期结果
安全更新结果符合组织规定的补丁基线;运行服务列表中不存在未批准的远程访问、调试或遗留服务。不同发行版与仓库策略会导致输出差异,因此验收记录应保存命令、时间和结论,而不是要求所有机器输出完全相同。
用一份验收结果完成闭环
最终验收建议至少形成“检查项、证据、结论、例外”四类信息。下面是一份可以直接保存为文本证据的最小检查脚本,它不会修改系统,只负责采集关键结果。
#!/usr/bin/env bash
set -u

echo "== identity =="
hostnamectl --static
uname -r

echo "== ssh =="
sshd -T | grep -E '^(permitrootlogin|passwordauthentication|pubkeyauthentication|maxauthtries)'

echo "== listeners =="
ss -lntup

echo "== audit =="
systemctl is-active auditd || true
auditctl -s 2>/dev/null || true

echo "== failed units =="
systemctl --failed --no-pager || true
预期输出
== identity ==
<HOSTNAME>
<KERNEL>
== ssh ==
permitrootlogin no
passwordauthentication no
pubkeyauthentication yes
maxauthtries 3
== listeners ==
<APPROVED_LISTENERS>
== audit ==
active
<AUDIT_STATUS>
== failed units ==
0 loaded units listed.<HOSTNAME>、<KERNEL>、<APPROVED_LISTENERS> 和 <AUDIT_STATUS> 均为动态值。验收人需要把实际输出与资产清单和安全基线逐项比对,而不是看到脚本正常结束就直接签字。
一台服务器只有在“资产正确、访问受控、暴露可解释、日志可追踪、补丁达标、复测通过”同时成立时,才算真正完成安全交付。任何例外项都应记录原因、补偿措施、责任人和复查时间,避免把临时放行永久化。