
网络与系统安全 / 系统课时
明确主机威胁面与加固边界
明确主机威胁面与加固边界
服务器加固不是把所有安全选项全部打开,而是先确认攻击者可能从哪里进入、进入后能获得什么权限、还能继续影响哪些资源。本节建立一套可复查的主机威胁面模型,用它决定后续哪些配置必须加固,哪些风险属于应用、云平台或网络侧负责。
学习目标
- 从远程入口、身份权限、服务进程、网络暴露和本地提权五个方向梳理主机攻击面
- 区分 Linux 主机自身能控制的风险与主机之外的安全边界
- 能为一台实际服务器整理出后续可执行的加固检查清单
先确定攻击者能碰到什么
分析主机风险时,最容易犯的错误是直接从某个配置项开始,例如先改 SSH 端口、先关服务,却没有确认真实入口。更可靠的做法是从攻击路径反推:攻击者如何接触主机、如何获得身份、如何扩大权限,以及最终能访问什么资产。
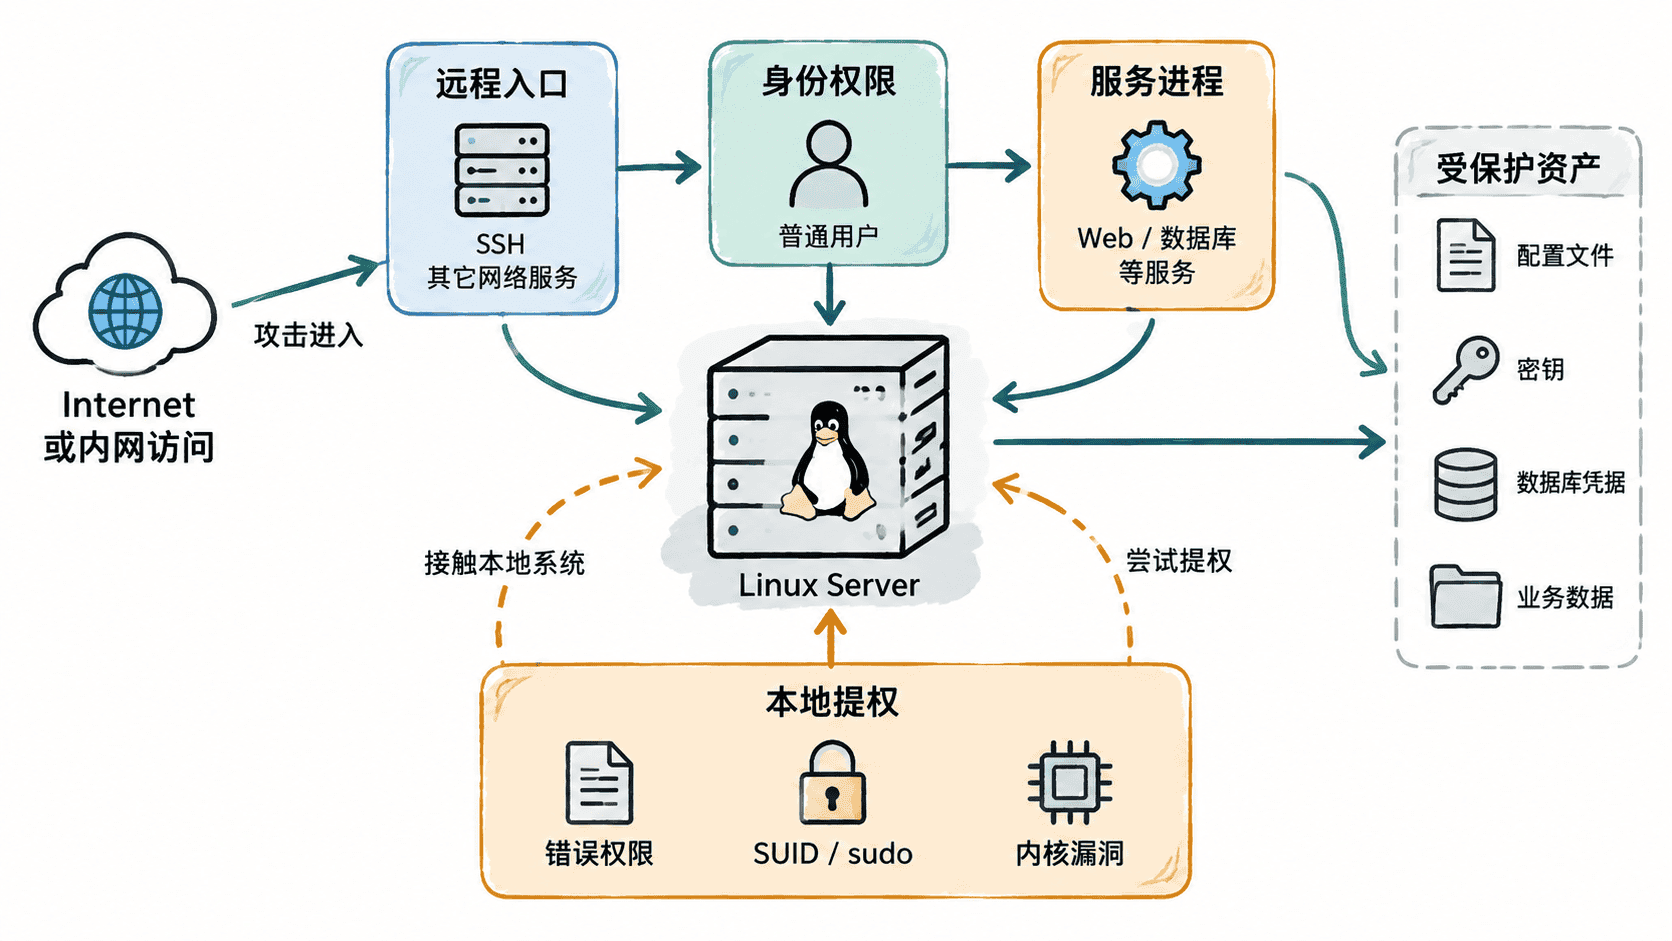
这五类威胁面彼此不是孤立的。例如 SSH 弱口令属于远程入口问题,账户拥有过大的 sudo 权限属于身份权限问题,两者组合后就可能直接形成管理员权限失陷。因此基线检查要看完整攻击链,而不是只看单个配置是否“安全”。
远程入口与网络暴露
远程入口回答的是“谁可以从哪里连接这台机器”。典型入口包括 SSH、Web 管理端口、数据库端口、容器管理接口、监控代理以及临时调试服务。
判断一个入口是否需要保留,可以依次确认三个问题:业务是否真的需要远程访问、允许哪些来源地址访问、入口本身采用什么认证方式。一个只供应用服务器本机访问的数据库,即使密码很强,也没有必要直接暴露到公网。
网络暴露则比单个端口更宽,它还包括云安全组、防火墙、IPv4 与 IPv6 双栈、容器端口映射和服务监听地址。例如应用只计划监听 127.0.0.1,实际却监听 0.0.0.0,主机暴露面就已经发生变化。
身份权限与本地提权
身份权限关注“已经进入系统的人能够做什么”。检查对象不仅是人工登录账户,还包括系统用户、服务账户、SSH 密钥、sudo 规则、文件所有权以及定时任务使用的身份。
安全边界通常应遵循最小权限:普通运维账户不直接共享 root,应用进程不以管理员身份长期运行,敏感目录只允许必要主体访问,自动化任务使用独立凭据而不是复用个人账号。
本地提权则假设攻击者已经拿到一个低权限账户,再判断其是否能够升级到更高权限。常见路径包括错误的 sudoers 规则、可写的特权脚本、异常 SUID/SGID 文件、危险 Linux capabilities、内核或驱动漏洞,以及高权限服务加载了普通用户可修改的文件。
这意味着“禁止 root 远程登录”并不能替代本地权限治理。攻击者如果先进入普通账户,再利用错误的提权配置获得 root,最终结果仍然相同。
服务进程也是攻击面
服务器上每增加一个长期运行的服务,就增加一组需要维护的代码、配置、权限和端口。真正需要关注的不是“服务数量越少越好”这句口号,而是每个进程是否有明确用途、是否仍受支持、以什么身份运行,以及能访问哪些文件和网络资源。
例如一个历史遗留的管理服务即使只监听内网,也可能成为横向移动入口;一个业务必须使用的 Java 服务即使不能关闭,也可以通过独立账户、限制目录权限、缩小监听范围和及时更新依赖降低风险。
判断是否保留服务时,可以把结果分为三类:业务必需且需要加固、当前无用途应停止并禁用、用途不明确需要先确认责任人。不要直接删除未知组件,否则可能把安全加固变成可用性事故。
划清主机加固的责任边界
主机基线能够控制操作系统账户、权限、服务、软件包、防火墙、审计和内核参数,但不能替代所有安全措施。公网攻击是否首先到达主机,往往还受到云安全组、负载均衡、WAF、VPN 和上游网络 ACL 影响;应用里的 SQL 注入、越权和业务鉴权,也不能通过修改 Linux 参数解决。
可以把边界记成一句话:主机加固负责降低操作系统被进入、被滥用和被提权后的风险,但不替代网络边界与应用自身的安全设计。
实际建立基线时,至少应为每台服务器记录允许的远程入口、合法账户与权限、必须运行的服务、允许监听的端口,以及需要重点检查的本地提权路径。后续任何配置变化都可以与这份清单重新对照,安全基线才真正具备可复查性。