
网络与系统安全 / 系统课时
按职责关闭不需要的系统服务
按职责关闭不需要的系统服务
本节解决一个很实际的问题:服务器上哪些服务该留、哪些该关。目标不是“越少越安全”,而是先确认服务器职责和依赖,再停用无关守护进程,并保留可验证、可回滚的操作路径。
学习目标
- 区分“开机自启”和“当前正在运行”的 systemd 服务
- 根据服务器职责、依赖关系和监听端口判断服务是否可以停用
- 安全停用无关服务,并验证重启后不会被意外拉起
先做服务清单
先同时看两张清单:启用的服务表示“可能随系统启动”,运行中的服务表示“现在就在占用资源”。两者并不完全相同,例如某个服务可能已禁用但仍在本次启动周期中运行。
systemctl list-unit-files --type=service --state=enabled
systemctl --type=service --state=running
预期结果:
UNIT FILE                  STATE   PRESET
<ENABLED_SERVICE>.service enabled <PRESET>

UNIT                         LOAD   ACTIVE SUB     DESCRIPTION
<RUNNING_SERVICE>.service    loaded active running <DESCRIPTION>
实际服务名和数量会因发行版、角色和已安装软件不同。重点不是追求固定数量,而是找出与当前职责不一致的长期驻留服务。
判断一个服务能不能关
判断顺序应从“业务职责”出发,而不是看到陌生名称就停。Web 服务器通常需要 SSH、网络、日志、时间同步和业务进程,但未必需要打印、蓝牙、桌面发现等服务;数据库服务器又会有不同依赖。
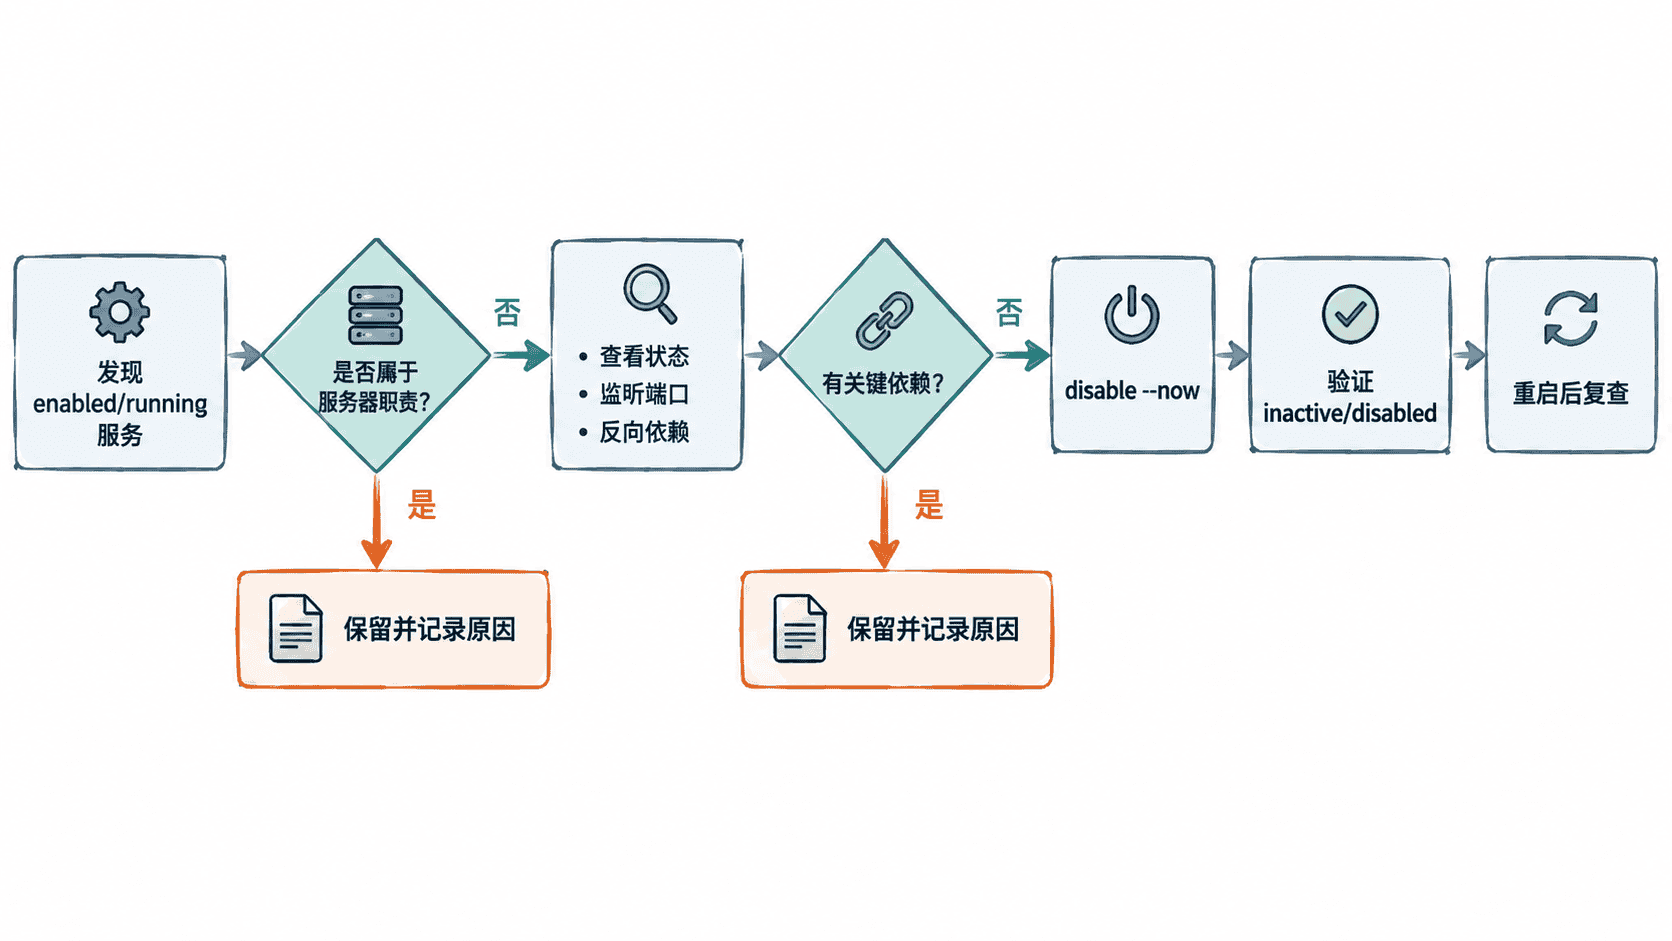
对候选服务先看状态和“谁依赖它”。反向依赖尤其重要,因为停掉一个看似无关的守护进程,可能让上层服务无法启动。
systemctl status <SERVICE> --no-pager
systemctl list-dependencies --reverse <SERVICE>
预期结果:
● <SERVICE>
     Loaded: loaded (...)
     Active: active (running) ...

<SERVICE>
● └─<DEPENDENT_UNIT>
如果反向依赖中出现业务服务、远程登录、网络、存储、监控或安全组件,应先弄清依赖目的,不要直接停用。对 sshd.service、网络管理、文件系统挂载和云厂商代理等基础组件尤其谨慎。
停用并保留回滚路径
确认服务与职责无关且没有关键依赖后,用 disable --now 同时完成“立即停止”和“取消开机自启”。它比直接 mask 更温和:后续仍可手动启动或重新启用。
sudo systemctl disable --now <SERVICE>
systemctl is-active <SERVICE>
systemctl is-enabled <SERVICE>
预期结果:
inactive
disabled需要回滚时重新启用并启动即可。
sudo systemctl enable --now <SERVICE>
systemctl is-enabled <SERVICE>
systemctl is-active <SERVICE>
预期结果:
enabled
active
如果恢复后仍不是这两个状态,应检查 unit 是否被 mask、启动条件是否满足以及服务日志,而不要继续扩大变更范围。
验证依赖和重启后的状态
停用后不要只看一次 inactive 就结束。先确认关键业务单元仍然运行,再在维护窗口重启服务器,检查候选服务没有再次出现,同时确认核心业务、远程登录、监控和日志链路都正常。
systemctl --failed
systemctl is-active <CRITICAL_SERVICE>
systemctl is-enabled <SERVICE>
预期结果:
0 loaded units listed.
active
disabled
如果 systemctl --failed 出现失败单元,应先确认它是否由本次停用引起,再决定恢复服务还是修正依赖。服务加固的目标是缩小攻击面而不破坏职责边界,因此“能解释为什么保留、能验证为什么停用”比单纯追求更少的进程更重要。