
网络与系统安全 / 系统课时
按漏洞风险确定修复优先级
按漏洞风险确定修复优先级
漏洞数量多时,最危险的做法不是“修得慢”,而是“先修错了”。本节建立一套可落地的排序方法:把漏洞严重度、真实暴露面、利用条件和业务重要性放在一起判断,最终形成明确的修复队列,而不是只盯着 CVSS 分数。
学习目标
- 能结合严重度、暴露面、可利用性和资产价值判断真实风险
- 能把扫描结果整理成可执行的 P0~P3 修复队列
- 能在补丁无法立即上线时给出临时缓解措施并验证效果
不要只按 CVSS 从高到低修
CVSS 适合描述漏洞本身有多严重,但不能直接代表你的服务器当前有多危险。一个评分 9.8 的漏洞,如果对应服务根本没有安装、端口没有监听,优先级可能低于一个评分 7.5、但已直接暴露公网且存在成熟利用代码的漏洞。
实际排序时至少看四个维度:漏洞严重度、实际暴露、可利用条件、业务重要性。其中“实际暴露”和“可利用条件”通常比单纯分数更能改变修复顺序。
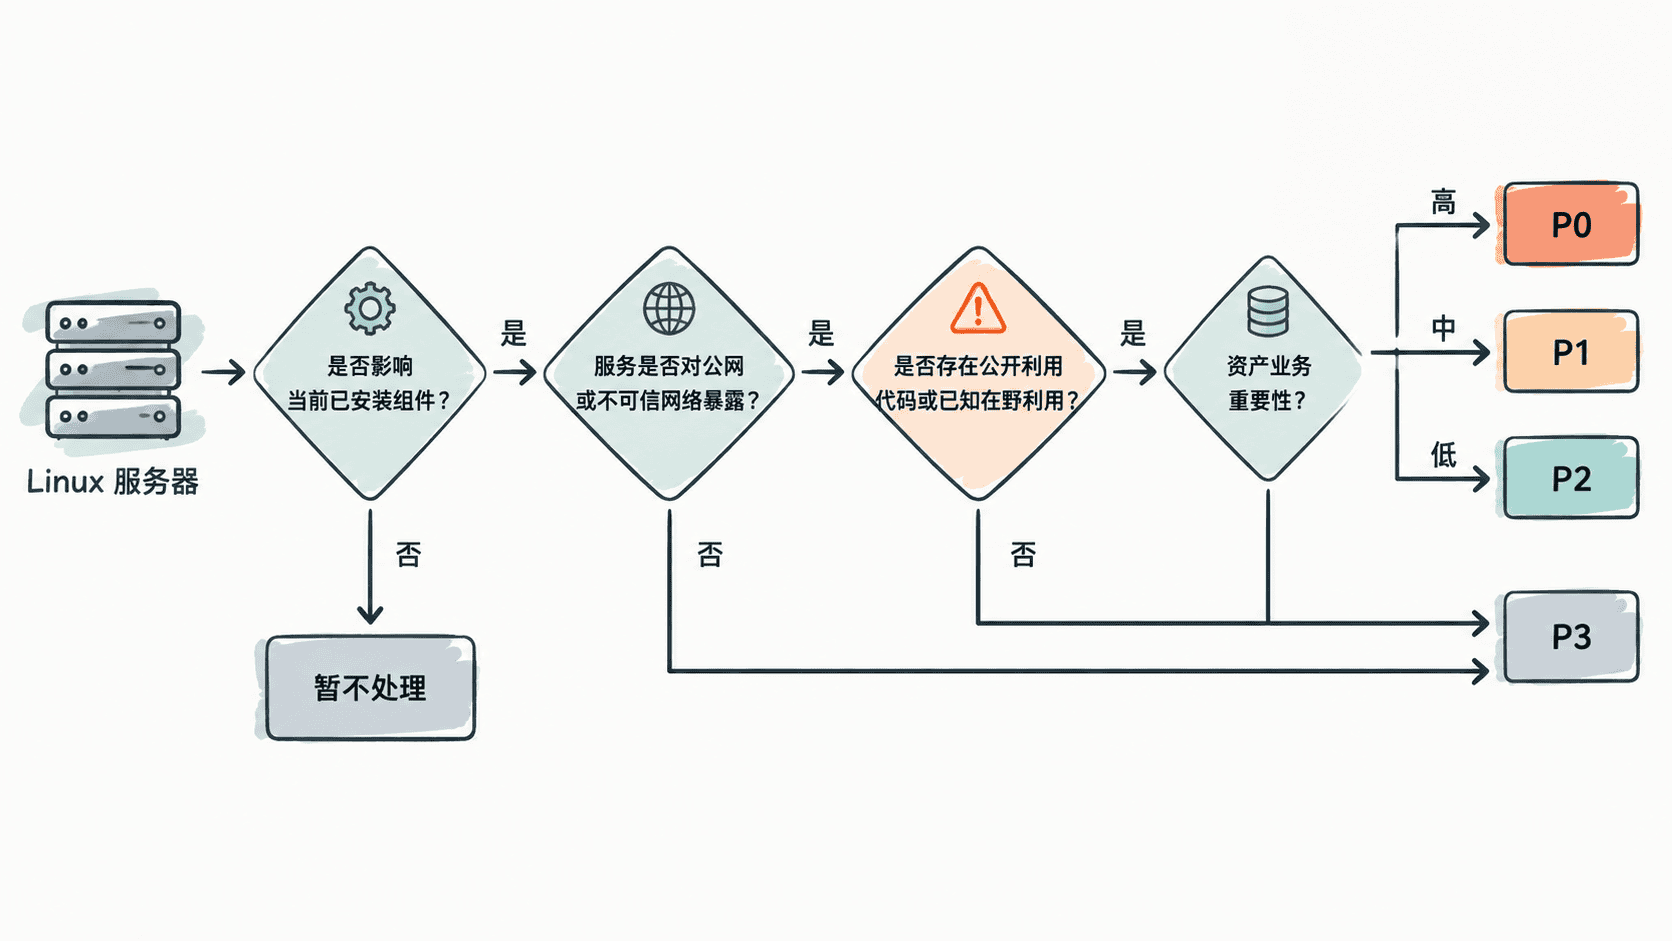
一个实用的判定原则是:同等严重度下,越容易被攻击者触达、越容易成功利用、业务损失越大,优先级越高。
先确认漏洞是否真的落在当前主机上
扫描器可能根据软件包版本、开放端口或指纹推断漏洞,但最终是否需要修复,要回到主机确认受影响组件是否安装、是否运行、是否暴露。
以排查某个受影响服务为例,可以同时查看软件包、进程和监听端口。下面在 Debian 或 Ubuntu 上使用 openssh-server 和 SSH 端口演示确认方法,实际排查时替换为漏洞对应的软件包和服务。
dpkg-query -W -f='${Package} ${Version}\n' openssh-server 2>/dev/null || true
systemctl is-active ssh 2>/dev/null || true
ss -lntp | grep ':22 ' || true
预期结果会类似下面这样;版本号、进程号和监听地址会随服务器环境变化。
openssh-server <VERSION>
active
LISTEN 0 128 0.0.0.0:22 0.0.0.0:* users:(("sshd",pid=<ID>,fd=<ID>))
如果漏洞对应的软件包未安装,或者服务未运行且没有其他受影响入口,就不能机械地把它放到最高修复队列。反过来,如果服务正在运行并监听 0.0.0.0 或公网网卡,就必须提高暴露面的权重。
用四个维度形成修复队列
可以把每个漏洞按下面四项快速打标,不必追求复杂数学模型,重点是让不同人得出接近的排序结果。
| 维度 | 高风险信号 | 低风险信号 |
|---|---|---|
| 严重度 | 高危、远程代码执行、认证绕过、提权 | 低影响信息泄露、条件苛刻 |
| 暴露面 | 公网可达、边界主机、无需经过额外控制 | 仅本机、隔离网段、服务未启用 |
| 可利用性 | 已知在野利用、公开 PoC、利用稳定 | 无公开利用、前置条件复杂 |
| 业务重要性 | 核心交易、身份认证、生产数据库 | 测试环境、可快速重建节点 |
据此建立四级队列会比“高危、中危、低危”更可执行:
- P0:已知在野利用,或公网直接暴露且一旦利用会造成重大影响。应立即处置,并同步准备回滚。
- P1:高危且可实际利用,虽然尚无明确攻击迹象,但暴露面和业务影响较大。应进入最近一个紧急变更窗口。
- P2:存在风险,但需要内网访问、特定权限或复杂前置条件。纳入常规补丁周期。
- P3:当前不暴露、影响有限或证据不足。记录原因并持续复查,不代表永久忽略。
这里最重要的不是等级名称,而是每个等级都对应明确的响应时限、负责人和验证动作。
补丁不能马上打时先降低攻击面
生产环境常见约束是补丁需要测试、重启或依赖业务停机。如果风险已经很高,但补丁暂时不能立即上线,应先降低可利用条件,而不是等待变更窗口。
可选的临时措施包括关闭不必要服务、限制来源 IP、通过防火墙移除公网暴露、下线受影响功能、切换到安全版本实例,或在反向代理和 WAF 层阻断已知攻击路径。临时措施必须注明有效期,因为它们只能降低风险,不能替代最终修复。
例如某管理端口只允许运维网段访问,可先用主机防火墙收紧来源,再安排正式补丁。完成后应重新执行端口检查,并从非授权来源验证访问已被拒绝。
修复完成后要验证而不是只看“安装成功”
补丁安装成功不代表漏洞已经关闭。至少要确认软件版本、服务状态和暴露面已经符合预期;对于扫描器发现的问题,还应重新扫描或用原来的检测方式复测。
验证记录应保留四类信息:漏洞或公告编号、修复前状态、采取的补丁或缓解措施、修复后证据。这样后续审计时可以解释为什么某个漏洞先修、为什么另一个暂缓,以及暂缓条件是否仍然成立。
当漏洞很多时,正确的顺序应是“先确认是否受影响,再判断能否被触达,再看是否容易利用,最后结合业务影响排队”。这能把有限的维护窗口优先留给真正可能被利用且损失最大的风险。