
网络与系统安全 / 系统课时
限制管理端口的来源网段
限制管理端口的来源网段
管理端口不应默认暴露给整个互联网。本节把 SSH 新连接限制到堡垒机或可信网段,同时保留带外控制台或临时紧急地址作为救援路径,并给出可立即撤销的 nftables 配置,避免安全加固反而把运维人员锁在服务器之外。
学习目标
- 根据堡垒机、办公网和紧急访问需求划定 SSH 可信来源
- 使用 nftables 只限制管理端口,不误伤其他业务端口
- 在应用规则前准备验证与回滚路径,避免远程锁死
先确定真正需要开放的访问路径
不要先写防火墙规则,再猜哪些地址应该放行。生产服务器常见的管理路径是“运维终端 → VPN 或堡垒机 → 服务器”,服务器实际需要信任的通常只是堡垒机出口地址或专用管理网段。
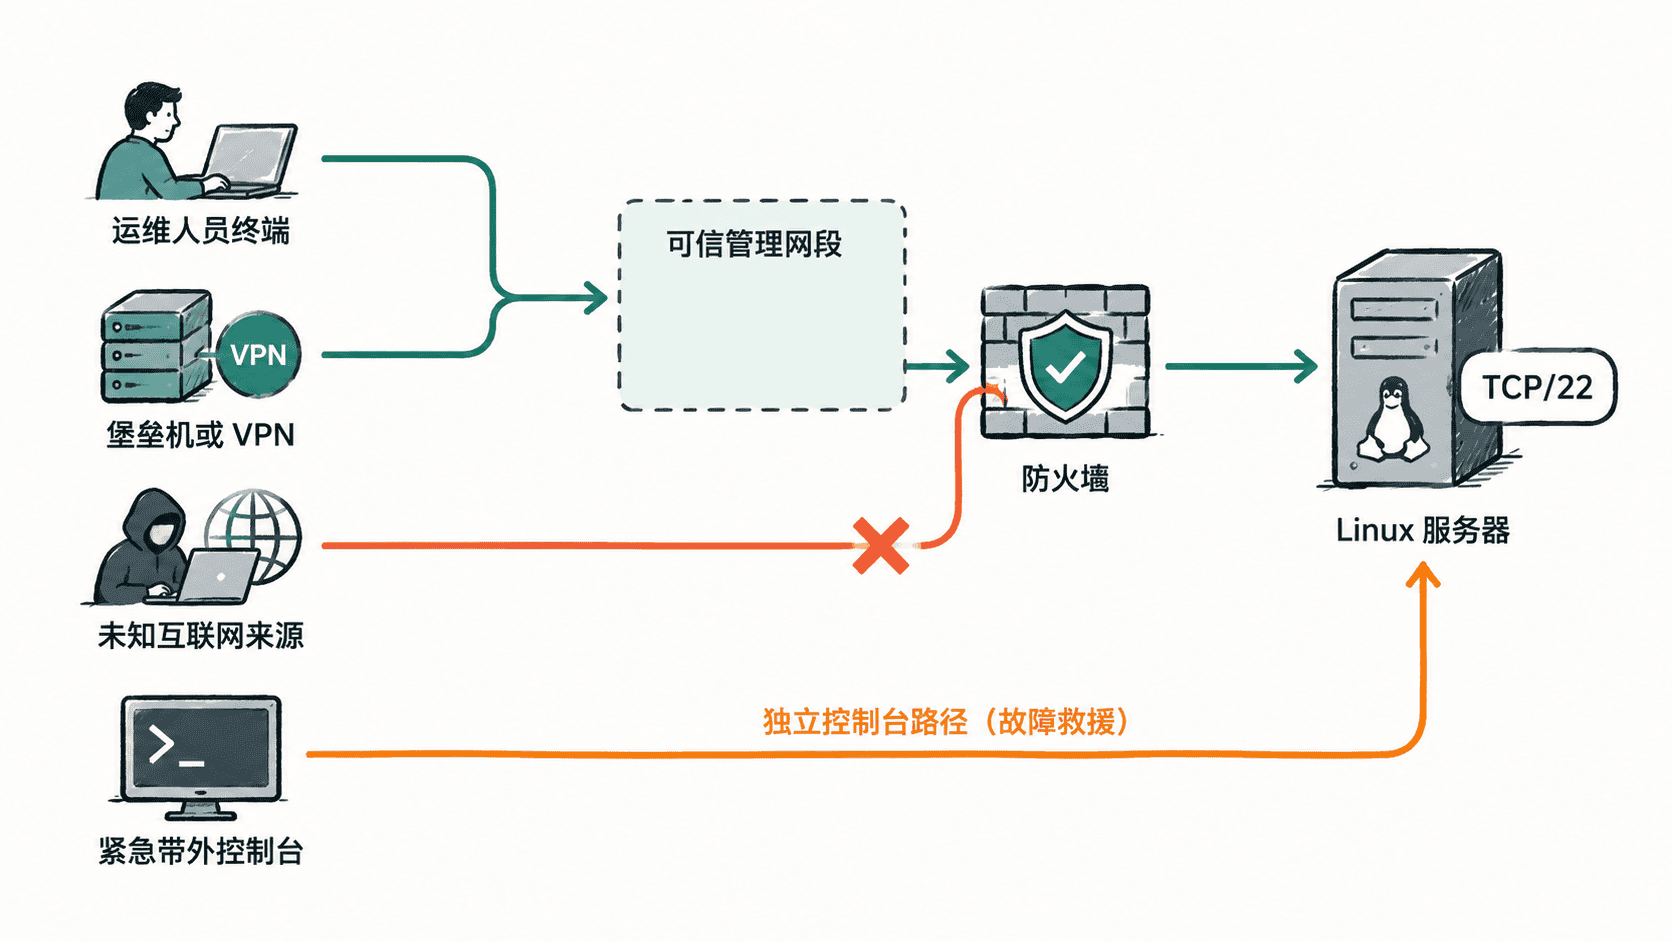
紧急访问优先使用云厂商控制台、串口控制台、KVM 等带外能力。如果只能预留网络入口,应使用固定的单个地址,例如 /32,而不是为了方便临时放开整个公网。
用 nftables 收紧 SSH 新连接
下面示例假设可信 IPv4 管理网段为 10.20.0.0/24,可信 IPv6 管理网段为 fd20::/64,紧急公网地址为 203.0.113.50,SSH 使用 TCP/22。示例建立独立表,只拒绝不可信的 SSH 新连接,其他端口仍保持原有处理方式。
sudo nft add table inet mgmt_guard
sudo nft 'add chain inet mgmt_guard input { type filter hook input priority -10; policy accept; }'
sudo nft add rule inet mgmt_guard input ct state established,related accept
sudo nft add rule inet mgmt_guard input ip saddr 10.20.0.0/24 tcp dport 22 accept
sudo nft add rule inet mgmt_guard input ip6 saddr fd20::/64 tcp dport 22 accept
sudo nft add rule inet mgmt_guard input ip saddr 203.0.113.50 tcp dport 22 accept
sudo nft add rule inet mgmt_guard input tcp dport 22 reject
sudo nft list table inet mgmt_guard
预期结果:规则表创建成功,已经建立的连接暂时保持;新的 TCP/22 连接只允许来自两个可信网段和紧急地址,其他来源在主机侧被拒绝。
table inet mgmt_guard 已创建
可信 IPv4:10.20.0.0/24
可信 IPv6:fd20::/64
紧急地址:203.0.113.50
其他来源访问 TCP/22:reject
如果服务器已经由 firewalld、UFW 或配置管理平台维护 nftables,不要再长期并行维护另一套防火墙规则。应在验证策略正确后,把同样的来源限制迁移到现有管理工具中,并通过该工具完成持久化。
从允许和拒绝两个方向验证
至少进行两次实际连接测试:从堡垒机或可信网段发起 SSH 应成功,从不在允许列表中的测试网络发起连接应失败。只检查 nft list 不能证明真实流量一定走到了预期路径,还需要确认云安全组、上游 ACL 和主机防火墙没有产生冲突。
如果服务器同时拥有 IPv4 和 IPv6,必须分别检查。只限制 IPv4 而遗漏公网 IPv6,是管理端口加固中很常见的绕过路径。
保留明确的回滚动作
本例所有限制都放在独立的 mgmt_guard 表中,因此发现地址写错、堡垒机出口变化或业务异常时,可以直接删除整张表恢复修改前状态。
sudo nft delete table inet mgmt_guard预期输出:命令成功时通常没有标准输出,退出码为 0,该表中的 SSH 来源限制立即消失。
<无标准输出,退出码 0>正式环境不要长期依赖“紧急公网地址”作为常规入口。更稳妥的状态是日常 SSH 只能从堡垒机或管理网络到达,紧急访问依靠独立带外通道,并定期验证回滚路径确实可用。