
网络与系统安全 / 系统课时
用 nftables 写最小放行规则
用 nftables 写最小放行规则
本课完成一套可直接落地的 nftables 主机入站基线:默认拒绝,只放行已建立连接、回环、指定管理网段的 SSH、业务端口和必要 ICMP,并把规则持久化后验证重启不丢失。
学习目标
- 理解默认拒绝与状态跟踪规则的组合方式
- 写出只允许管理来源和必要业务端口的完整规则集
- 完成语法检查、加载、持久化与重启验证
先确定最小放行边界
主机防火墙的核心不是列出所有需要阻断的流量,而是先把入站链设为默认拒绝,再明确允许哪些流量进入。一个普通 Web 服务器至少需要处理四类流量:已经建立的连接、回环通信、管理员访问以及业务端口。
本例假设 SSH 只允许管理网段 10.20.0.0/16 访问,业务对外开放 TCP 80 和 443。若实际管理地址不同,应在加载规则前替换,避免把当前 SSH 会话锁在防火墙外。
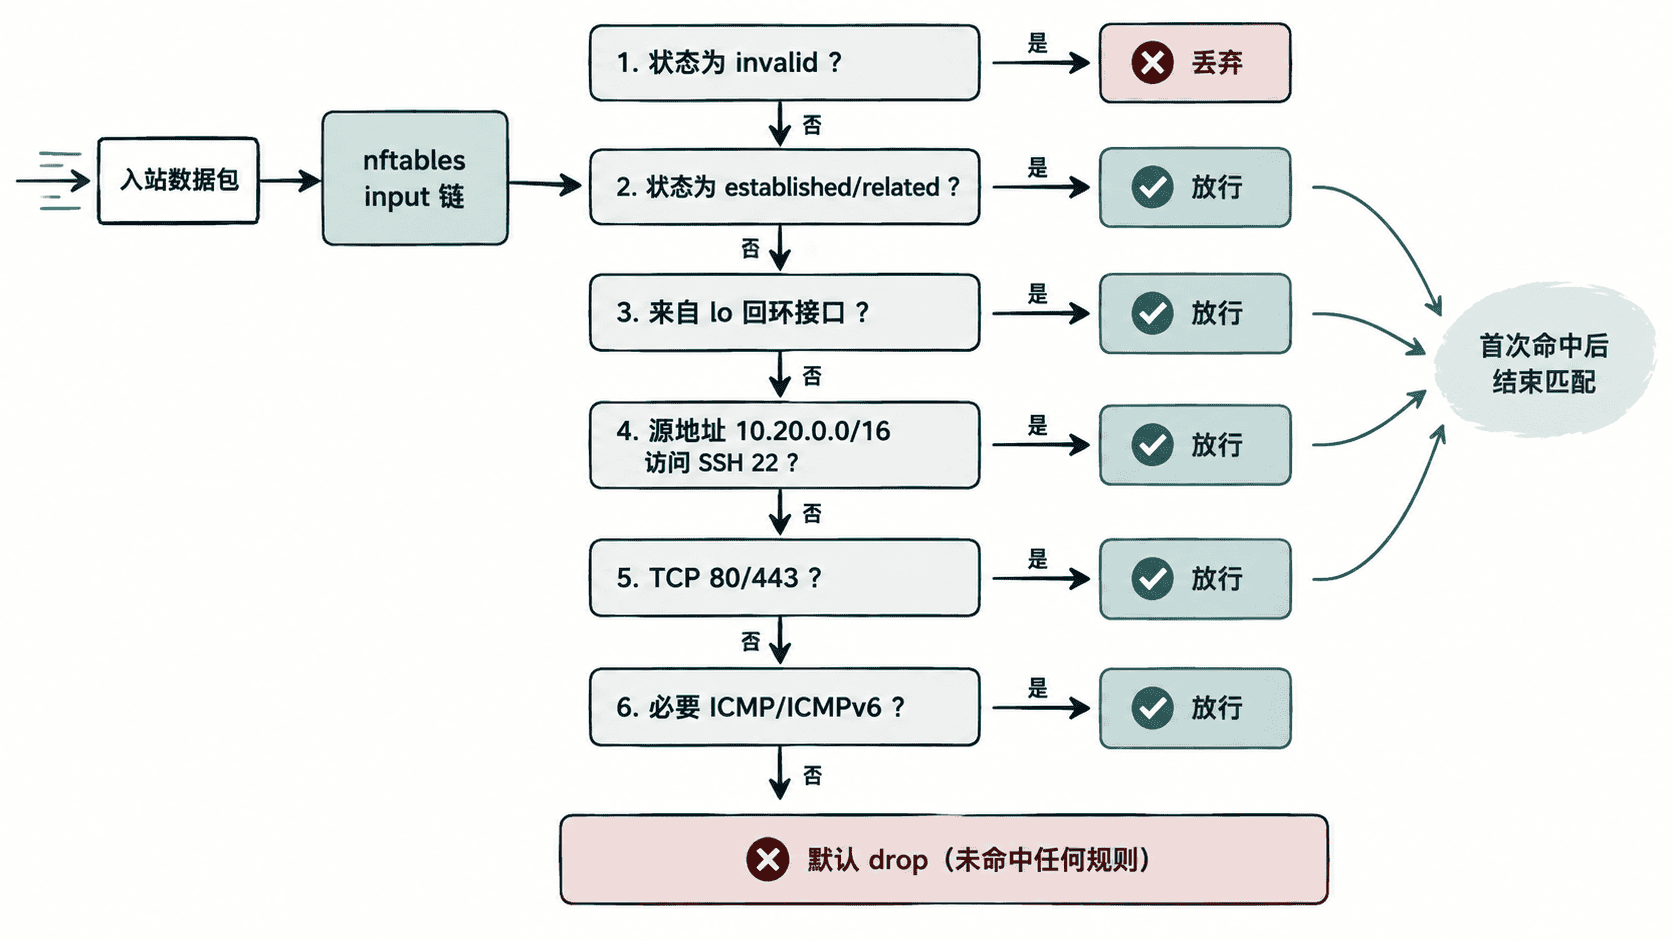
状态跟踪规则应尽量靠前。ct state established,related accept 允许已经通过本机发起或此前已获准建立的连接继续通信,否则开启默认拒绝后,合法连接的返回流量也可能被拦截。
写入完整规则集
下面使用 inet family,同时管理 IPv4 和 IPv6。input 默认拒绝,forward 默认拒绝,output 保持允许;对于主要作为终端业务节点的服务器,这是一条容易审计的基础策略。
#!/usr/sbin/nft -f

flush ruleset

table inet host_filter {
    chain input {
        type filter hook input priority 0; policy drop;

        ct state invalid drop
        ct state established,related accept
        iifname "lo" accept

        ip saddr 10.20.0.0/16 tcp dport 22 ct state new accept
        tcp dport { 80, 443 } ct state new accept

        ip protocol icmp icmp type { destination-unreachable, time-exceeded, echo-request } accept
        meta l4proto ipv6-icmp accept
    }

    chain forward {
        type filter hook forward priority 0; policy drop;
    }

    chain output {
        type filter hook output priority 0; policy accept;
    }
}
将内容保存为 /etc/nftables.conf。这里对 ICMPv6 保持放行,是因为 IPv6 的邻居发现、路径 MTU 等机制依赖 ICMPv6,不能简单按“禁止 ping”的思路全部丢弃。
如果服务器承担路由、容器转发、VPN 或 Kubernetes 节点职责,则不能直接照搬 forward policy drop,必须先确认其转发数据路径。
检查并加载规则
先执行语法检查,再真正加载。-c 只校验配置,不修改当前规则集,适合在远程服务器上降低误配置风险。
sudo nft -c -f /etc/nftables.conf && echo "syntax ok"预期输出:
syntax ok确认当前管理来源已包含在 SSH 放行网段后,再应用规则并查看输入链。
sudo nft -f /etc/nftables.conf
sudo nft list chain inet host_filter input
预期输出的关键内容如下,具体缩进可能因 nft 版本略有差异:
table inet host_filter {
    chain input {
        type filter hook input priority filter; policy drop;
        ct state invalid drop
        ct state established,related accept
        iifname "lo" accept
        ip saddr 10.20.0.0/16 tcp dport 22 ct state new accept
        tcp dport { 80, 443 } ct state new accept
        ip protocol icmp icmp type { destination-unreachable, time-exceeded, echo-request } accept
        meta l4proto ipv6-icmp accept
    }
}
此时应立即从另一个仍位于管理网段的终端新建 SSH 连接,同时从业务侧验证 80、443 端口。不要仅凭当前已有 SSH 会话未断开判断规则正确,因为它可能被 established 状态继续放行。
持久化并验证重启行为
大多数使用 systemd 的发行版可通过 nftables.service 在启动时加载 /etc/nftables.conf。启用服务后检查其状态。
sudo systemctl enable --now nftables
sudo systemctl is-enabled nftables
sudo systemctl is-active nftables
预期输出:
enabled
active
在维护窗口重启服务器后,再次检查服务与规则。实际主机名、启动时间等动态信息不影响这里的验证目标。
sudo systemctl is-active nftables
sudo nft list chain inet host_filter input | grep -E 'policy drop|10\.20\.0\.0/16|80, 443'
预期结果应包含活动状态和三项关键规则:
active
        type filter hook input priority filter; policy drop;
        ip saddr 10.20.0.0/16 tcp dport 22 ct state new accept
        tcp dport { 80, 443 } ct state new accept
避免把自己锁在服务器外
远程调整默认拒绝策略时,应始终保留一条已经登录的管理会话,并使用第二个终端测试新连接。SSH 规则必须先匹配正确的管理来源,再考虑删除旧的宽松规则。
如果规则应用后新 SSH 无法建立,应优先从云厂商控制台、带外管理或本地控制台恢复 /etc/nftables.conf,而不是反复扩大业务端口范围。最小放行的判断标准很简单:没有明确业务用途和可信来源的入站流量,就不应该因为“以后可能会用”而提前开放。