
网络与系统安全 / 系统课时
用 sudo 最小化提权权限
用 sudo 最小化提权权限
本节把“能 sudo”拆成明确的人员、目标身份和命令范围,用 /etc/sudoers.d/ 建立可审计的最小权限规则。完成后,你可以让运维人员完成指定操作,却不共享 root 密码,也不给出 ALL=(ALL) ALL 这类无限制入口。
学习目标
- 用用户组、
User_Alias或命令别名表达最小化 sudo 授权 - 用
visudo校验独立规则文件,避免语法错误导致 sudo 故障 - 验证允许命令和拒绝命令,识别可间接获得 shell 的高风险授权
先把授权拆成三个问题
一条 sudo 规则至少回答三件事:谁可以提权、可以切换成谁、可以执行什么。最小权限的重点不在“少写几行”,而在把命令路径和参数范围收窄到完成职责所需的最小集合。
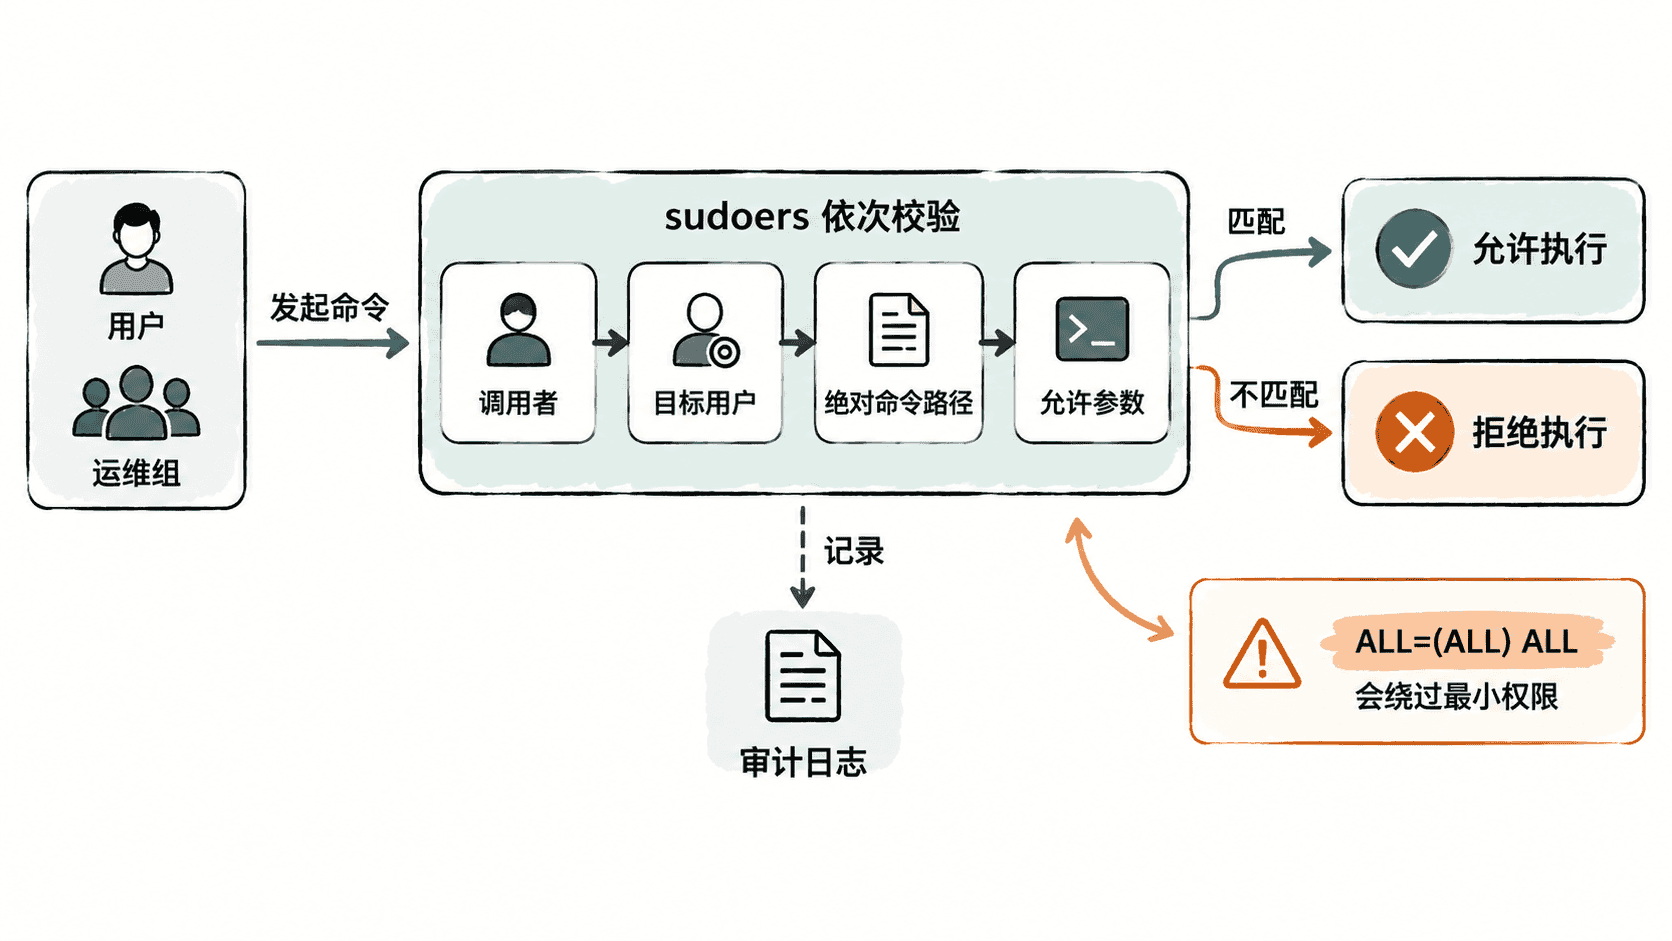
例如,Web 运维只需要查看、重启和热加载 Nginx,就没有理由获得任意 root shell。应优先按职责建组,再把授权绑定到组,而不是长期逐个写用户名。
建立独立 sudoers 规则
先确认命令的真实绝对路径。sudoers 按路径匹配,路径写错会导致“规则看起来存在但实际无法执行”。
command -v systemctl预期输出
/usr/bin/systemctl接着创建运维组并加入测试用户。这里用 webops 作为职责组,实际用户名替换为你的账号。
sudo groupadd -f webops
sudo usermod -aG webops alice
getent group webops
预期输出
webops:x:<ID>:alice组 ID 会因系统而不同。新加入的组通常要重新登录后才会进入当前会话的 supplementary groups。
通过 visudo 创建独立规则文件,不要直接用普通编辑器修改 /etc/sudoers。
sudo visudo -f /etc/sudoers.d/webops-nginx预期结果
<EDITOR_OPENS_FOR_/etc/sudoers.d/webops-nginx>在编辑器中写入以下规则。它只允许 webops 组以 root 身份查询 Nginx 是否存活,以及执行重启和热加载,并保留默认的 sudo 身份认证。
Cmnd_Alias NGINX_MAINT = /usr/bin/systemctl is-active nginx, /usr/bin/systemctl restart nginx, /usr/bin/systemctl reload nginx
%webops ALL=(root) NGINX_MAINT
规则生效后,再把文件权限固定为 root 可写、其他用户不可写。
sudo chown root:root /etc/sudoers.d/webops-nginx
sudo chmod 0440 /etc/sudoers.d/webops-nginx
sudo visudo -cf /etc/sudoers.d/webops-nginx
预期输出
/etc/sudoers.d/webops-nginx: parsed OK验证允许与拒绝边界
重新登录测试账号后,先看它实际拿到了哪些 sudo 权限。sudo -l 是检查授权范围最直接的方法。
sudo -l预期结果
User alice may run the following commands on <HOST>:
    (root) /usr/bin/systemctl is-active nginx, /usr/bin/systemctl restart nginx, /usr/bin/systemctl reload nginx
主机名和格式可能略有差异,但允许命令应只出现预期的三条。随后分别验证允许项和未授权项。
sudo /usr/bin/systemctl is-active nginx
sudo /usr/bin/systemctl restart sshd
预期结果
active
Sorry, user alice is not allowed to execute '/usr/bin/systemctl restart sshd' as root on <HOST>.
第一条的服务状态内容会随系统变化;第二条应被明确拒绝。如果 restart sshd 也能通过,说明还有其他更宽的 sudo 规则,需要用 sudo -l 和 /etc/sudoers.d/ 逐项排查。
避免“看似收窄,实际可逃逸”的命令
有些程序本身可以启动 shell、执行任意命令、加载插件或写任意文件。例如给 root 权限运行编辑器、解释器、find、tar、less,或者允许可控参数拼接到 shell,往往等价于间接获得完整 root。
同样要谨慎使用 NOPASSWD。它不是天然错误,但会取消一次交互式身份确认。只有在自动化确实需要、命令范围已经非常窄、脚本和调用账号也受到保护时才考虑使用。
变更后的审计与回退
sudo 规则变更应先在现有 root 或管理员会话中完成语法检查,再开一个新会话验证。确认 sudo -l、允许命令和拒绝命令都符合预期后,才退出旧会话。
如果需要回退,只删除或修正本次新增的独立文件,再重新校验总配置即可。
sudo rm -f /etc/sudoers.d/webops-nginx
sudo visudo -cf /etc/sudoers
预期输出
/etc/sudoers: parsed OK把权限拆进 /etc/sudoers.d/ 的价值在于:每个职责可以独立审计、独立回退,也更容易发现“某个组到底能执行什么”。最小权限不是禁止提权,而是让每一次提权都有明确的人、目标身份和命令边界。