
网络与系统安全 / 系统课时
建立安全更新与重启策略
建立安全更新与重启策略
本课解决“补丁该不该立刻上、上完要不要重启、出问题怎么退”的问题。目标不是每天盲目全量升级,而是把风险分级、测试、维护窗口、重启验证和回滚串成可执行闭环。
学习目标
- 能区分常规更新与需要优先处理的高风险安全修复
- 能用测试与维护窗口控制更新对业务的影响
- 能判断内核或关键库更新后的重启需求,并准备可操作的回滚路径
先按风险决定优先级
补丁优先级应由漏洞严重度、是否远程可利用、是否暴露公网、当前是否已有利用迹象和业务影响共同决定。内核、OpenSSH、glibc、sudo、容器运行时等关键组件出现高危漏洞时,通常应缩短处理周期;普通功能修复则可以进入常规维护窗口。
不要把“安全更新”简单等同于“立即重启生产机”。正确做法是先确认受影响资产和版本,再决定更新与重启是否必须同步完成。
建立从测试到生产的发布链路
推荐至少经过“确认漏洞与资产 → 测试环境更新 → 业务验证 → 生产维护窗口 → 分批更新 → 重启或服务重载 → 健康检查 → 观察 → 结束或回滚”这一条路径。多台服务器应先做小批次或单节点验证,避免同一错误一次扩散到整个集群。
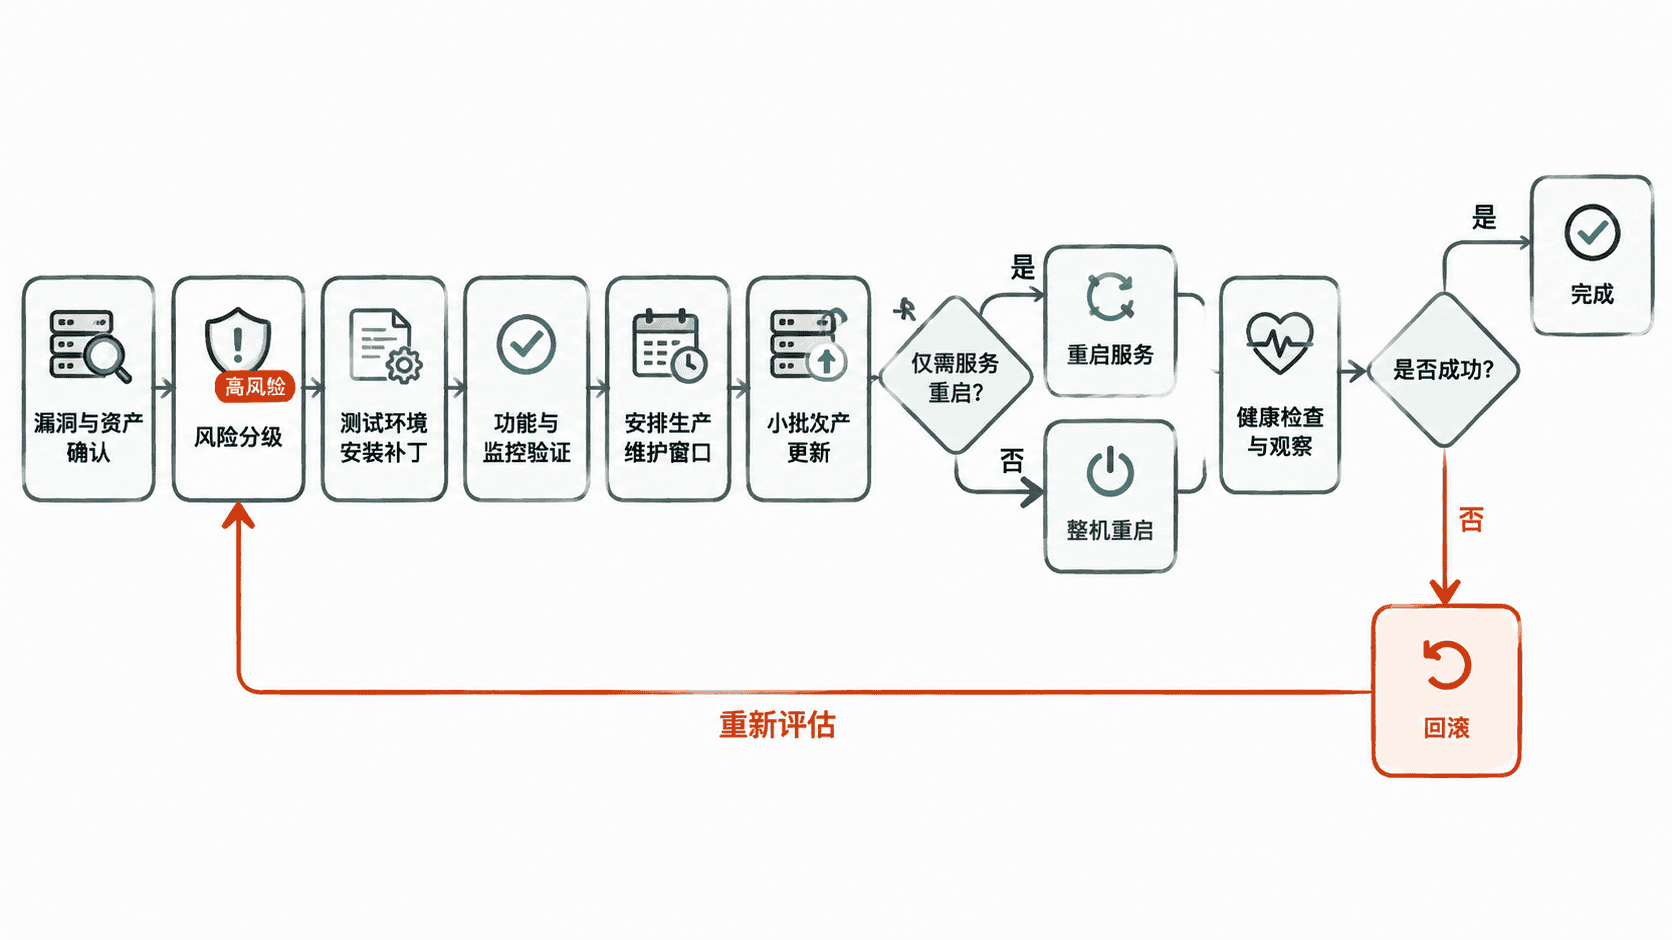
在 Debian/Ubuntu 上,可以先更新索引并做模拟升级,确认哪些包会变化,而不是直接修改系统。
sudo apt-get update
sudo apt-get -s upgrade
预期结果中,第一条会刷新软件包索引;第二条只模拟升级,不实际安装,并列出计划升级的软件包。仓库地址、包名和数量会因机器不同而变化。
Reading package lists... Done
Building dependency tree... Done
<PACKAGE_LIST_OR_NO_UPGRADES>
如果模拟结果会删除关键包、切换大量依赖或跨大版本升级,应停止自动执行,先在测试环境确认影响。RHEL 系可以用 dnf check-update 查看候选更新,再结合厂商安全公告判断优先级。
判断是否需要重启
应用层包更新后,通常只需重启相关服务;内核、底层库或影响大量进程的关键组件更新后,整机重启更稳妥。Debian/Ubuntu 常通过 /var/run/reboot-required 标记系统是否建议重启。
if [ -f /var/run/reboot-required ]; then
  echo 'reboot required'
  cat /var/run/reboot-required
else
  echo 'no reboot flag'
fi
预期输出有两种合法情况,取决于当前系统状态。
reboot required或:
no reboot flag重启前应确认服务冗余、负载均衡摘流、磁盘与文件系统健康、控制台或带外登录方式可用。更新内核后,重启完成要再次核对实际运行版本。
uname -r
systemctl --failed预期结果第一行是当前正在运行的内核版本;systemctl --failed 应没有新增失败单元。具体版本号和单元名称属于动态值。
<KERNEL_VERSION>
<FAILED_UNIT_SUMMARY>
把回滚设计在更新之前
可靠回滚不能等故障发生后再临时想。至少提前准备配置备份、业务数据备份或快照、上一版本软件包来源、旧内核启动项,以及清晰的停止条件。对于数据库、消息队列和有状态中间件,还要确认数据格式升级是否可逆。
维护窗口中应设定明确的验收点:进程存活只是最低标准,还要验证端口、健康检查、关键接口、错误率、延迟和业务写入。若核心指标恶化并超过预设阈值,就停止继续扩批,优先回滚,而不是边排错边扩大影响。
一套成熟策略的核心不是“补丁越快越好”,而是高风险漏洞能快速处理、普通更新有稳定节奏、需要重启时业务可承受、失败时能够退回已知可用状态。