
网络与系统安全 / 系统课时
从日志识别爆破与提权迹象
从日志识别爆破与提权迹象
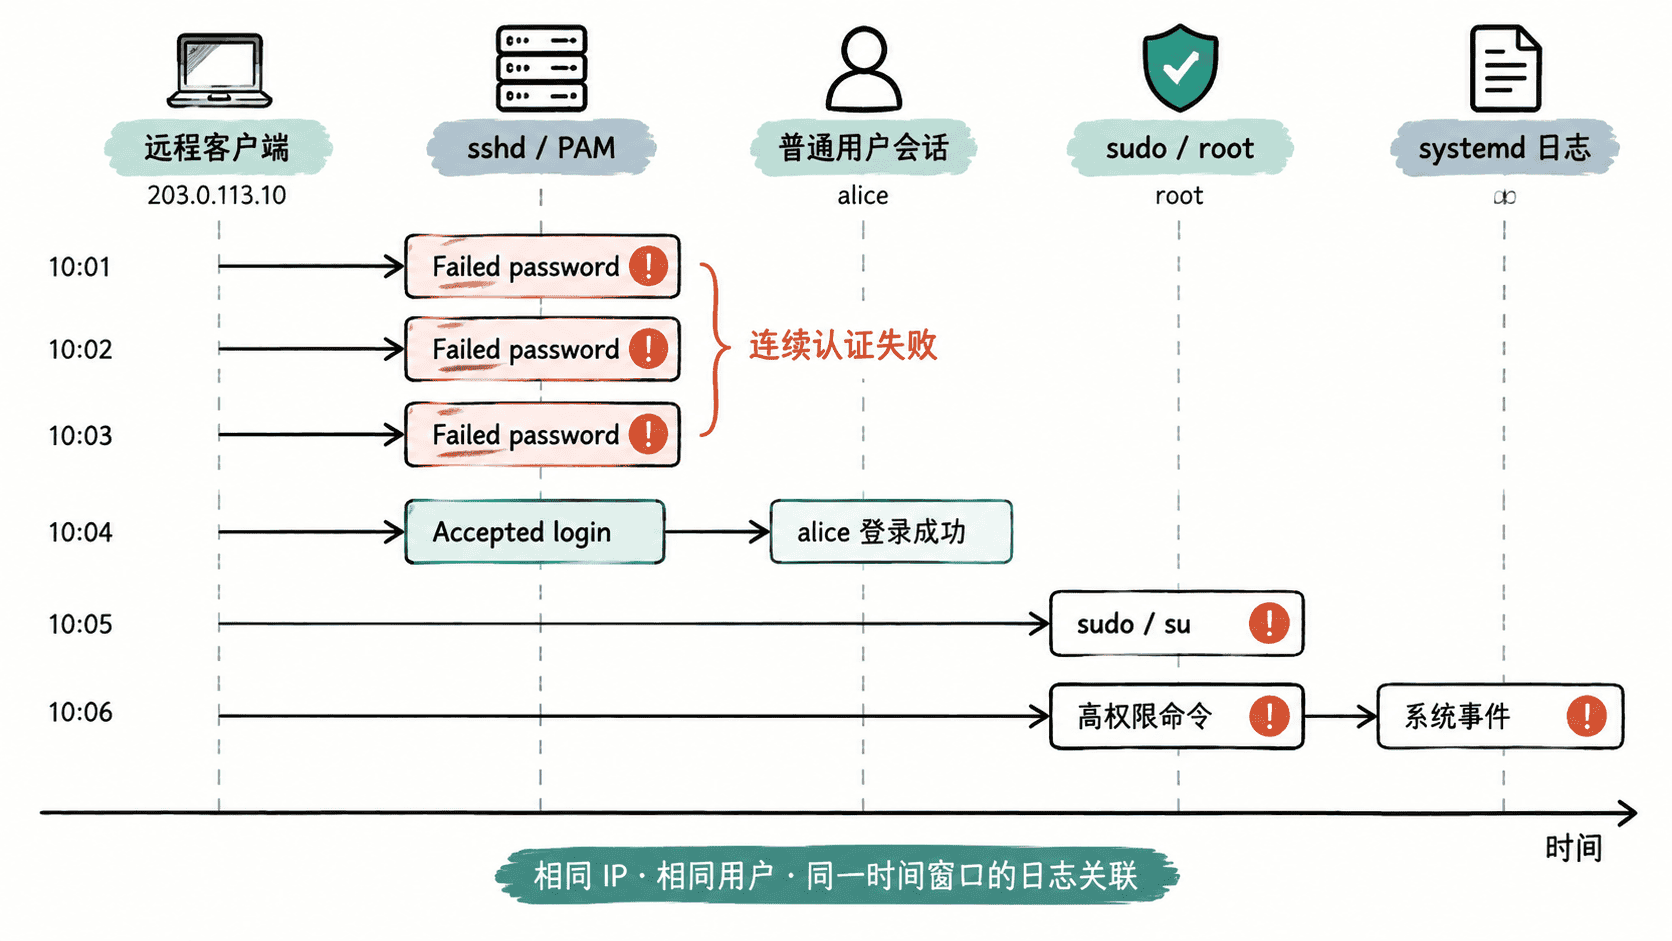
本课解决“日志很多,但看不出攻击链”的问题:把 SSH 认证失败、成功登录、sudo 提权和系统事件按时间关联,快速判断是否只是扫描噪声,还是已经从爆破演变为入侵。
学习目标
- 能从 SSH 与认证日志中识别连续爆破和异常登录
- 能把登录事件与
sudo、su等提权行为按时间关联 - 能形成可重复的定位顺序,并保留后续处置需要的证据
先把关键日志串起来
Linux 上与账户安全最相关的日志通常来自 sshd、PAM、sudo 和系统日志。使用 systemd 的主流发行版可优先查询 journalctl;Debian/Ubuntu 还常见 /var/log/auth.log,RHEL 系常见 /var/log/secure。
分析时不要只盯一条“Failed password”。真正有价值的是时间关系:同一来源 IP 先高频失败,随后出现成功登录,再紧跟 sudo 或 su,风险会明显升高。
识别连续爆破
先查看最近 30 分钟的 SSH 失败事件。不同发行版的 unit 名可能是 ssh 或 sshd,下面同时查询两者。
sudo journalctl --since '-30 min' -u ssh -u sshd --no-pager \
  | grep -E 'Failed password|Invalid user'
预期输出是若干失败认证记录,时间、主机名、用户名、IP 和端口会因环境不同而变化。
<TIME> <HOST> sshd[<PID>]: Failed password for <USER> from <IP> port <PORT> ssh2
<TIME> <HOST> sshd[<PID>]: Invalid user <USER> from <IP> port <PORT>
如果记录很多,可以按来源 IP 统计频次,优先检查短时间内计数异常高的地址。
sudo journalctl --since '-30 min' -u ssh -u sshd -o cat --no-pager \
  | grep -E 'Failed password|Invalid user' \
  | sed -nE 's/.*from ([0-9A-Fa-f:.]+) port.*/\1/p' \
  | sort | uniq -c | sort -nr | head
预期结果中,第一列是失败次数,第二列是来源 IP。
<COUNT> <IP>
<COUNT> <IP>
单纯失败次数多只能证明存在爆破尝试,不能直接证明主机已经失陷。下一步必须寻找“失败之后是否成功”。
关联异常登录与提权
继续查看成功登录。重点关注陌生 IP、非常用时段、从未出现过的账户,以及失败爆破后很快成功的同源地址。
sudo journalctl --since '-2 hours' -u ssh -u sshd --no-pager \
  | grep 'Accepted '
预期输出会包含成功认证方式、账户、来源 IP 与端口。
<TIME> <HOST> sshd[<PID>]: Accepted <METHOD> for <USER> from <IP> port <PORT> ssh2找到可疑登录时间后,再查询同一时间窗口内的 sudo 事件。
sudo journalctl --since '<START_TIME>' --until '<END_TIME>' _COMM=sudo --no-pager预期结果可能出现发起用户、TTY、工作目录、目标用户和执行命令;若窗口内无人使用 sudo,则可能没有输出。
<TIME> <HOST> sudo[<PID>]: <USER> : TTY=<TTY> ; PWD=<PATH> ; USER=root ; COMMAND=<COMMAND>这里的 <START_TIME> 和 <END_TIME> 应替换为可疑登录前后几分钟的真实时间。若看到“陌生 IP 成功登录 → 立即执行 sudo → 运行账户创建、密钥写入、下载执行或防火墙修改命令”,就应按高风险事件处理。
按固定顺序缩小范围
建议按“来源 → 账户 → 时间 → 提权 → 系统变化”的顺序排查。先确定可疑 IP 和用户名,再扩大前后 5~15 分钟时间窗口,检查 sshd、sudo、su、systemd 服务启动失败、账户变更等事件。
如果怀疑日志被删除或篡改,应尽快保存当前 journal、认证日志和登录记录到只读或远端位置,同时检查日志是否存在异常时间断层。仅凭单条日志不要下结论,但“连续失败、异常成功、紧接提权”三类证据一旦在同一时间线上闭合,就足以触发隔离、凭据轮换和进一步应急调查。