
网络与系统安全 / 系统课时
用 auditd 记录关键安全事件
用 auditd 记录关键安全事件
本课把 auditd 配成可追溯的安全审计链路:从内核捕获事件、写入审计日志,到用 ausearch 和 aureport 还原“谁在什么时间,以什么身份访问了什么资源”,并用一次敏感文件读取验证规则确实生效。
学习目标
- 理解 auditd 从内核事件到审计日志的基本链路
- 为敏感文件建立持久化审计规则并安全加载
- 使用
ausearch、aureport读取并判断关键字段
审计事件是怎样被留下来的
auditd 不是普通应用日志。系统调用先进入内核审计子系统,符合规则的事件再交给 auditd 写入 /var/log/audit/audit.log。后续检索时,ausearch 按 key、时间、UID 等条件还原事件,aureport 则做汇总。
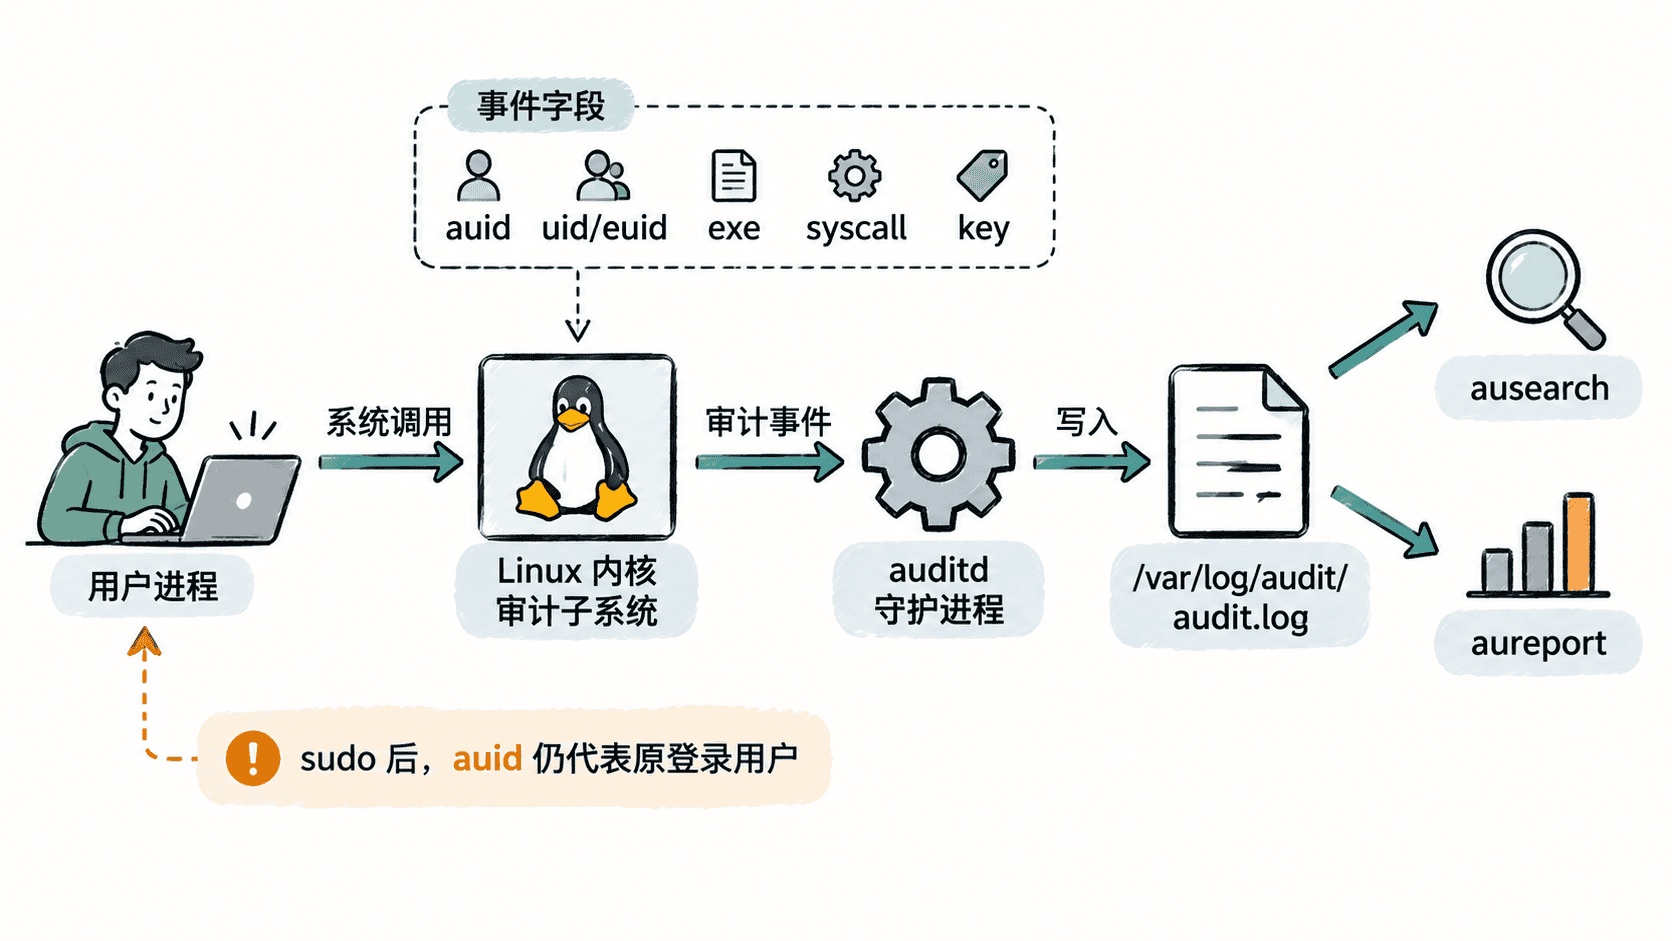
其中最重要的是 auid。它记录登录会话的审计身份,即使用户通过 sudo 获得 root 权限,uid 或 euid 可能变成 0,auid 仍可帮助定位最初的操作者。
启动服务并确认审计可用
先确认工具存在,再启动服务。Debian/Ubuntu 的软件包通常叫 auditd,RHEL 系列通常由 audit 包提供。
command -v auditctl
sudo systemctl enable --now auditd
sudo auditctl -s预期输出如下,enabled 1 表示内核审计已启用;PID、队列长度等实际值会不同。
/usr/sbin/auditctl
enabled 1
failure 1
pid <PID>
rate_limit 0
backlog_limit <VALUE>
lost 0
backlog 0
如果 command -v auditctl 没有输出,先安装对应发行版的软件包,再重复检查。若 enabled 为 0,应先确认内核是否以 audit=0 启动,或是否被其他安全基线关闭。
为敏感文件建立持久规则
不要只用 auditctl 临时添加生产规则,因为重启后会丢失。把规则写入 /etc/audit/rules.d/,再由 augenrules 编译加载。下面记录 /etc/shadow 的读写和属性变化,并用 key 方便后续检索。
sudo tee /etc/audit/rules.d/20-sensitive-files.rules >/dev/null <<'EOF'
-w /etc/shadow -p rwa -k identity-files
-a always,exit -F arch=b64 -S execve -F euid=0 -F auid>=1000 -F auid!=4294967295 -k privileged-exec
EOF
sudo augenrules --load
sudo auditctl -l
预期结果是命令返回成功,并能在规则列表中看到对应 watch。
-w /etc/shadow -p rwa -k identity-files
-a always,exit -F arch=b64 -S execve -F euid=0 -F auid>=1000 -F auid!=4294967295 -k privileged-exec
这里的 r、w、a 分别表示读取、写入和属性变化。第二条规则记录由普通登录用户发起、最终以有效 UID 0 执行的 execve,可用于追踪典型提权执行。示例假设普通用户 UID 从 1000 开始;应按 /etc/login.defs 的 UID_MIN 调整。生产环境还应避免对高频路径或过宽系统调用条件做无差别审计。
触发事件并读取证据
使用 sudo 读取一次 /etc/shadow,随后按 key 检索。测试不会修改文件内容。
sudo cat /etc/shadow >/dev/null
sudo ausearch -k identity-files -ts recent -i
sudo ausearch -k privileged-exec -ts recent -i
预期会出现一组属于同一事件序列号的记录。时间、序列号、终端和 UID 会因环境而不同,但关键字段应能看到 exe、auid、uid 与 key。
type=SYSCALL msg=audit(<TIME>:<ID>): ... success=yes ... auid=<LOGIN_USER> uid=0 ... exe="/usr/bin/cat" ... key="identity-files"
type=PATH msg=audit(<TIME>:<ID>): ... name="/etc/shadow" ...
type=SYSCALL msg=audit(<TIME>:<ID>): ... syscall=execve ... euid=0 auid=<LOGIN_USER> ... key="privileged-exec"
如果查不到事件,先执行 sudo auditctl -l 确认规则已加载,再确认测试发生在规则加载之后。还要检查审计日志是否因磁盘空间、队列溢出或 auditd.conf 的失败策略而丢弃事件。
用报表快速发现异常趋势
逐条看事件适合取证,日常巡检更适合先看报表。下面按认证事件做汇总,再回到具体序列号深挖。
sudo aureport --auth --summary预期输出会包含认证事件总数和账号分布;具体数量取决于主机实际历史。
Authentication Summary Report
=============================
total  acct
<COUNT>  <ACCOUNT>
真正有价值的审计不是“日志很多”,而是能从一个告警快速追到原登录用户、提权后的身份、执行程序和目标对象,并且规则在重启后仍然存在。