
网络与系统安全 / 系统课时
用 SSH 密钥替代口令登录
用 SSH 密钥替代口令登录
本节把 SSH 从“知道口令即可尝试登录”改造成公钥认证,并完成权限检查、登录验证和口令认证关闭。最终目标不是简单生成一对密钥,而是在不锁死管理员入口的前提下,让服务器只接受已经授权的私钥持有者。
学习目标
- 生成带口令保护的 SSH 密钥,并把公钥安全部署到服务器
- 验证公钥认证和文件权限,排除常见的密钥失效问题
- 在验证新入口可用后关闭口令认证,并掌握密钥轮换与失效方法
生成并部署管理员密钥
推荐优先使用 Ed25519。私钥始终保留在管理端,服务器只保存公钥;给私钥设置强口令后,即使密钥文件被复制,攻击者仍需要突破第二层保护。
ssh-keygen -t ed25519 -a 64 -f "$HOME/.ssh/id_ed25519_admin" -C "admin-key"命令会要求输入并确认私钥口令。成功后会生成私钥 ~/.ssh/id_ed25519_admin 和公钥 ~/.ssh/id_ed25519_admin.pub。指纹和随机图案每次不同。
预期输出
Generating public/private ed25519 key pair.
Enter passphrase (empty for no passphrase):
Enter same passphrase again:
Your identification has been saved in <PATH>/id_ed25519_admin
Your public key has been saved in <PATH>/id_ed25519_admin.pub
The key fingerprint is:
<FINGERPRINT> admin-key
不要把私钥上传到服务器,也不要通过聊天、工单或代码仓库传递私钥。部署时只复制 .pub 公钥文件。
已有口令登录通道时,可以使用 ssh-copy-id 把公钥追加到目标账号的 authorized_keys。
ssh-copy-id -i "$HOME/.ssh/id_ed25519_admin.pub" <USER>@<SERVER_IP>首次连接可能要求确认主机指纹,并会要求输入目标账号当前口令。实际用户名、地址和写入数量可能不同。
预期输出
Number of key(s) added: 1
Now try logging into the machine, with: "ssh '<USER>@<SERVER_IP>'"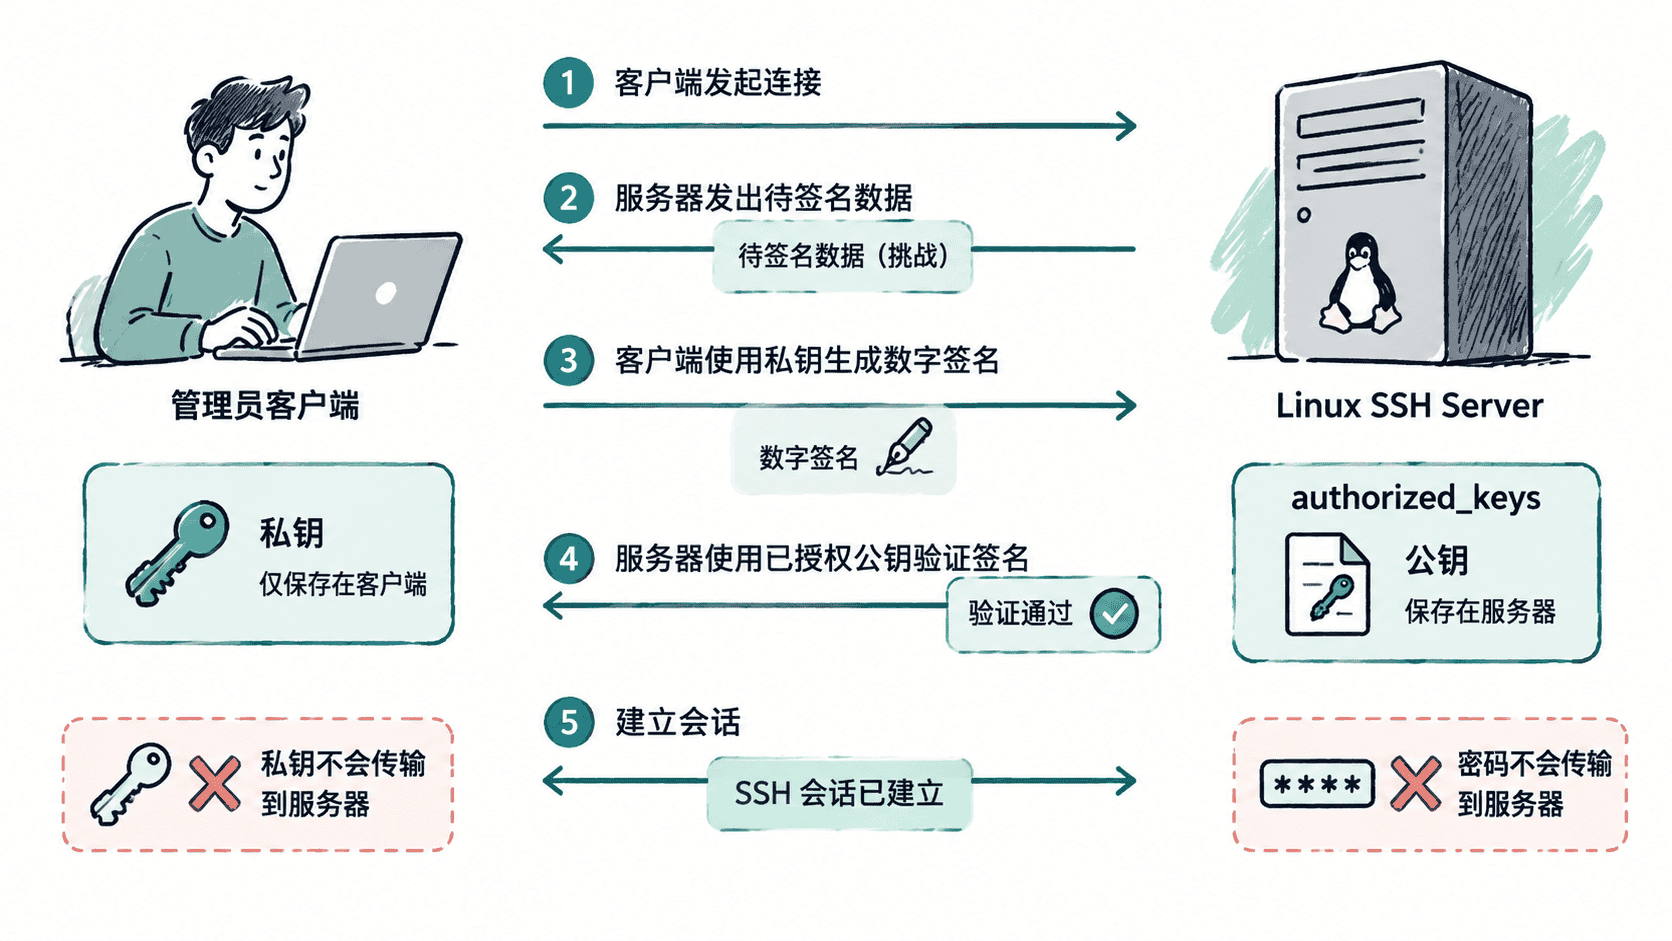
公钥认证的关键并不是“服务器拿公钥解密私钥”,而是客户端证明自己确实持有与已授权公钥对应的私钥。服务器只需要保存公钥,因此服务器端的 authorized_keys 泄露不会直接暴露私钥。
检查权限并验证密钥登录
OpenSSH 会拒绝权限过宽的密钥目录或授权文件。目标账号通常应让 ~/.ssh 仅由本人访问,并让 authorized_keys 仅由本人读写。
在服务器上以目标账号执行:
chmod 700 "$HOME/.ssh"
chmod 600 "$HOME/.ssh/authorized_keys"
stat -c '%a %n' "$HOME/.ssh" "$HOME/.ssh/authorized_keys"
预期输出中的实际家目录会随账号变化。
700 <PATH>/.ssh
600 <PATH>/.ssh/authorized_keys
如果文件归属错误,还要确认 .ssh 和 authorized_keys 属于目标登录用户。在启用 SELinux 的系统上,如果权限和属主都正确但认证仍失败,可进一步检查安全上下文,并使用发行版提供的 restorecon 恢复默认标签。
不要马上关闭当前 SSH 会话。先另开一个终端,明确指定新私钥执行一次非交互验证:
ssh -i "$HOME/.ssh/id_ed25519_admin" <USER>@<SERVER_IP> 'printf "public-key-ok\n"'预期输出
public-key-ok只有这个新会话验证成功,才进入关闭口令认证的步骤。否则应先查看服务器认证日志以及 authorized_keys 的内容、权限、属主和实际登录用户名。
安全关闭口令认证
优先使用 /etc/ssh/sshd_config.d/ 中的独立加固文件,便于审计和回滚。使用该目录前,应先确认主配置通过 Include 加载它;如果发行版不支持 drop-in 文件,就把相同指令写入实际生效的 sshd_config。
配置内容如下:
PubkeyAuthentication yes
PasswordAuthentication no
KbdInteractiveAuthentication no
PasswordAuthentication no 禁止普通 SSH 口令认证,KbdInteractiveAuthentication no 同时关闭键盘交互式认证入口,避免 PAM 等机制仍通过交互提示接受密码。
修改后先检查语法,不要直接重启 sshd。
sudo sshd -t预期输出
`text
`sshd -t` 成功时通常没有任何输出;出现错误时不要重新加载服务,应根据提示修复配置。语法通过后,再重新加载 SSH 服务。不同发行版的 systemd 单元可能叫 `sshd` 或 `ssh`。

`bash
if systemctl list-unit-files --type=service | grep -q '^sshd\.service'; then
  sudo systemctl reload sshd
else
  sudo systemctl reload ssh
fi
预期输出
`text
最后检查 sshd 实际生效值,而不是只相信配置文件内容。

`bash
sudo sshd -T | grep -E '^(pubkeyauthentication|passwordauthentication|kbdinteractiveauthentication) '
预期输出
pubkeyauthentication yes
passwordauthentication no
kbdinteractiveauthentication no轮换与失效密钥
密钥轮换应遵循“先新增、验证,再删除旧密钥”。不要直接覆盖 authorized_keys,否则一次复制错误就可能同时破坏旧入口和新入口。
轮换时先把新公钥追加到 authorized_keys,使用新私钥建立独立会话并完成验证,然后再删除旧公钥对应的整行。多人共用服务器时,每名管理员应拥有独立密钥和独立账号,这样离职、设备丢失或密钥泄露时只需撤销对应公钥,而不是更换所有人的凭据。
可以在服务器上查看已授权密钥的指纹,帮助确认准备撤销的是哪一把密钥:
ssh-keygen -lf "$HOME/.ssh/authorized_keys"预期输出
256 <FINGERPRINT> <COMMENT> (ED25519)实际指纹、注释和算法取决于文件中的公钥。删除旧公钥后,应再次用旧私钥测试并确认认证失败,同时确认新私钥仍能登录。这样才算真正完成从口令登录到可轮换、可撤销的公钥认证闭环。