
网络与系统安全 / 系统课时
设计默认拒绝的入站策略
设计默认拒绝的入站策略
入站防火墙不应随着故障不断追加临时规则,而应先定义“默认拒绝”,再只放行业务端口、管理来源和已建立连接。本节用 nftables 设计一份最小规则集,并通过语法检查、当前会话保护和外部连通性验证,避免加固过程中把自己锁在服务器外。
学习目标
- 能按连接状态、来源网段和业务端口设计最小入站规则
- 能理解默认拒绝策略下各类规则的匹配顺序
- 能在加载策略前完成语法检查,并验证 SSH 与业务端口是否符合预期
先确定允许什么
设计规则前先列出明确的允许集合,而不是从“要封哪些端口”开始。典型公网服务器至少要区分三类流量:当前已经建立的连接、本机回环通信、主动开放的新连接。
例如一台 Web 服务器可以规定:已有连接继续通过;回环接口放行;SSH 仅允许管理网段 10.10.0.0/16;公网只开放 80 和 443;其他入站连接全部丢弃。这样新增服务不会因为进程意外监听 0.0.0.0 就自动暴露。
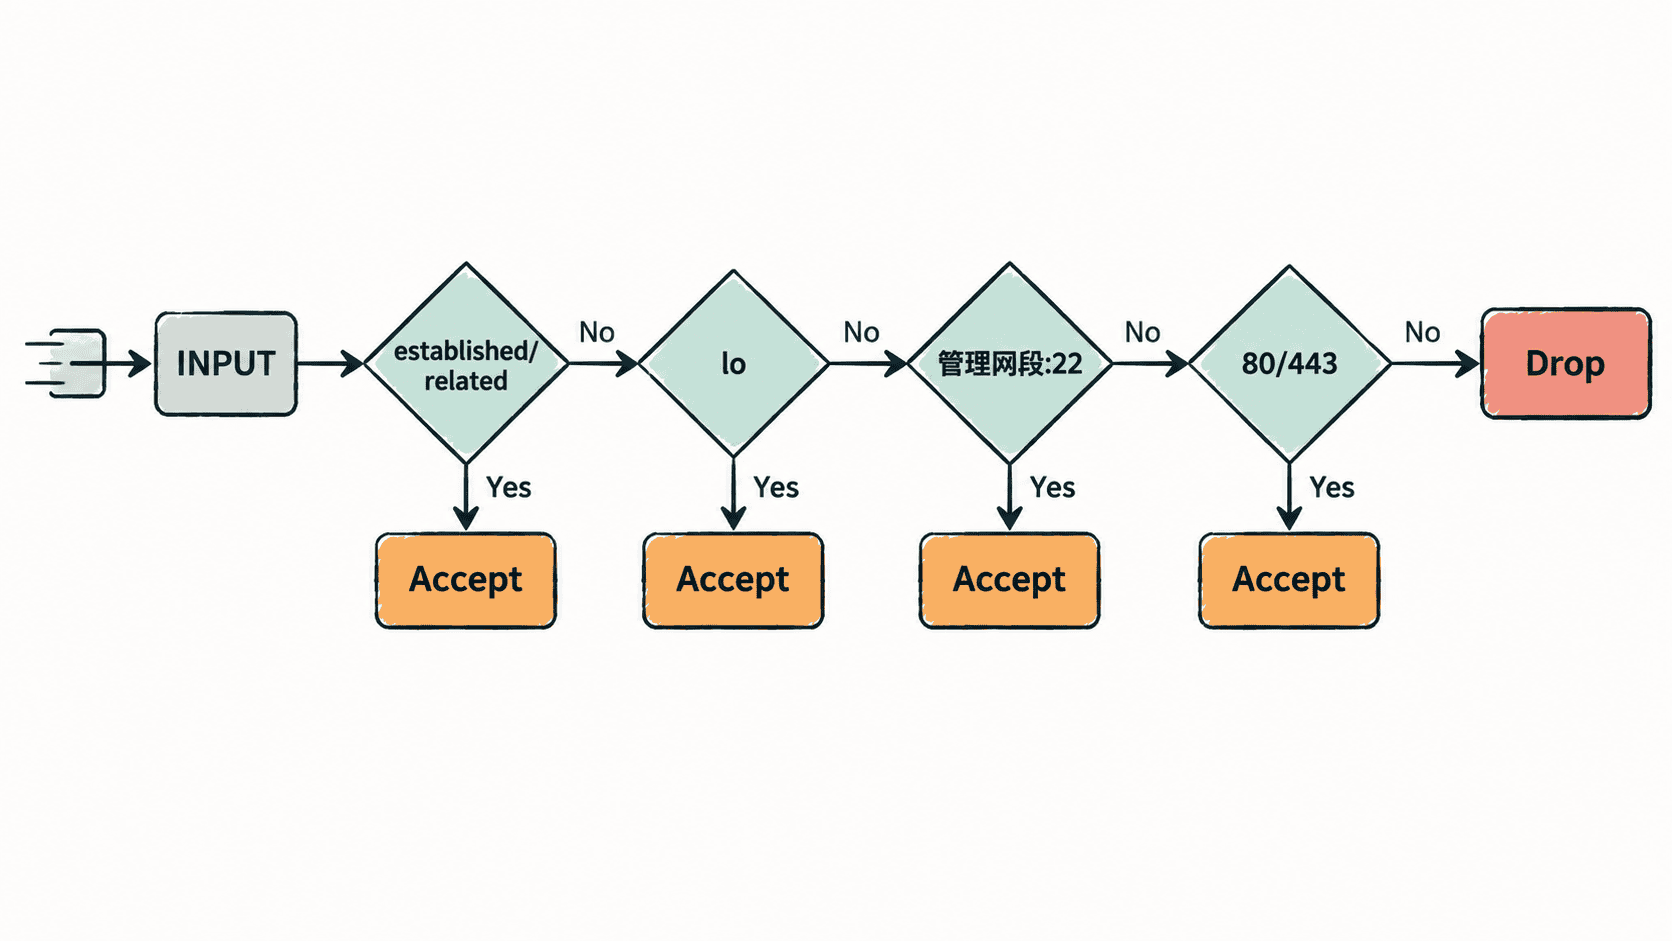
写成一份可审计的 nftables 规则
下面是一份完整的最小示例。执行前必须把管理网段替换成真实可信来源,并确认服务器确实需要公开 80/443。
sudo tee /etc/nftables.conf >/dev/null <<'EOF'
flush ruleset

table inet filter {
    chain input {
        type filter hook input priority 0; policy drop;

        # 先放行已经建立的连接,避免正常返回流量被误杀
        ct state established,related accept

        # 本机进程之间经回环接口通信不应被外部策略阻断
        iifname "lo" accept

        # SSH 仅接受管理网段发起的新连接
        ip saddr 10.10.0.0/16 tcp dport 22 ct state new accept

        # 对公网提供的 Web 服务
        tcp dport { 80, 443 } ct state new accept

        # 保留 IPv4/IPv6 必要的控制报文
        ip protocol icmp accept
        ip6 nexthdr ipv6-icmp accept
    }

    chain forward {
        type filter hook forward priority 0; policy drop;
    }

    chain output {
        type filter hook output priority 0; policy accept;
    }
}
EOF该配置生效后,input 链没有匹配到明确 accept 的流量最终都会触发 policy drop。output 暂时保持允许,避免在还没有梳理 DNS、软件仓库、监控和业务依赖前同时收紧出站方向。
如果服务器的管理来源不是 10.10.0.0/16,必须先改成实际管理 CIDR。若还需要通过 IPv6 管理 SSH,也应另外添加受限的 IPv6 来源规则,而不是直接允许所有 IPv6 主机访问 22 端口。
加载前先检查,再应用
先使用 nftables 的检查模式验证配置语法。该命令不会真正替换当前规则集,适合在远程服务器上先发现拼写和语法错误。
sudo nft -c -f /etc/nftables.conf配置合法时通常没有任何标准输出,并以退出码 0 结束。可以显式确认退出状态:
sudo nft -c -f /etc/nftables.conf
echo $?
预期输出:
0确认管理来源和业务端口无误后,再加载规则:
sudo nft -f /etc/nftables.conf
sudo nft list ruleset
预期结果中应看到 input 链的默认策略为 drop,并存在 established、回环、受限 SSH 和 Web 放行规则:
chain input {
    type filter hook input priority filter; policy drop;
    ct state established,related accept
    iifname "lo" accept
    ip saddr 10.10.0.0/16 tcp dport 22 ct state new accept
    tcp dport { 80, 443 } ct state new accept
    ip protocol icmp accept
    ip6 nexthdr ipv6-icmp accept
}
不同 nftables 版本可能对 priority 的显示文本做规范化,但 policy drop 和核心匹配条件应与设计一致。
从允许和拒绝两个方向验收
防火墙不能只靠 nft list ruleset 验收。保持当前会话不关闭,从允许的管理网机器新开一个 SSH 连接,确认 22 端口能够重新登录;再访问实际 Web 服务,确认 80 或 443 正常响应。
curl -I --max-time 5 https://<HOST>如果目标站点正常提供 HTTPS,预期会收到实际服务器返回的 HTTP 响应头,例如:
HTTP/1.1 200 OK
<HEADERS>
状态码可能因业务重定向、鉴权或健康检查策略而是 200、301、302 等,关键是 TCP/TLS 连接能够正常建立。同时应从一个不属于管理网段的外部网络测试 22 端口,确认新的 SSH 连接无法建立。
最后再次结合 ss 核对监听面。防火墙负责限制“谁能到达”,服务绑定地址负责限制“进程在哪些接口接收连接”;将应用监听收紧与默认拒绝策略同时落实,才能避免单层配置失误直接变成公网暴露。