
网络与系统安全 / 系统课时
从外部扫描验证端口暴露
从外部扫描验证端口暴露
本节从互联网侧重新观察服务器,只检查“攻击者真正能看到什么”。你会把外部端口扫描结果与本机监听、防火墙规则做交叉验证,最终确认应开放的端口可达、不应开放的端口不可达,并能定位配置偏差发生在哪一层。
学习目标
- 能从授权的外部主机扫描目标公网地址并识别实际暴露端口
- 能把扫描结果与
ss、主机防火墙配置进行交叉核对 - 能区分“程序在监听”“防火墙允许”和“公网真正可达”这三个层次
为什么必须从外部再验一次
只在服务器内部执行 ss -lntp,只能证明进程绑定了某个地址;只看防火墙规则,也只能证明规则“看起来允许或拒绝”。云安全组、NAT、宿主机策略、监听地址和本机防火墙共同决定了公网最终暴露面,因此验收必须站到服务器之外。
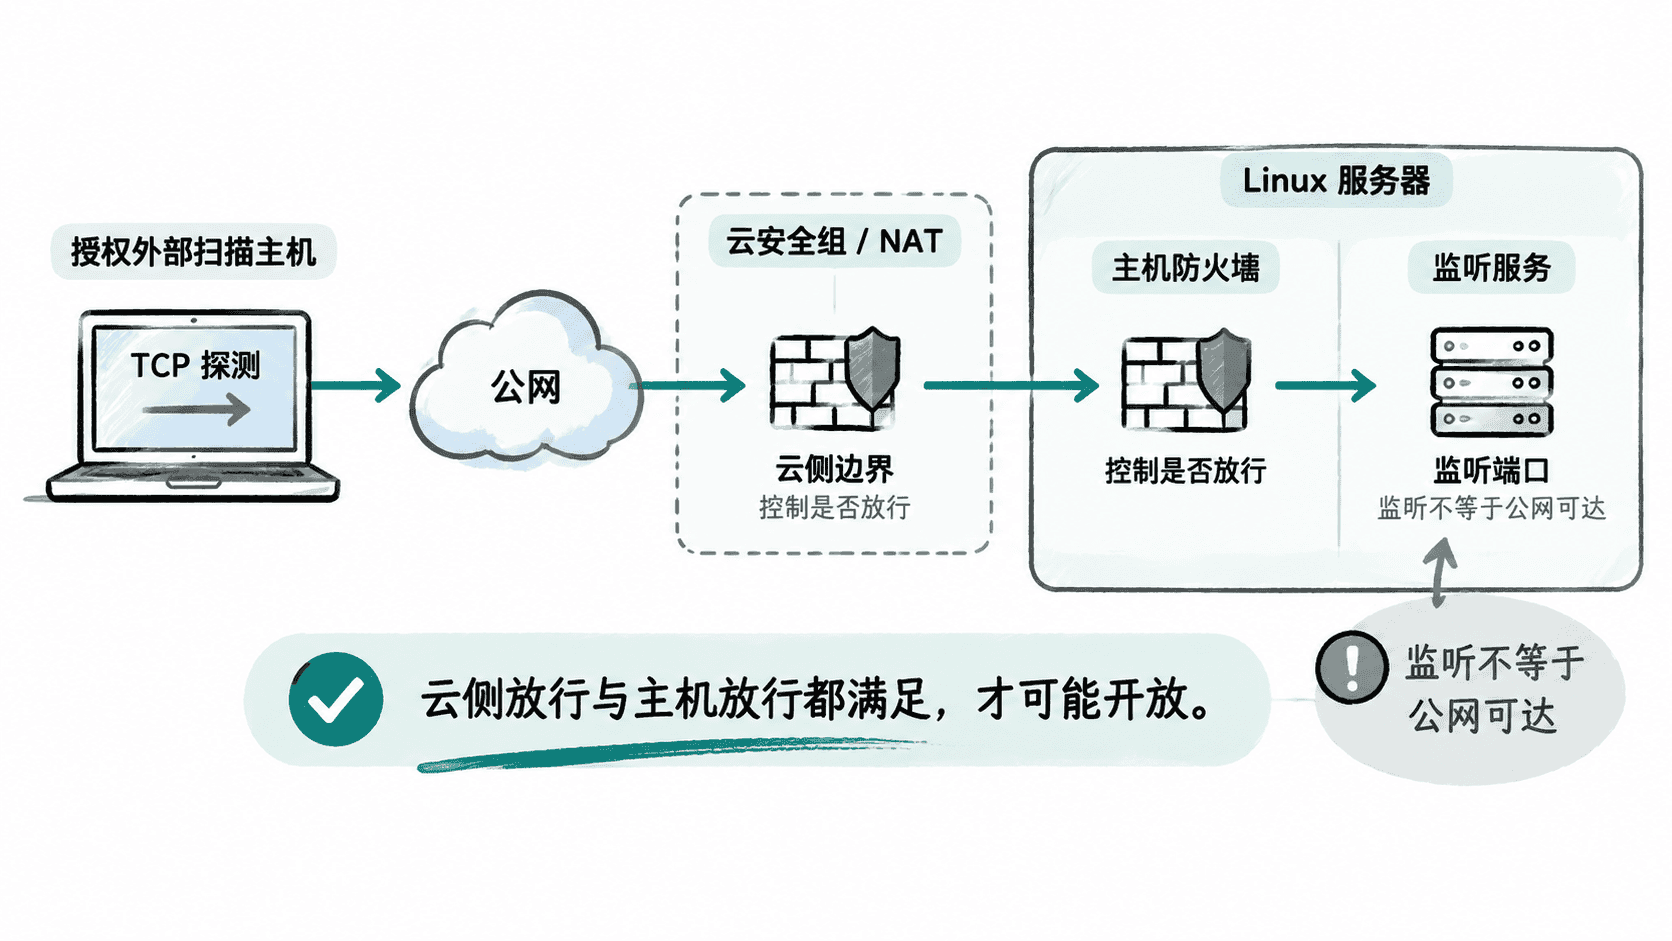
执行外部扫描
建议使用一台不在目标服务器同一内网的测试主机,例如另一家云厂商的临时主机或办公网络出口。下面只扫描预期可能开放的 SSH、HTTP 和 HTTPS 端口,并进行轻量服务识别,避免无意义扩大探测范围。
TARGET_IP="<PUBLIC_IP>"
nmap -Pn -sT -sV --version-light -p 22,80,443 "$TARGET_IP"
预期结果
Nmap scan report for <PUBLIC_IP>
PORT    STATE    SERVICE VERSION
22/tcp  filtered ssh
80/tcp  closed   http
443/tcp open https <SERVICE_FINGERPRINT>实际状态与服务指纹会因你的策略而不同;验收重点是端口状态是否与基线一致。open 表示目标端口可以建立连接,closed 表示目标可达但没有服务监听,filtered 通常表示探测被防火墙或上游策略丢弃。
如果你的基线要求“只允许 443 对公网开放”,那么上面的结果可以接受;若 22 也显示为 open,就说明 SSH 仍暴露在当前扫描来源上。
回到服务器核对监听地址
发现异常端口后,不要先改规则,先确认服务到底监听在哪里。下面命令列出 TCP 监听端口及对应进程。
sudo ss -lntp预期结果
State  Recv-Q Send-Q Local Address:Port  Peer Address:Port Process
LISTEN 0      <N>    127.0.0.1:<PORT>   0.0.0.0:*         users:(("<PROCESS>",pid=<PID>,fd=<FD>))
LISTEN 0      <N>    0.0.0.0:443        0.0.0.0:*         users:(("<PROCESS>",pid=<PID>,fd=<FD>))
127.0.0.1:<PORT> 只接受本机连接,通常不会直接形成公网暴露;0.0.0.0:<PORT> 或 [::]:<PORT> 表示绑定所有 IPv4 或 IPv6 地址,是否最终能从公网访问,还要继续看防火墙和云侧策略。
核对主机防火墙
使用 nftables 的系统可以先查看当前规则集,重点确认目标端口对应的链、协议和来源条件。这里不直接修改规则,只做验收。
sudo nft list ruleset预期结果
table inet filter {
    chain input {
        type filter hook input priority filter; policy drop;
        ct state established,related accept
        tcp dport 443 accept
    }
}
如果系统使用的是 UFW、firewalld 或云厂商安全组,则应在对应管理面核对同一件事:来源地址、协议、端口和动作是否与基线一致。例如 SSH 只允许堡垒机出口 IP 时,外部普通测试主机扫描 22 端口就不应得到 open。
用两次扫描完成验收
安全加固后的验证不能只看一次“端口关了没有”,而要验证允许路径和拒绝路径都正确。准备两个测试来源时,推荐按下面顺序验收:
- 从普通公网测试主机扫描,确认非公开管理端口为
filtered或按设计不可达。 - 从被授权的管理来源扫描,确认必要管理端口可以建立连接。
- 对业务端口再次扫描,确认对外服务仍可用,避免因加固造成误封。
- 将结果与
ss、防火墙规则和云侧安全组逐项对齐,任何一处不一致都继续追查。
端口暴露验收的关键不是“扫描工具显示了什么”,而是让外部可见结果、服务器监听状态和访问控制策略三者一致。只有从公网视角验证通过,才能说明加固真正作用在攻击面上,而不是只停留在配置文件里。