
网络与系统安全 / 系统课时
用 systemd 限制服务运行权限
用 systemd 限制服务运行权限
这一节把“服务进程被攻破后还能做什么”进一步缩小。我们用 systemd 的沙箱和权限限制,把文件系统、内核、设备、能力集和网络访问收紧,并通过可回滚的 drop-in 配置逐项验证兼容性。
学习目标
- 识别 systemd 服务当前使用的用户、能力集和隔离状态
- 用 drop-in 配置为既有服务增加最小权限限制
- 通过重启、状态检查和安全评分验证加固是否生效
先确认服务当前权限
加固前先读取服务的关键属性,避免在不知道现状的情况下叠加限制。重点关注运行用户、是否允许提权、临时目录隔离和文件系统保护。
systemctl show myapp.service \
  -p User \
  -p Group \
  -p NoNewPrivileges \
  -p PrivateTmp \
  -p ProtectSystem \
  -p ProtectHome
预期结果:
User=myapp
Group=myapp
NoNewPrivileges=no
PrivateTmp=no
ProtectSystem=no
ProtectHome=no
实际值可能不同。如果服务当前以 root 运行,应先确认它是否真的需要 root 权限;能通过普通用户、有限 capabilities 或端口转发解决的,不应长期保留完整 root 权限。
用 drop-in 做最小权限
不要直接改发行版或软件包自带的 unit 文件。创建 /etc/systemd/system/myapp.service.d/hardening.conf,升级软件时更容易保留本地加固规则,也便于逐项撤回。
[Service]
NoNewPrivileges=yes
PrivateTmp=yes
PrivateDevices=yes

ProtectSystem=strict
ProtectHome=yes
ReadWritePaths=/var/lib/myapp /var/log/myapp

ProtectKernelTunables=yes
ProtectKernelModules=yes
ProtectControlGroups=yes

RestrictSUIDSGID=yes
LockPersonality=yes
CapabilityBoundingSet=
AmbientCapabilities=

RestrictAddressFamilies=AF_UNIX AF_INET AF_INET6
这组配置假设服务只需要普通文件、Unix socket 和 IPv4/IPv6 网络,并只允许写入 /var/lib/myapp 与 /var/log/myapp。如果应用还要写其他路径、访问设备或使用特殊协议族,应按真实需求放行,而不是为了“评分更高”强行启用。
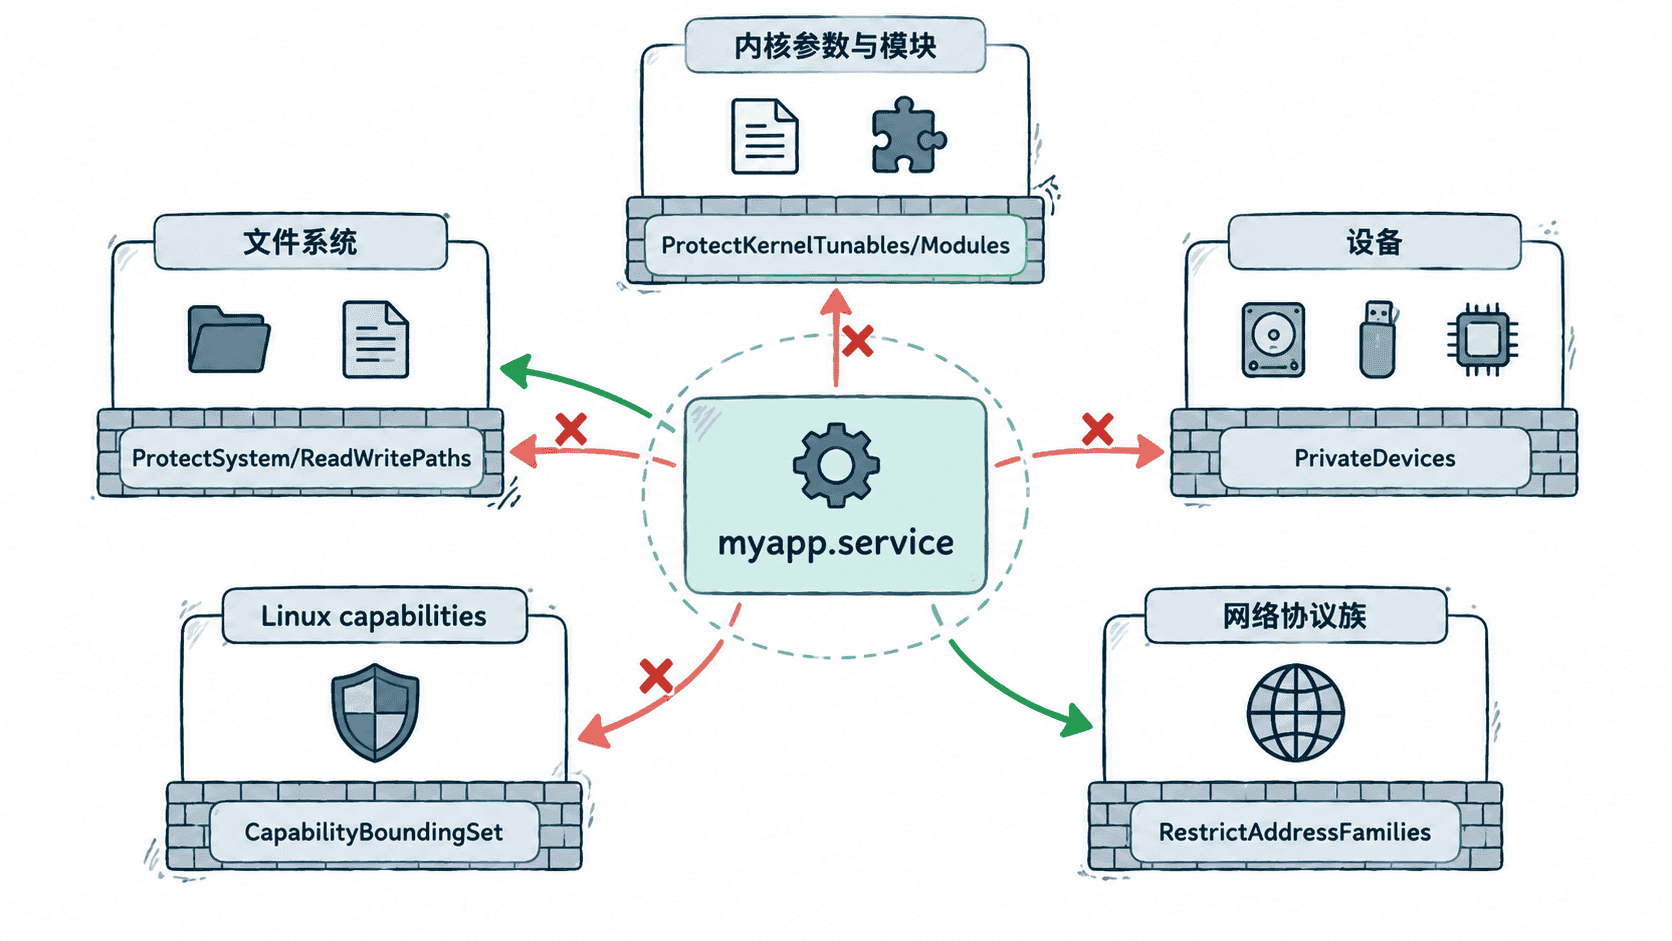
ProtectSystem=strict 会把大部分文件系统变成只读,因此必须显式列出应用真正需要写入的目录。CapabilityBoundingSet= 为空表示不给额外 Linux capabilities;若程序确实需要某项能力,应只加入那一项,而不是恢复完整 root 权限。
让配置生效并验证
保存 drop-in 后重新加载 systemd、重启服务,再检查运行状态。若配置不兼容,服务通常会在这里直接暴露问题,便于立即回滚。
sudo systemctl daemon-reload
sudo systemctl restart myapp.service
systemctl is-active myapp.service
systemctl status myapp.service --no-pager
预期结果:
active
● myapp.service
     Loaded: loaded (...)
     Active: active (running) ...
如果状态为 failed,先查看本次启动日志,常见原因是应用需要写入未放行路径、访问被隔离设备,或依赖了被限制的系统调用与协议族。
journalctl -u myapp.service -b --no-pager -n 80预期结果:
<TIME> <HOST> myapp[<ID>]: <APPLICATION_LOG>实际日志内容由应用决定。重点查找 Permission denied、只读文件系统、设备访问失败或套接字创建失败等与新限制直接相关的信息。
用安全分析检查暴露面
systemd 自带的安全分析可以帮助发现仍然开放的高风险能力。它不是合规证明,但很适合比较加固前后的暴露面。
systemd-analyze security myapp.service预期结果:
NAME                         DESCRIPTION                         EXPOSURE
<SETTING>                    <DESCRIPTION>                      <VALUE>
...
→ Overall exposure level for myapp.service: <EXPOSURE_SCORE> <RATING>
不同 systemd 版本的项目和评分会变化,所以不要追求固定分数。真正的验收标准是:业务功能正常、写路径和网络访问符合需求、无多余 capabilities,并且每条放行都能解释其业务原因。
systemd 加固的核心不是堆参数,而是把服务从“默认能访问整台主机”变成“只允许完成职责所需的最小访问”。这样即使应用层出现漏洞,攻击者可继续利用的主机资源也会明显减少。