
网络与系统安全 / 系统课时
编写可重复执行的加固脚本
编写可重复执行的加固脚本
手工执行加固命令很容易遗漏、重复修改或在不同发行版上失效。本节把账户、SSH、sysctl 和服务检查收敛为一个可重复执行的幂等脚本:重复运行不会不断追加配置,失败时能定位步骤并尽量恢复原文件。
学习目标
- 用“检查当前状态,再决定是否修改”的方式实现幂等加固
- 处理 Debian/Ubuntu 与 RHEL 系发行版之间的服务名和配置差异
- 为高风险配置建立备份、失败退出、回滚与验证机制
先把脚本边界定清楚
加固脚本不应该“无脑覆盖整份配置”。更稳妥的方式是:只管理自己负责的键,修改前备份,修改后执行语法或运行验证;一旦关键验证失败,立即停止后续步骤。
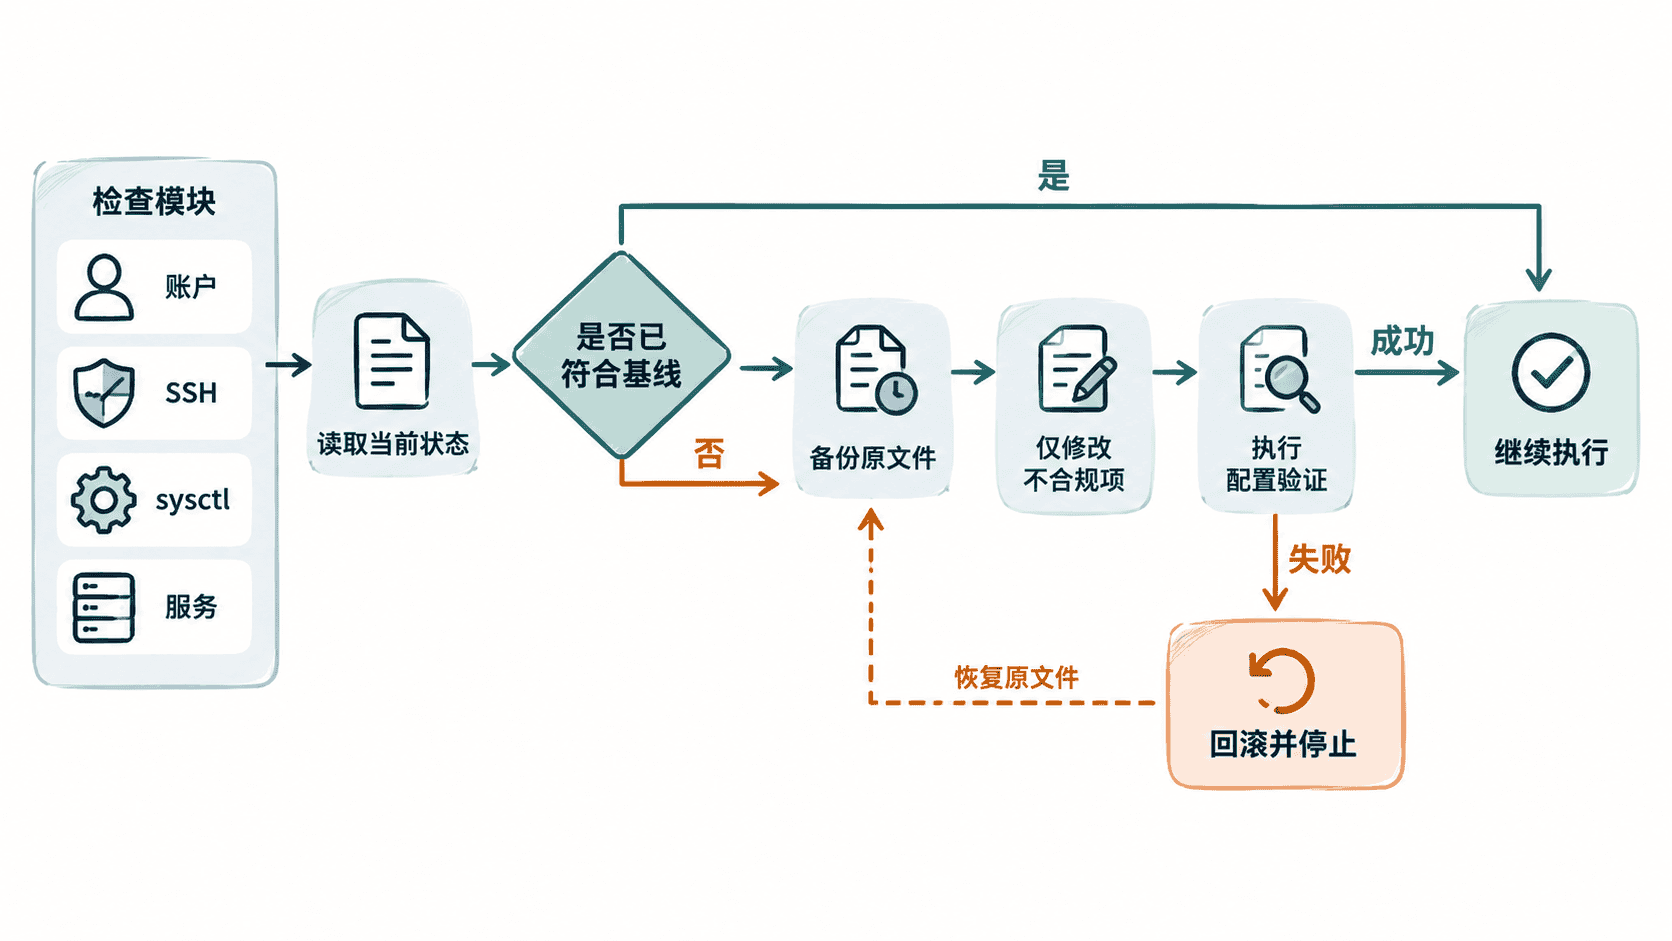
所谓幂等,不是“第二次什么都不做”,而是“无论执行多少次,最终系统状态保持一致”。因此脚本需要先检测,再修改,而不是每次都追加一行。
用函数封装幂等修改
下面示例针对常见 Linux 服务器实现最小可运行版本。它会检查 root 是否允许 SSH 密码登录、IP 转发是否关闭,以及一个不应启用的服务是否处于活动状态。脚本只修改不符合目标状态的项目。
#!/usr/bin/env bash
set -Eeuo pipefail

BACKUP_DIR="/var/backups/hardening-$(date +%Y%m%d%H%M%S)"
SSHD_CONFIG="/etc/ssh/sshd_config"

mkdir -p "$BACKUP_DIR"

log() {
  printf '[hardening] %s\n' "$*"
}

backup_file() {
  local file="$1"
  cp -a "$file" "$BACKUP_DIR/"
}

set_kv() {
  local file="$1"
  local key="$2"
  local value="$3"

  if grep -Eq "^[#[:space:]]*${key}[[:space:]]+" "$file"; then
    sed -ri "s|^[#[:space:]]*${key}[[:space:]]+.*|${key} ${value}|" "$file"
  else
    printf '%s %s\n' "$key" "$value" >> "$file"
  fi
}

detect_family() {
  . /etc/os-release
  case "${ID_LIKE:-$ID}" in
    *debian*) echo "debian" ;;
    *rhel*|*fedora*) echo "rhel" ;;
    *) echo "unknown" ;;
  esac
}

harden_ssh() {
  backup_file "$SSHD_CONFIG"
  set_kv "$SSHD_CONFIG" "PermitRootLogin" "no"
  set_kv "$SSHD_CONFIG" "PasswordAuthentication" "no"

  # 修改后先做语法检查,避免错误配置导致 SSH 无法启动。
  sshd -t

  if systemctl list-unit-files | grep -q '^sshd\.service'; then
    systemctl reload sshd
  else
    systemctl reload ssh
  fi
}

harden_sysctl() {
  local file="/etc/sysctl.d/99-hardening.conf"
  cat > "$file" <<'EOF'
net.ipv4.ip_forward = 0
net.ipv4.conf.all.accept_redirects = 0
net.ipv4.conf.default.accept_redirects = 0
EOF

  sysctl --system >/dev/null
}

disable_legacy_service() {
  local service="telnet.socket"
  if systemctl list-unit-files | grep -q "^${service}"; then
    systemctl disable --now "$service"
  fi
}

main() {
  local family
  family="$(detect_family)"
  log "distribution family: $family"

  if [[ "$family" == "unknown" ]]; then
    log "unsupported distribution"
    exit 2
  fi

  harden_ssh
  harden_sysctl
  disable_legacy_service
  log "hardening completed"
}

main "$@"
预期输出
[hardening] distribution family: debian
[hardening] hardening completed
第二次执行时,脚本仍会得到相同目标状态,不会重复追加 SSH 参数。实际发行版可能输出 rhel,具体服务名也可能不同,因此脚本通过检测而不是写死一个发行版假设。
发行版差异要显式处理
同一个目标状态在不同系统上的实现方式可能不同。常见差异包括 SSH 服务名、包管理器、防火墙工具、默认 PAM 模块以及某些内核参数是否存在。
脚本应优先检测能力,而不是只检测版本号。例如判断 sshd.service 是否存在,比假设“RHEL 一定叫 sshd、Ubuntu 一定叫 ssh”更稳。对于必须依赖发行版的逻辑,再读取 /etc/os-release 分支处理。
下面命令可以验证当前系统家族与 SSH 服务实际名称。
. /etc/os-release
printf 'ID=%s ID_LIKE=%s\n' "$ID" "${ID_LIKE:-}"
systemctl list-unit-files | grep -E '^(ssh|sshd)\.service'
预期输出
ID=ubuntu ID_LIKE=debian
ssh.service
实际结果可能显示 sshd.service,也可能两者之一不存在,应以目标主机输出为准。
失败时优先阻止半配置状态
安全加固最危险的失败不是“脚本报错”,而是“部分配置已生效、部分未生效”。因此关键步骤需要形成最小事务边界:修改前备份,修改后验证,验证失败就恢复。
下面是对 SSH 配置增加失败回滚的片段示例,依赖前文的 backup_file 和 set_kv 函数。
harden_ssh_with_rollback() {
  local backup="$BACKUP_DIR/sshd_config"
  backup_file "$SSHD_CONFIG"

  set_kv "$SSHD_CONFIG" "PermitRootLogin" "no"
  set_kv "$SSHD_CONFIG" "PasswordAuthentication" "no"

  if ! sshd -t; then
    cp -a "$backup" "$SSHD_CONFIG"
    printf '[hardening] ssh config invalid, rolled back\n' >&2
    return 1
  fi
}
预期结果
当 sshd -t 成功时函数正常返回;当语法检查失败时,原始 sshd_config 被恢复,并输出回滚提示。配置文件无法像数据库事务那样自动原子回滚,所以脚本应把最关键的服务配置单独处理,不要等所有文件都改完后才统一验证。
验证最终状态而不是只看退出码
脚本执行成功只代表“命令没有报错”,不代表安全基线真的满足。交付前应重新读取最终状态。
sshd -T | grep -E '^(permitrootlogin|passwordauthentication)'
sysctl net.ipv4.ip_forward
systemctl is-enabled telnet.socket 2>/dev/null || true
systemctl is-active telnet.socket 2>/dev/null || true
预期输出
permitrootlogin no
passwordauthentication no
net.ipv4.ip_forward = 0
disabled
inactive
如果目标系统没有 telnet.socket,最后两条可能输出 not-found 或无结果;这不等于失败,关键是确认不存在被启用的遗留服务。
可重复执行的加固脚本,本质上是“状态检查器 + 最小修改器 + 验证器”。真正值得自动化的不是把命令串起来,而是让每一次执行都能安全地把服务器收敛到同一个、可验证的目标状态。