
网络与系统安全 / 系统课时
用 firewalld 管理动态区域规则
用 firewalld 管理动态区域规则
本课在 Rocky Linux 上把 firewalld 配成可维护的最小暴露策略:先确认网卡所在 zone,再用 service 开放业务端口、用 rich rule 限制 SSH 管理来源,最后把验证过的运行时规则持久化并检查 reload 后的结果。
学习目标
- 理解 zone、service、rich rule 以及运行时配置之间的关系
- 安全地调整 Web 与 SSH 访问范围并即时验证
- 将运行时规则同步为永久配置并验证 reload 行为
先看清 zone 和两套配置
firewalld 不要求管理员直接维护底层 nftables 规则,而是通过 zone 描述不同网络接口或来源应采用的信任级别。修改规则前必须先确定业务网卡实际属于哪个 zone,否则命令执行成功也可能完全没有作用。
同时,firewalld 区分 runtime 和 permanent。普通 firewall-cmd 修改立即进入运行时配置;带 --permanent 的修改只写永久配置,通常要 reload 后才进入运行时。生产环境更稳妥的做法是先改 runtime、验证无误,再持久化。
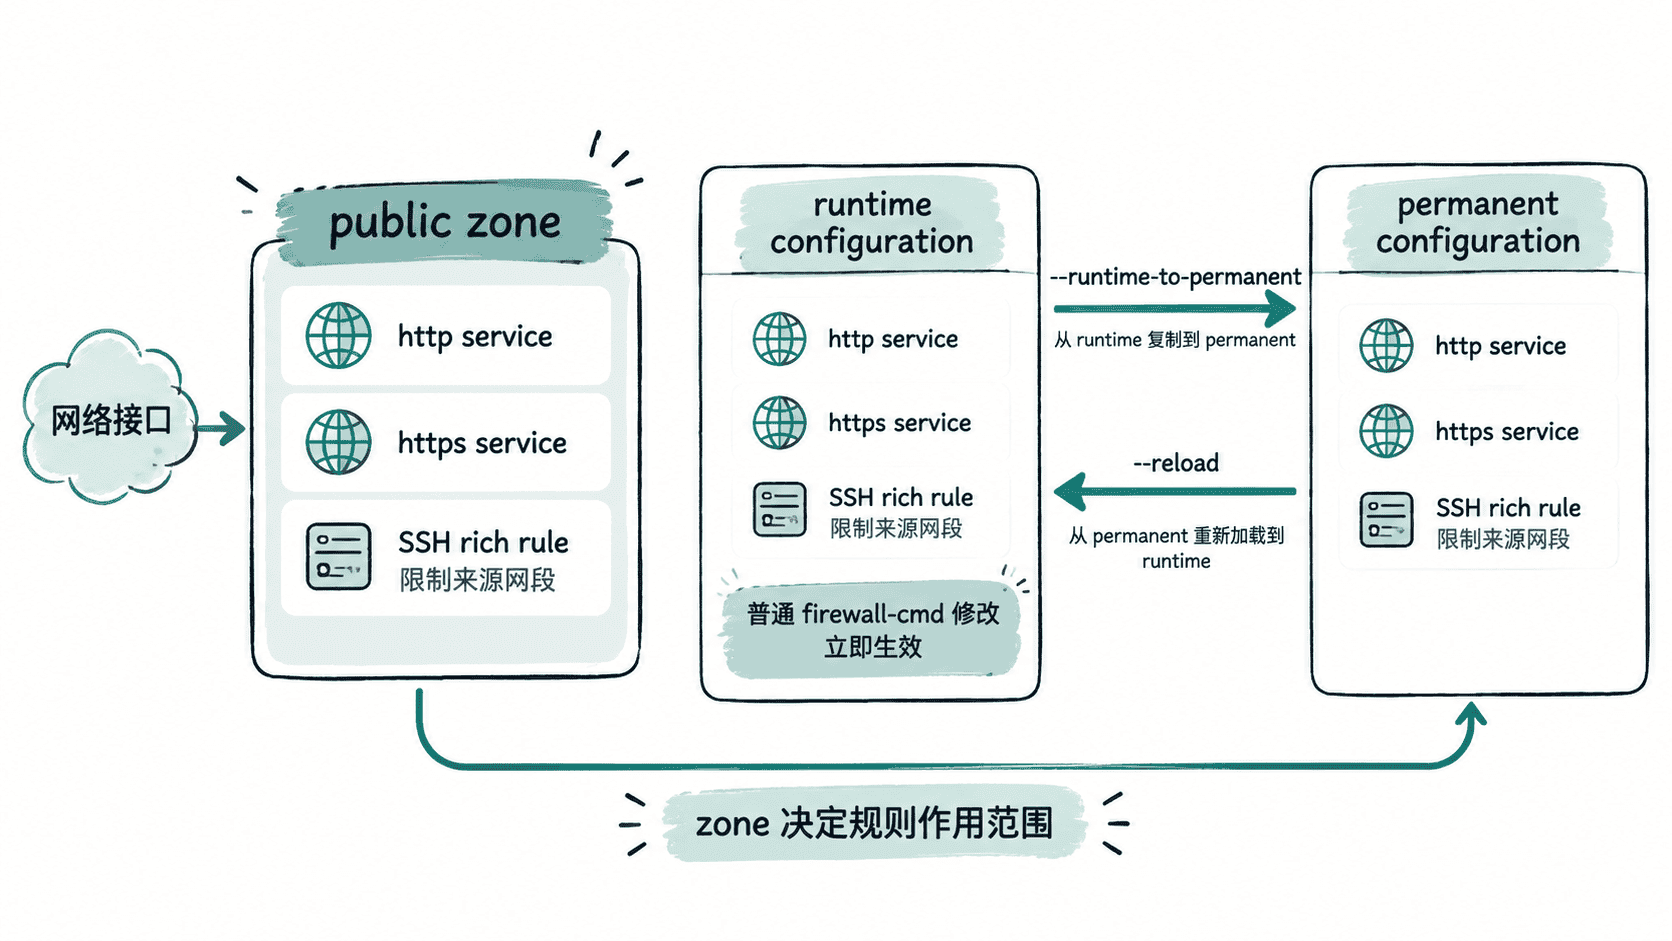
service 适合 HTTP、HTTPS、SSH 这类已经有标准端口定义的协议;rich rule 则适合表达“只有某个来源网段可以访问 SSH”这种同时包含来源、服务和动作的条件。
确认服务状态和活动区域
Rocky Linux 通常默认安装 firewalld。先确认服务运行,再查看活动 zone 与绑定网卡。
sudo systemctl is-active firewalld
sudo firewall-cmd --get-active-zones
预期输出类似:
active
public
  interfaces: <INTERFACE>
<INTERFACE> 是实际网卡名,例如 ens160、ens192 或 eth0。如果活动 zone 不是 public,后续应把示例中的 ZONE=public 改成实际名称,而不是强行把网卡迁移到另一个 zone。
先在运行时应用最小规则
下面示例假设服务器位于 public zone,HTTP 和 HTTPS 对业务网络开放,而 SSH 只允许 10.20.0.0/16 管理网段访问。先添加受限 SSH rich rule,再移除原本对整个 zone 开放的 SSH service,可以避免产生短暂的管理通道空窗。
ZONE=public
MGMT_CIDR=10.20.0.0/16

sudo firewall-cmd --zone="$ZONE" --add-service=http
sudo firewall-cmd --zone="$ZONE" --add-service=https
sudo firewall-cmd --zone="$ZONE" --add-rich-rule='rule family="ipv4" source address="10.20.0.0/16" service name="ssh" accept'
sudo firewall-cmd --zone="$ZONE" --remove-service=ssh
在 Rocky Linux 默认 public zone 原本启用了 SSH 的场景下,预期输出为:
success
success
success
success
如果最后一条提示 SSH service 本来就未启用,不代表 rich rule 添加失败,应继续使用查询命令验证最终状态。
用查询而不是肉眼猜状态
对关键规则使用 --query-* 验证,可以得到明确的 yes 或 no。此处目标是 HTTP、HTTPS 已开启,宽泛 SSH service 已关闭,而受来源限制的 rich rule 已存在。
ZONE=public
sudo firewall-cmd --zone="$ZONE" --query-service=http
sudo firewall-cmd --zone="$ZONE" --query-service=https
sudo firewall-cmd --zone="$ZONE" --query-service=ssh
sudo firewall-cmd --zone="$ZONE" --query-rich-rule='rule family="ipv4" source address="10.20.0.0/16" service name="ssh" accept'
预期输出:
yes
yes
no
yes
如果业务使用自定义端口而不是预定义 service,可以使用 --add-port=<PORT>/tcp;但标准协议优先使用 service,规则含义更清楚,也便于后续审计。
持久化经过验证的运行时配置
确认业务访问和 SSH 管理都正常后,可以将当前 runtime 配置复制到 permanent。这个操作会同步当前运行时的全部 firewalld 配置,因此执行前应确认没有临时测试规则混在其中。
sudo firewall-cmd --runtime-to-permanent预期输出:
success随后执行 reload,让永久配置重新生成运行时状态,再重复关键查询。
ZONE=public
sudo firewall-cmd --reload
sudo firewall-cmd --zone="$ZONE" --query-service=http
sudo firewall-cmd --zone="$ZONE" --query-service=https
sudo firewall-cmd --zone="$ZONE" --query-service=ssh
sudo firewall-cmd --zone="$ZONE" --query-rich-rule='rule family="ipv4" source address="10.20.0.0/16" service name="ssh" accept'
预期输出:
success
yes
yes
no
yes
排查看似成功但实际不生效的规则
最常见的问题是修改了错误的 zone。命令显示 success 只说明规则写入指定 zone,并不代表业务网卡正在使用这个 zone,因此排查时首先重新执行 --get-active-zones。
另一个常见问题是只修改 permanent 后立即测试 runtime,或只改 runtime 却忘记持久化。可以分别使用 firewall-cmd --zone=public --list-all 和带 --permanent 的同一命令对比两套配置。
在 Rocky Linux 上,日常动态主机防火墙优先由 firewalld 统一管理,不要再并行维护一套独立 nftables 配置。zone 决定规则作用在哪里,service 表达标准业务入口,rich rule 负责更细的来源约束,而 runtime 先验证、permanent 后固化,是降低远程加固事故概率的关键操作顺序。