
网络与系统安全 / 系统课时
模拟失窃密钥并快速阻断
模拟失窃密钥并快速阻断
本节把“SSH 私钥疑似泄露”当成一次真实事故来演练:先保证仍有独立管理通道,再撤销受影响公钥、替换凭据、终止既有会话并回查登录日志。完成后,你会得到一套可重复执行的分钟级阻断流程,而不是只会删除一个密钥文件。
学习目标
- 能在不把自己锁在服务器外的前提下撤销受影响 SSH 公钥
- 能完成新密钥替换并主动终止旧凭据已建立的会话
- 能通过 SSH 日志确认可疑登录时间、来源地址和后续阻断是否生效
先建立演练边界
真实私钥泄露时,最危险的操作是直接改 authorized_keys,结果把唯一管理通道一起删掉。演练前至少准备一个与受影响账号独立的恢复入口,例如云厂商串口控制台、另一名管理员账号或堡垒机应急账号,并先确认该入口可以登录。
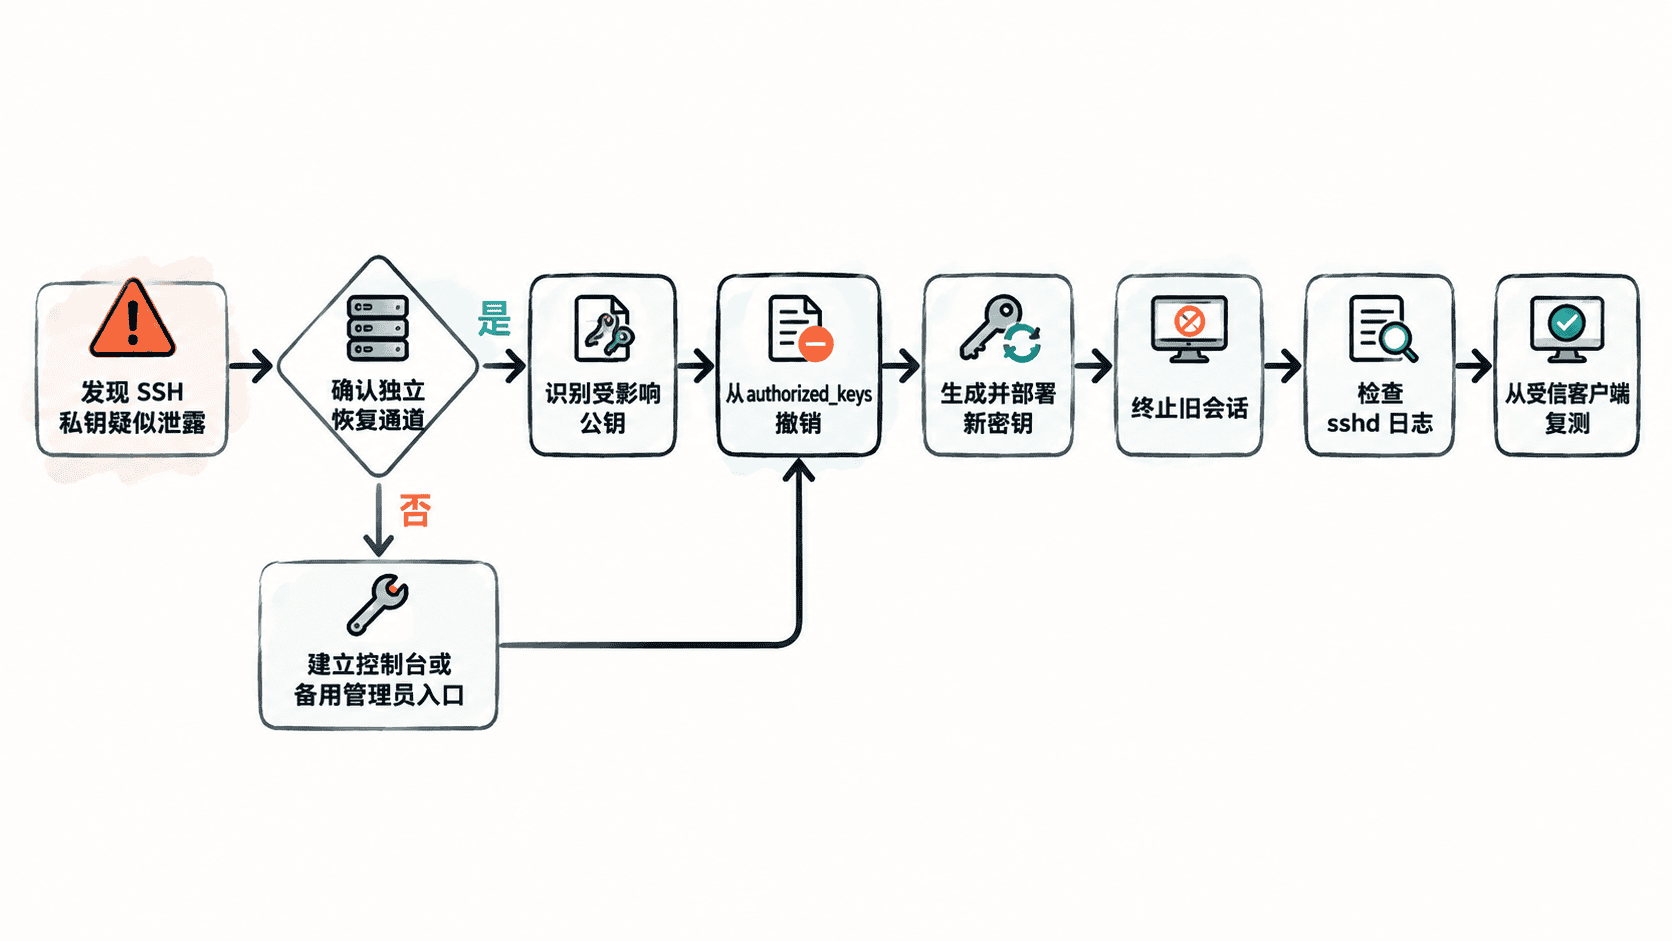
识别并撤销受影响公钥
假设受影响账号为 alice。先在服务器上逐行查看已授权公钥的指纹,拿事件记录中的失窃公钥指纹进行比对。
sudo ssh-keygen -lf /home/alice/.ssh/authorized_keys预期结果
256 SHA256:<FINGERPRINT_A> alice@old-laptop (ED25519)
256 SHA256:<FINGERPRINT_B> alice@trusted-client (ED25519)
确认指纹后,用 sudoedit 编辑该账号的 authorized_keys,只删除匹配失窃指纹的那一整行,不要顺手清理无法确认归属的其他密钥。
sudoedit /home/alice/.ssh/authorized_keys
sudo ssh-keygen -lf /home/alice/.ssh/authorized_keys
预期结果
256 SHA256:<FINGERPRINT_B> alice@trusted-client (ED25519)OpenSSH 在新的认证请求到来时会重新读取授权密钥,因此单纯删除 authorized_keys 中的公钥通常不需要重启 sshd。但已经建立的 SSH 会话不会因为公钥被删除而自动断开,这一步只能阻断后续再次登录。
生成并部署替换密钥
替换密钥应在可信客户端上生成,而不是在服务器端代替用户生成私钥。下面命令创建新的 Ed25519 密钥,并要求操作者交互式设置口令。
ssh-keygen -t ed25519 -a 100 -C "alice@trusted-client-rotated"预期结果
Generating public/private ed25519 key pair.
Enter file in which to save the key (<PATH>):
Enter passphrase (empty for no passphrase):
Enter same passphrase again:
Your identification has been saved in <PATH>
Your public key has been saved in <PATH>.pub
将新公钥部署到服务器时,应通过刚才确认过的安全恢复通道操作,并确保文件权限没有被放宽。下面示例假设新公钥已保存为临时文件 /tmp/alice-rotated.pub。
sudo sh -c 'cat /tmp/alice-rotated.pub >> /home/alice/.ssh/authorized_keys'
sudo chown alice:alice /home/alice/.ssh/authorized_keys
sudo chmod 600 /home/alice/.ssh/authorized_keys
sudo ssh-keygen -lf /home/alice/.ssh/authorized_keys
预期结果
256 SHA256:<FINGERPRINT_B> alice@trusted-client (ED25519)
256 SHA256:<FINGERPRINT_NEW> alice@trusted-client-rotated (ED25519)
这里的临时公钥文件只是演练用传递方式,真实处置中应使用组织已经批准的安全通道传输公钥,并在部署后删除临时文件。
主动终止既有会话
撤销旧公钥后,还要处理攻击者可能已经建立的会话。先查看该用户当前登录,再决定是只杀掉可疑会话,还是在高风险场景下终止该账号的全部进程。
who预期结果
alice pts/<N> <TIME> (<SOURCE_IP>)若已经确认 alice 的现有会话都不可信,且业务允许强制中断,可以执行下面的紧急阻断。该命令会终止该用户的全部进程,不只 SSH shell,因此执行前必须确认影响范围。
sudo pkill -KILL -u alice || true
if who | awk '$1 == "alice" { found=1 } END { exit found ? 0 : 1 }'; then
  echo "alice session still present"
else
  echo "alice sessions cleared"
fi
预期结果
alice sessions cleared如果输出 alice session still present,说明还有会话需要继续定位。若账号还承载定时任务、代理程序或业务进程,应改为定位具体 SSH 会话 PID 后再终止,避免扩大影响。
回查 SSH 日志并复测
最后检查最近的 sshd 日志,确认是否存在失窃密钥对应时间段的成功登录、来源地址和会话开启记录。使用 systemd 日志时,可以按进程名过滤。
sudo journalctl _COMM=sshd --since "-30 min" --no-pager预期结果
<TIME> <HOST> sshd[<PID>]: Accepted publickey for alice from <SOURCE_IP> port <PORT> ssh2: ED25519 SHA256:<FINGERPRINT>
<TIME> <HOST> sshd[<PID>]: pam_unix(sshd:session): session opened for user alice
<TIME> <HOST> sshd[<PID>]: pam_unix(sshd:session): session closed for user alice
不同发行版和日志配置的字段会略有差异,重点核对账号、来源 IP、认证方式、密钥指纹与时间线。完成处置后,再从可信客户端测试新密钥可以登录,并从保存旧私钥的隔离演练环境确认旧密钥已无法重新认证。
一次合格的密钥泄露演练必须同时覆盖四件事:撤销旧凭据、建立新凭据、切断已建立会话、保留可审计日志。只删掉旧公钥只能阻止下一次认证,不能证明已经把入侵影响真正截断。