
网络与系统安全 / 系统课时
对照 CIS 基线做差距评估
对照 CIS 基线做差距评估
CIS Benchmark 不是一份可以机械执行的“全部开启清单”。真正可落地的做法是先固定适用的操作系统与基线版本,再逐条判断适用性、收集证据、评估风险,最后把不合规项转换成有负责人、有验证标准的加固任务。
学习目标
- 理解 CIS 条目中的适用性、自动检查结果和业务例外之间的区别
- 用可复查证据判断条目是否满足,而不是只记录 PASS 或 FAIL
- 把差距评估结果转换成可以实施、验证和回滚的加固任务
先固定评估边界
开始检查前应记录服务器角色、操作系统版本、CIS Benchmark 名称与版本,以及本次采用的 Profile。不同发行版、版本和 Profile 的条目可能不同,不能把其他系统的条目编号直接套用。
printf '=== OS ===\n'
cat /etc/os-release
printf '\n=== Kernel ===\n'
uname -r
printf '\n=== Host role ===\n'
hostnamectl 2>/dev/null || hostname
预期输出示例:
=== OS ===
NAME="<OS_NAME>"
VERSION="<OS_VERSION>"
ID=<OS_ID>

=== Kernel ===
<KERNEL_VERSION>

=== Host role ===
<HOST_INFORMATION>
实际发行版字段、内核版本和主机信息会不同。评估表中应把这些信息与 CIS 文档版本一起保存,否则几个月后很难解释某条检查为什么存在或为什么没有执行。
把每个条目分成四种结论
自动扫描器通常只给出 PASS、FAIL、UNKNOWN 等状态,但工程评估还必须处理“不适用”和“已批准例外”。同样一个检查失败,在不同服务器角色上可能代表完全不同的处理方式。
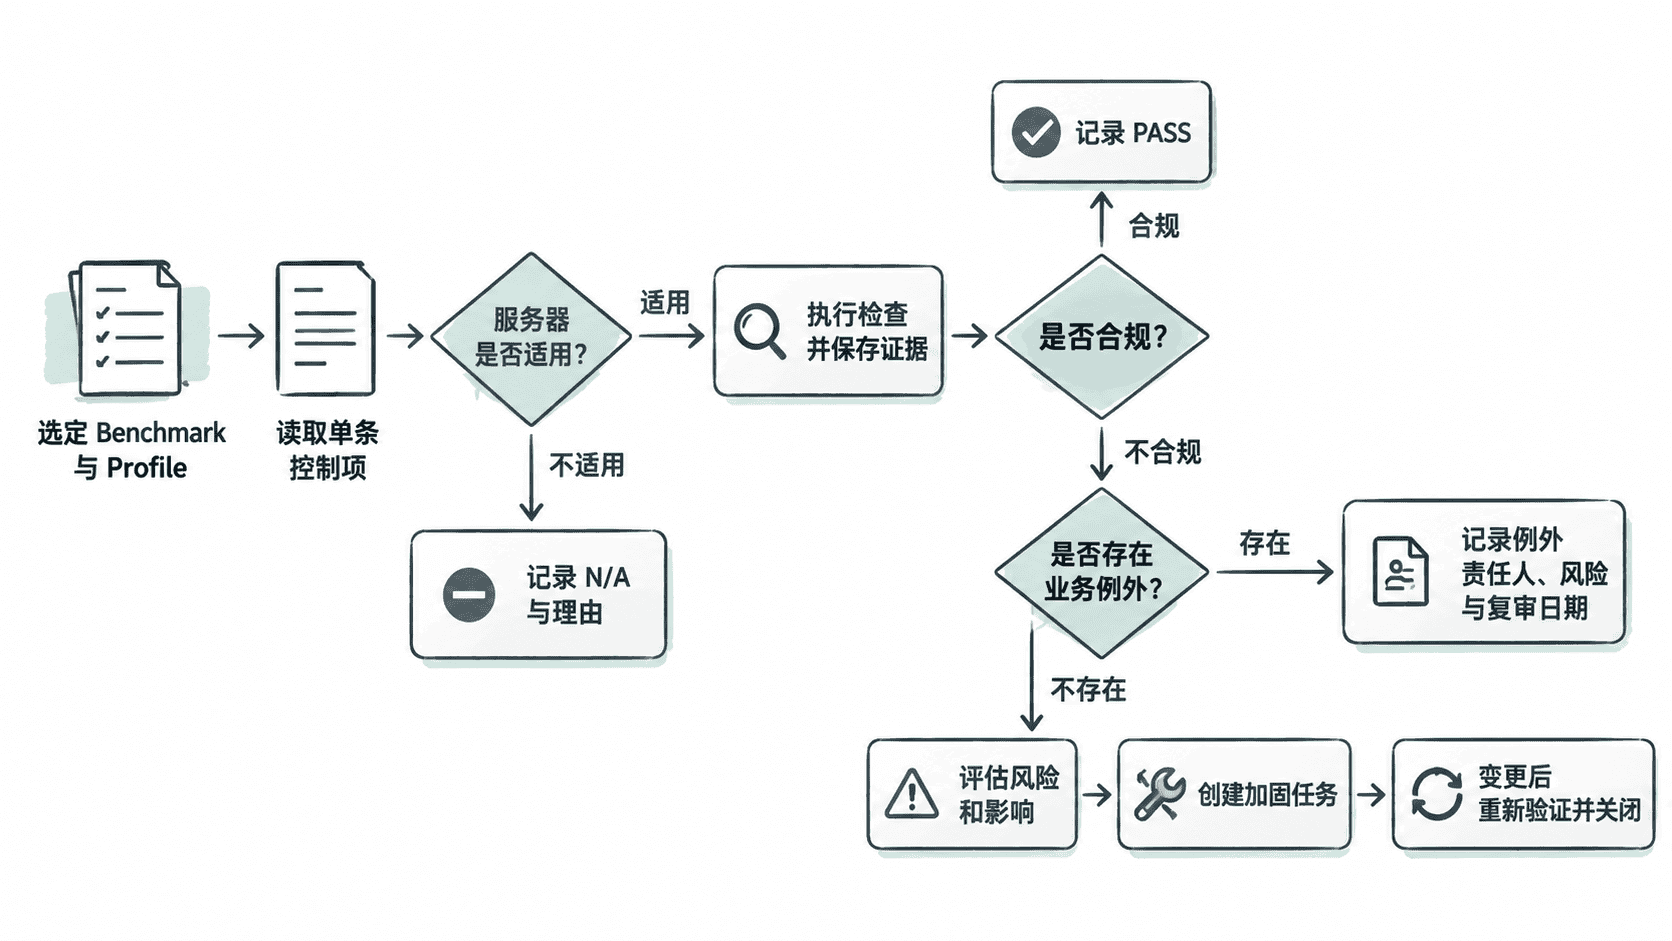
建议使用以下四类最终结论:
| 结论 | 含义 | 后续动作 |
|---|---|---|
| PASS | 当前配置满足选定基线要求 | 保存证据,定期复查 |
| FAIL | 适用但不满足 | 创建加固任务并验证 |
| N/A | 条目对当前服务器角色不适用 | 记录不适用理由 |
| EXCEPTION | 条目适用但暂不能整改 | 记录风险、责任人和复审期限 |
N/A 与 EXCEPTION 不能混用。数据库服务器没有桌面组件时,某些桌面相关检查可能属于 N/A;而业务明确要求保留某项较弱配置,则属于 EXCEPTION,因为风险真实存在,只是当前接受了风险。
用证据判断,而不是只看扫描结果
以 SSH 和内核参数为例,检查时应记录实际生效值。下面命令只读取状态,不修改配置。
printf '=== SSH effective settings ===\n'
sudo sshd -T 2>/dev/null | grep -E '^(permitrootlogin|passwordauthentication|maxauthtries) '

printf '\n=== Selected sysctl values ===\n'
sysctl net.ipv4.ip_forward
sysctl kernel.randomize_va_space
预期输出示例:
=== SSH effective settings ===
permitrootlogin <VALUE>
passwordauthentication <VALUE>
maxauthtries <VALUE>

=== Selected sysctl values ===
net.ipv4.ip_forward = <VALUE>
kernel.randomize_va_space = <VALUE>
这里故意不预设 <VALUE> 应是什么,因为是否合规必须根据你选定的 Benchmark、Profile、服务器角色和条目要求判断。尤其是 SSH,读取 sshd_config 某一行并不一定等于最终生效值,包含文件、默认值和条件块都可能影响结果,因此优先保存 sshd -T 的有效配置作为证据。
把 FAIL 转换成可执行任务
一条有效的加固任务不能只写“修复 CIS 不合规”。至少要回答当前证据是什么、目标状态是什么、怎么修改、如何验证以及失败后如何恢复。
例如发现某项 SSH 配置不符合组织采用的基线后,可以先定位它来自哪个配置文件。
sudo grep -RniE '^\s*(PermitRootLogin|PasswordAuthentication|MaxAuthTries)\b' \
  /etc/ssh/sshd_config /etc/ssh/sshd_config.d 2>/dev/null || true
预期输出示例:
/etc/ssh/sshd_config:<LINE>:<DIRECTIVE> <VALUE>
/etc/ssh/sshd_config.d/<FILE>:<LINE>:<DIRECTIVE> <VALUE>
实际文件、行号和配置值可能不同。如果没有输出,也不能立即认为配置缺失,因为 sshd 可能使用默认值;此时仍应以 sshd -T 的有效配置确认状态。
一条加固任务可以写成:“将目标主机的 <DIRECTIVE> 从当前有效值调整到组织基线要求值;变更前保留配置备份并确认现有登录方式可用;修改后先执行 sshd -t 做语法检查,再重新读取 sshd -T 验证有效值,最后从独立会话完成一次登录测试。”这样实施人员知道怎么做,复核人员也知道如何验收。
正确管理例外和复查
有些控制项短期内确实不能满足,例如旧系统依赖弱算法、特定应用依赖转发功能,或运维自动化尚未完成认证方式迁移。此时不应把结果改写成 PASS,而应建立明确的例外记录。
例外至少应包含受影响主机或资产范围、对应基线版本与控制项、当前证据、不能整改的业务原因、风险说明、补偿控制、批准责任人和复审日期。这样即使风险暂时保留,也不会从安全视野中消失。
整改完成后,要重新执行原检查命令并保存新证据,而不是只根据“配置文件已经改过”关闭任务。最终形成的是一条可追溯链:基线版本明确、适用性有依据、检查有证据、差距有任务、例外有期限、整改有复验;这才是能够持续复查的服务器安全基线。