
网络与系统安全 / 系统课时
保全日志与主机现场证据
保全日志与主机现场证据
本篇解决“发现异常后,怎样在不过度改变主机现场的前提下把关键证据保存下来”的问题。你将按时间、进程、网络、日志和文件元数据的顺序采集只读信息,并生成校验值,确保后续分析时能说明证据来自哪里、何时采集、是否被改动。
学习目标
- 能按低破坏顺序采集系统时间、进程、网络、登录和日志证据。
- 能把采集结果集中保存并生成哈希,建立最基本的完整性校验。
- 能识别会污染现场的操作,避免重启、清日志或直接修改可疑文件。
先确定采集原则和保存位置
现场保全的核心不是“把所有东西都复制走”,而是减少无关写入,并记录每一步。尽量使用已有系统命令,不安装新软件;不要重启主机,不清理日志,不修改可疑文件,不执行会触发大量磁盘写入的全盘扫描。
证据目录最好放在独立挂载盘或已准备好的响应存储中。若只能暂存在本机,也应使用新建目录并记录它本身会产生少量文件系统变化。
CASE_DIR="/var/tmp/ir-<ID>"
umask 077
mkdir -p "$CASE_DIR"
date -Is | tee "$CASE_DIR/collection-start.txt"
hostnamectl | tee "$CASE_DIR/hostnamectl.txt"
uname -a | tee "$CASE_DIR/uname.txt"
预期输出:
<TIME>
 Static hostname: <HOSTNAME>
...
Linux <HOSTNAME> <KERNEL> ...
<ID> 可以使用工单号或事件编号;<TIME>、主机名和内核版本会因环境不同。umask 077 用于避免采集结果被其他普通用户读取。
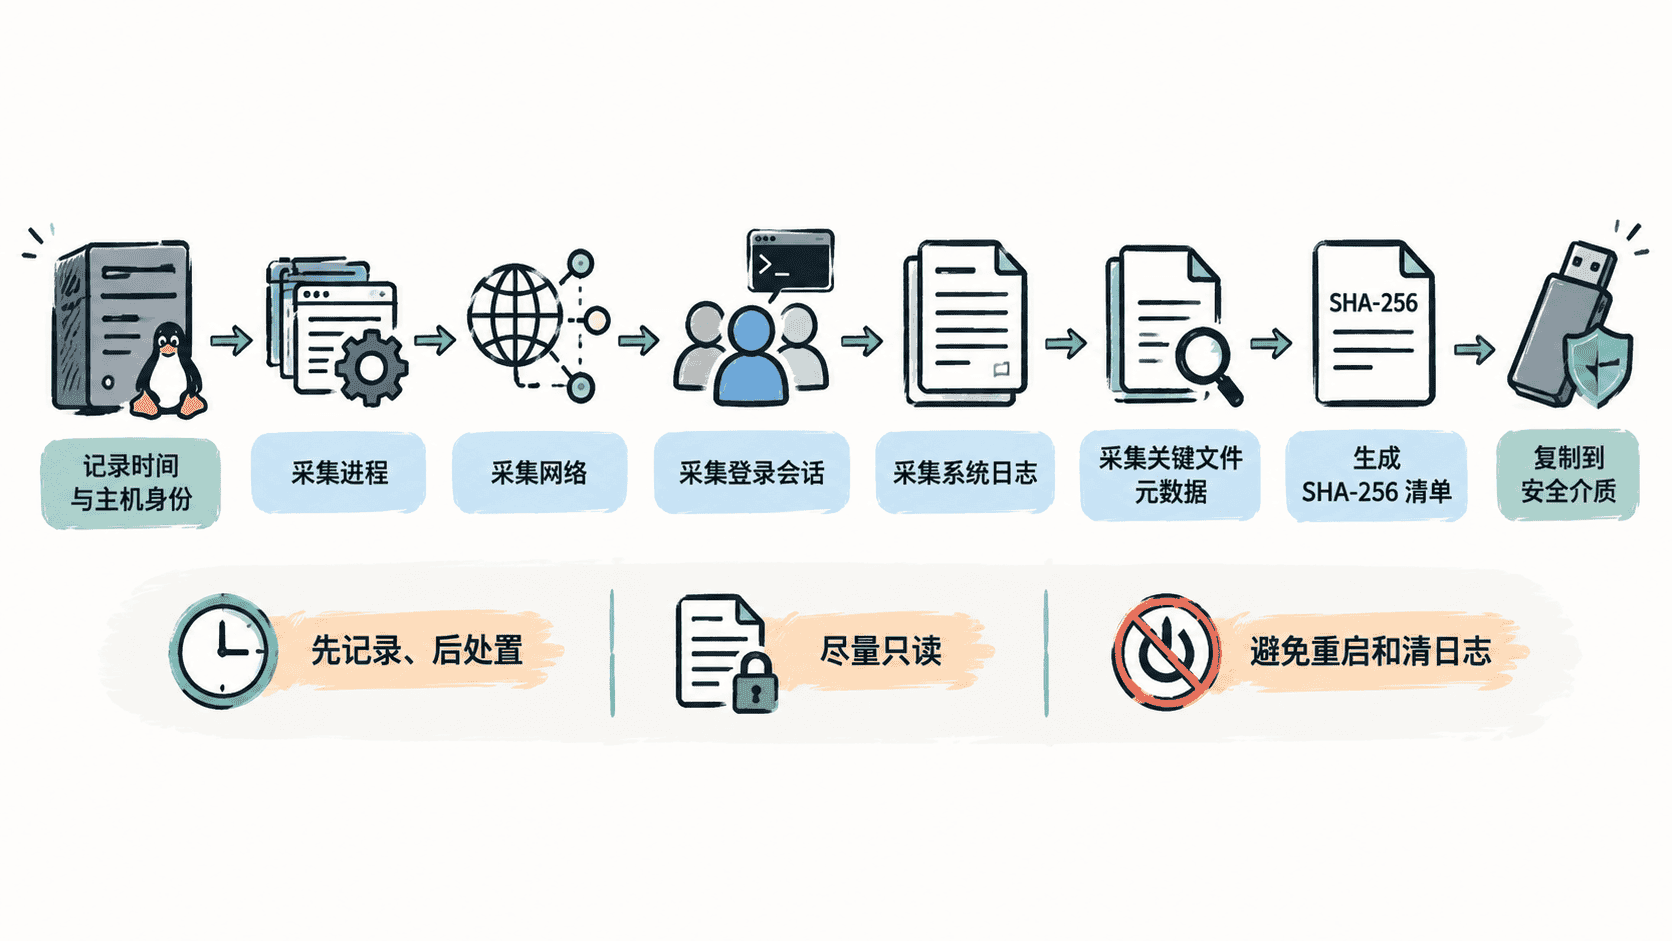
采集进程、网络和登录现场
内存中的进程、打开连接和登录会话都可能在重启或进程退出后消失,因此应优先采集。这里以文本快照为主,方便后续按 PID、用户和远端地址进行关联。
ps -efww > "$CASE_DIR/ps-efww.txt"
ps -eo pid,ppid,user,lstart,etime,%cpu,%mem,comm,args > "$CASE_DIR/ps-detail.txt"
ss -lntup > "$CASE_DIR/ss-listen.txt"
ss -antp > "$CASE_DIR/ss-connections.txt"
who -a > "$CASE_DIR/who.txt"
last -Faiwx > "$CASE_DIR/last.txt"
预期结果:
采集目录中生成 ps-efww.txt、ps-detail.txt、ss-listen.txt、ss-connections.txt、who.txt、last.txt。
文件内容对应采集时刻的进程、监听端口、网络连接和登录记录;具体 PID、地址和时间会因主机不同。保存关键日志而不是先做清理
日志既要保存文件本身,也要保存 journal 查询结果。复制日志时尽量保留时间戳和权限;对于 systemd journal,可以导出当前启动和指定时间范围的文本结果,避免后续主机状态变化影响查询。
cp -a /var/log/auth.log "$CASE_DIR/" 2>/dev/null || true
cp -a /var/log/secure "$CASE_DIR/" 2>/dev/null || true
cp -a /var/log/syslog "$CASE_DIR/" 2>/dev/null || true
cp -a /var/log/messages "$CASE_DIR/" 2>/dev/null || true
journalctl --no-pager -b > "$CASE_DIR/journal-current-boot.txt"
journalctl --no-pager --since "-24 hours" > "$CASE_DIR/journal-last-24h.txt"
预期结果:
存在的传统日志会被复制到证据目录;不存在的发行版日志会被跳过。
journal-current-boot.txt 保存当前启动周期日志,journal-last-24h.txt 保存最近 24 小时日志。
这里使用 || true 是因为不同发行版日志路径不同,某个文件不存在不应中断整组采集。实际调查中还应按业务补充 Web、数据库、反向代理、容器和应用日志,但不要为了“完整”去执行会大量改变访问时间或产生新日志的操作。
记录关键文件元数据和哈希
如果已经锁定可疑可执行文件、脚本或 systemd 单元,应先记录元数据和哈希,再考虑复制。哈希用于证明后续分析的文件与采集时一致,但它不能证明文件本身安全。
下面示例假设你已确认一个需要留证的文件路径:
SUSPECT="<PATH>"
stat "$SUSPECT" > "$CASE_DIR/suspect-stat.txt"
sha256sum "$SUSPECT" > "$CASE_DIR/suspect-sha256.txt"
cp -a -- "$SUSPECT" "$CASE_DIR/suspect-file"
预期结果:
suspect-stat.txt 记录文件大小、权限及时间戳。
suspect-sha256.txt 记录一条 SHA-256 校验值。
suspect-file 是待分析文件副本。
读取文件本身也可能影响访问时间;正式司法取证或高要求场景应优先使用只读快照、磁盘镜像或专用取证流程。若只是生产应急中的低破坏留证,至少先记录元数据再复制。对于正在运行但磁盘文件已删除的进程,还要优先记录 /proc/<PID>/exe、命令行和打开文件信息,避免进程退出后证据消失。
为整批证据生成完整性清单
采集结束后,对证据目录中的文件生成 SHA-256 清单,并单独记录结束时间。为了避免哈希清单把自己算进去,可先针对现有文件生成,再写入清单文件。
date -Is | tee "$CASE_DIR/collection-end.txt"
(
  cd "$CASE_DIR"
  find . -type f ! -name 'SHA256SUMS.txt' -print0 | sort -z | xargs -0 sha256sum
) > "$CASE_DIR/SHA256SUMS.txt"
预期输出:
<TIME>同时,SHA256SUMS.txt 中会出现类似结果:
<SHA256>  ./collection-start.txt
<SHA256>  ./ps-efww.txt
<SHA256>  ./ss-connections.txt
...
后续把证据复制到隔离分析机或安全存储后,可以用同一清单再次校验:
cd "$CASE_DIR"
sha256sum -c SHA256SUMS.txt
预期输出:
./collection-start.txt: OK
./ps-efww.txt: OK
./ss-connections.txt: OK
...
记录采集动作并保持可追溯
证据保全不仅是技术采集,还要能解释“谁、何时、在哪台主机、用什么命令采集了什么”。最少应记录事件编号、操作者、主机标识、开始与结束时间、采集路径、复制目的地和哈希校验结果。
如果已经进入正式应急响应,后续隔离、停进程、封禁账号和清除持久化都应在证据采集之后进行,并单独记录动作时间。这样即使最终需要恢复系统,也能保留一条可核验的时间线,支持根因分析、审计和复盘。