
网络与系统安全 / 系统课时
读懂 SELinux 模式与安全上下文
读懂 SELinux 模式与安全上下文
SELinux 的难点不在于命令,而在于理解它为什么会在传统文件权限允许时仍拒绝访问。本节会建立一套最小心智模型:先识别运行模式,再读懂进程与文件的安全上下文,最后判断一次访问究竟由谁放行或拒绝。
学习目标
- 区分
enforcing、permissive与disabled三种状态的实际行为 - 看懂进程和文件安全上下文中的类型标签
- 能初步判断问题来自传统权限还是 SELinux 策略
SELinux 在普通权限之后再做一次判定
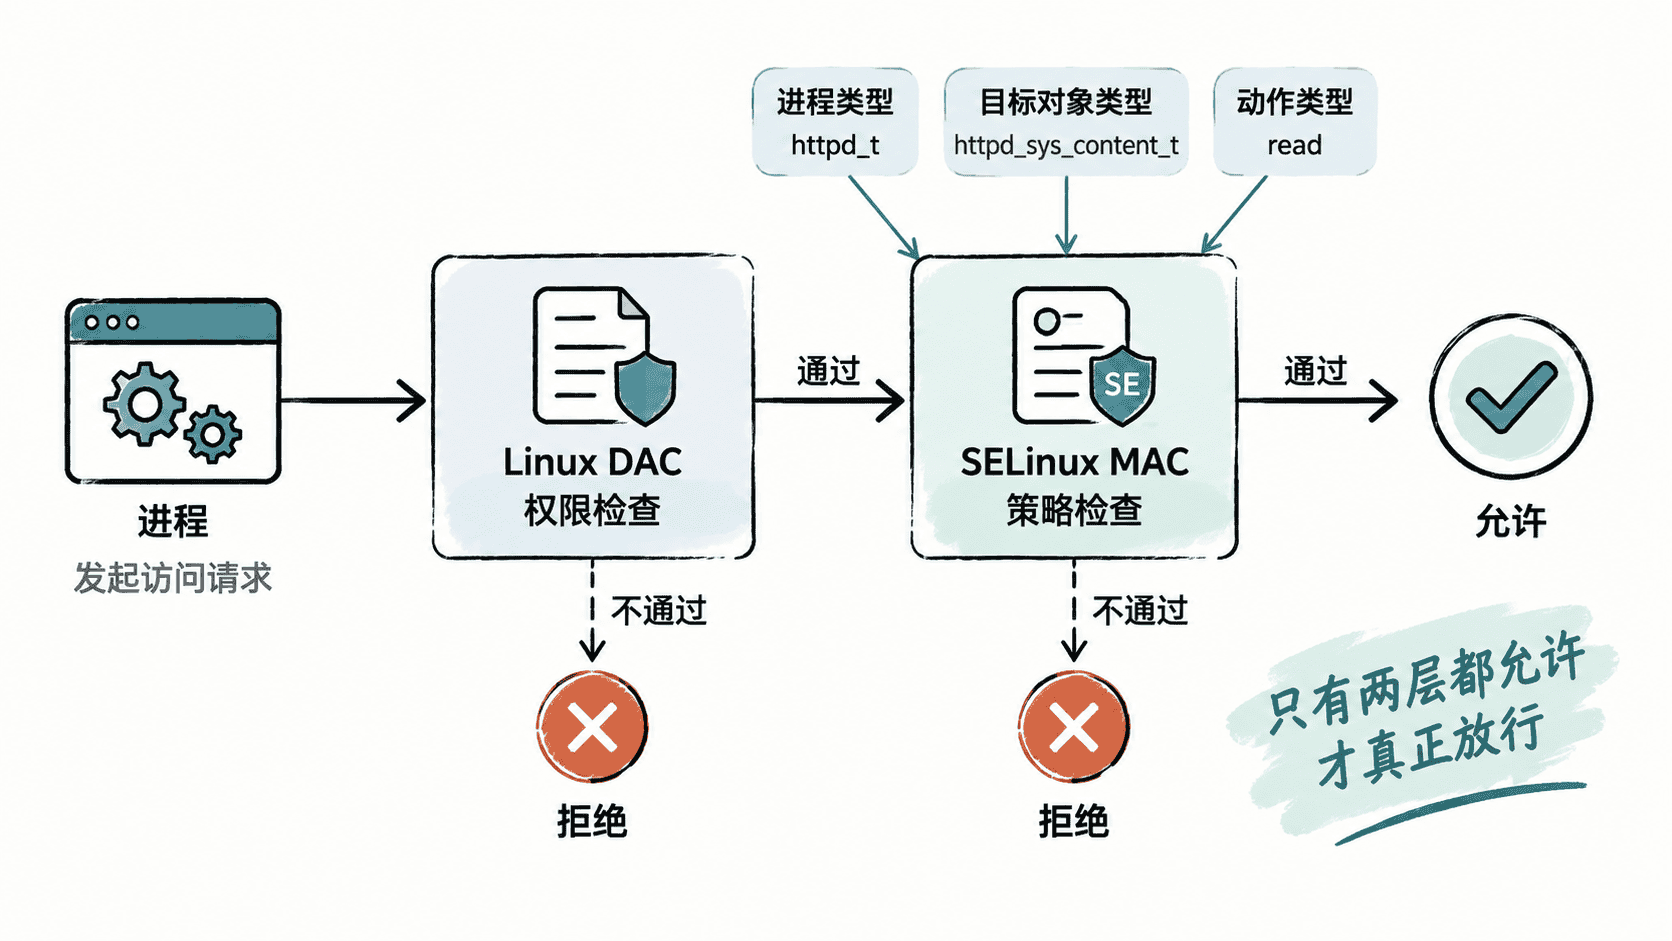
Linux 原有的用户、组和 rwx 权限属于 DAC,即自主访问控制。SELinux 属于 MAC,即强制访问控制。一次访问通常必须同时通过两层检查:传统权限允许,并不代表 SELinux 一定允许。
例如 Web 服务进程即使以有权限读取某目录的用户运行,如果该目录被标记成不允许 Web 服务访问的类型,SELinux 仍可以阻止读取。这正是很多“权限明明是 755,为什么还是 Permission denied”问题的根源。
三种运行模式决定拒绝是否真正生效
enforcing 是生产环境应保持的正常模式。策略命中的拒绝会真正阻止访问,同时写入审计日志。
permissive 仍然加载并计算 SELinux 策略,也会记录本应发生的拒绝,但不会真正阻断操作,因此很适合短时间定位问题。它不是“关闭 SELinux”,而是把策略从强制执行切换为只记录。
disabled 则完全停用 SELinux。系统不会进行策略判定,文件标签也可能因长期停用而失去维护价值。故障处理中直接禁用 SELinux,往往只是绕过问题而没有修复问题。
可以先检查当前状态以及典型安全上下文:
getenforce
id -Z
ls -Zd /var/www/html
预期输出
Enforcing
<SELINUX_USER>:<ROLE>:<PROCESS_TYPE>:<LEVEL>
<SELINUX_USER>:object_r:<FILE_TYPE>:<LEVEL> /var/www/html
实际用户、角色、类型和级别会因发行版、账号及策略而不同;关键是先确认第一行的运行模式,再关注后两行中表示进程或对象用途的类型字段。
安全上下文里最重要的是类型
常见安全上下文形态为 user:role:type:level。对日常服务器排障来说,最需要关注的是第三段 type。
进程会拥有类似 httpd_t、sshd_t 的进程类型,文件和目录则可能具有 httpd_sys_content_t、ssh_home_t 等对象类型。SELinux 策略描述的是“某种进程类型能否对某种对象类型执行某种动作”,而不是简单比较用户名是否相同。
因此,分析一次拒绝时可以把问题压缩成三个核心元素:谁在访问、访问什么、执行什么动作。对应到 SELinux 中,就是源类型、目标类型和权限动作。
如何区分普通权限问题与 SELinux 拒绝
如果访问失败,先检查传统权限和身份,再检查 SELinux,而不是直接修改策略。一个实用顺序是:确认进程实际用户,检查目标文件的属主和 rwx 权限,再查看安全上下文,最后查审计日志是否出现 AVC 拒绝。
当普通权限明显不允许访问时,应先修复普通权限;当 DAC 已经允许,而审计日志中出现对应的 avc: denied,才说明 SELinux 是当前阻断点。
真正需要掌握的不是“怎么关掉 SELinux”,而是读懂它的判定模型:传统权限负责第一层访问控制,SELinux 根据进程类型、目标类型和动作进行第二层限制。只要这套模型清楚,后续看到 AVC 日志时就能快速判断拒绝发生在哪里。