
网络与系统安全 / 系统课时
用 PAM 强化口令与锁定策略
用 PAM 强化口令与锁定策略
本节把口令复杂度、失败锁定和历史限制落到 PAM 配置,并给出可回退的验证顺序。完成后,你能在不直接暴露远程运维入口的前提下,提高弱口令与撞库攻击成本,同时避免因参数过严把正常管理员锁在系统外。
学习目标
- 理解
pam_pwquality、pam_pwhistory与pam_faillock分别解决什么问题 - 配置复杂度、历史口令和失败锁定参数,并检查 PAM 模块是否已接入
- 用测试账号验证策略,同时保留安全回退通道,避免误伤运维登录
先确认 PAM 链路与回退手段
PAM 不是单个“口令配置文件”,而是一条认证模块链。修改前至少保留一个已登录的管理员会话,并准备控制台、云厂商 VNC 或其他不依赖 SSH 的救援入口。远程服务器上不要修改后立刻退出当前会话。
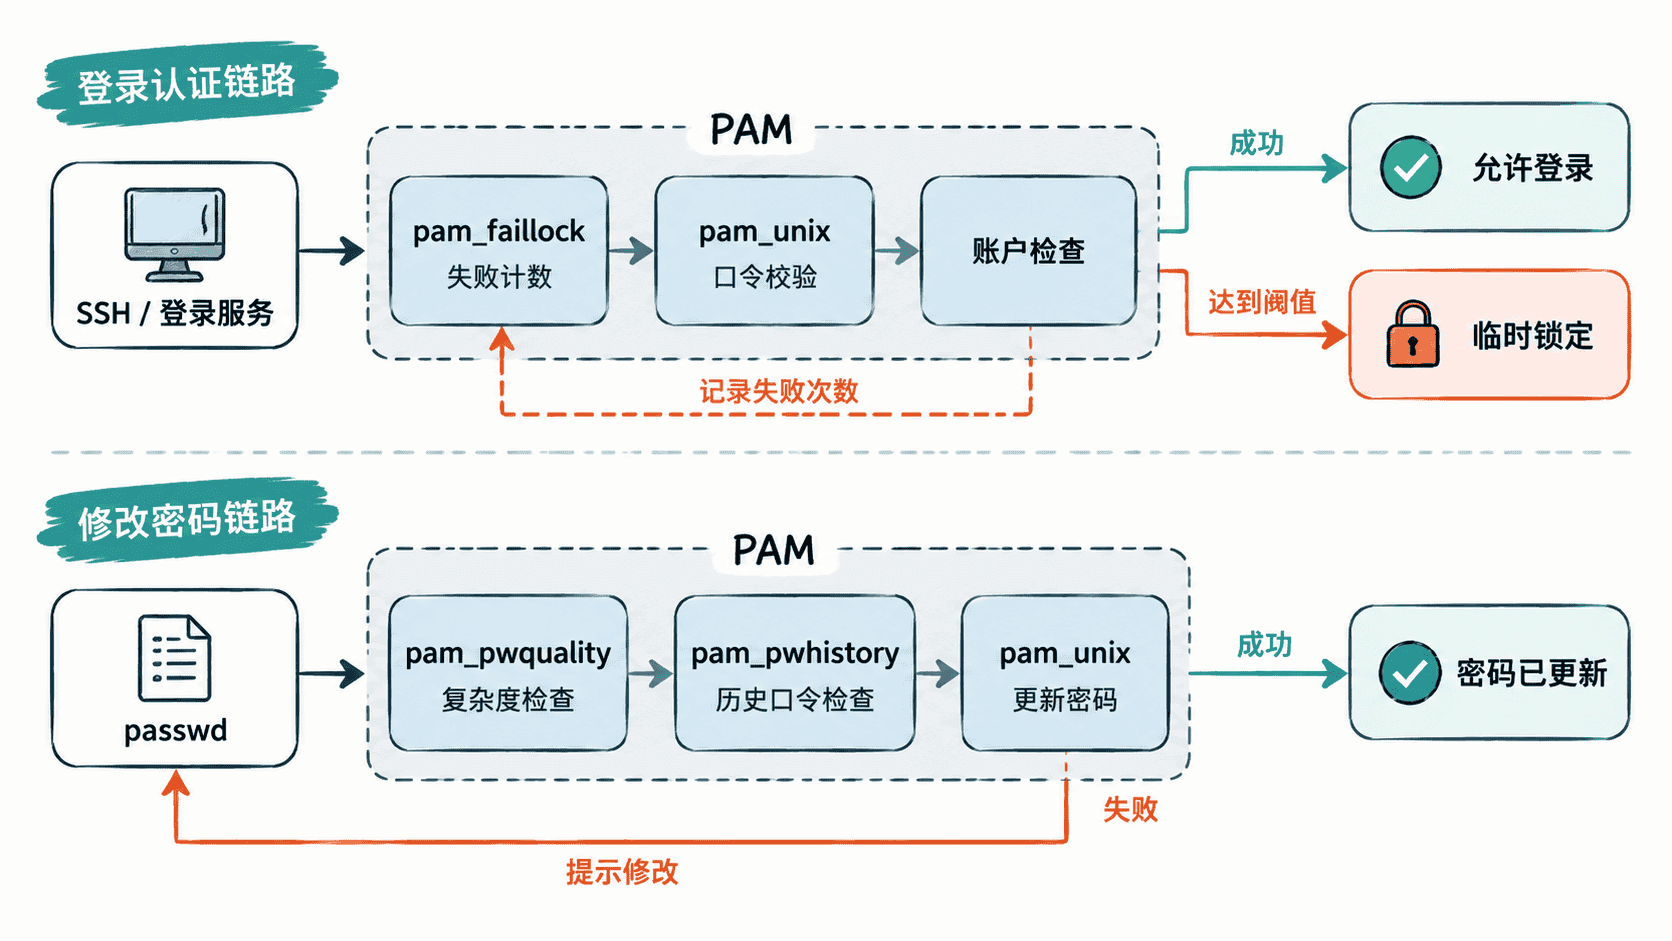
先确认系统已安装相关模块,并检查当前 PAM 栈是否引用它们。下面命令不会修改系统。
set -e
for module in pam_pwquality.so pam_pwhistory.so pam_faillock.so; do
  echo "== $module =="
  grep -R "$module" /etc/pam.d 2>/dev/null | head -n 5 || true
done
预期结果
== pam_pwquality.so ==
<PAM_FILE>:password ... pam_pwquality.so ...
== pam_pwhistory.so ==
<PAM_FILE>:password ... pam_pwhistory.so ...
== pam_faillock.so ==
<PAM_FILE>:auth ... pam_faillock.so ...
文件名和控制字段会因发行版不同而变化。如果某个模块完全没有输出,应先通过发行版提供的 PAM 管理方式启用模块;不要照抄其他发行版的 system-auth、common-auth 等文件。
配置口令复杂度与历史限制
复杂度策略建议放在 /etc/security/pwquality.conf,这样比把大量参数散落在 PAM 行里更容易审计。下面示例要求至少 12 个字符、至少 3 类字符,并限制连续重复字符。
# /etc/security/pwquality.conf
minlen = 12
minclass = 3
difok = 4
maxrepeat = 3
retry = 3
历史口令由 pam_pwhistory 控制。下面示例禁止复用最近 5 个口令,并让 root 修改自己的口令时也受历史限制。
# /etc/security/pwhistory.conf
remember = 5
enforce_for_root
配置文件只定义参数,真正生效还要求密码 PAM 栈里存在 pam_pwquality.so 和 pam_pwhistory.so。如果系统通过 authselect、pam-auth-update 或厂商模板生成 PAM 文件,应使用对应工具维护,不要直接编辑会被重新生成的文件。
配置失败锁定
pam_faillock 用于限制连续认证失败。一个偏保守的起点是:15 分钟窗口内失败 5 次,锁定 15 分钟。生产环境应结合跳板机、MFA、监控告警和运维人数调整,阈值过低会放大拒绝服务风险。
# /etc/security/faillock.conf
deny = 5
fail_interval = 900
unlock_time = 900
在 RHEL、Rocky Linux、AlmaLinux 8/9 一类使用 authselect 的系统中,可先检查当前配置,再启用官方的 faillock 功能,而不是手工改生成文件。
sudo authselect current
sudo authselect enable-feature with-faillock
sudo authselect apply-changes
预期结果
Profile ID: <PROFILE>
Enabled features:
- with-faillock
不同系统的 current 输出还会包含其他功能项;关键是最终能看到 with-faillock,并且 apply-changes 没有报错。
验证配置而不锁死管理员
先验证静态配置,再用专门测试账号做失败登录。不要直接拿唯一的 sudo 管理员账号连续输错密码。
grep -E '^(minlen|minclass|difok|maxrepeat|retry)[[:space:]]*=' /etc/security/pwquality.conf
grep -E '^(remember)[[:space:]]*=' /etc/security/pwhistory.conf
grep -E '^(deny|fail_interval|unlock_time)[[:space:]]*=' /etc/security/faillock.conf
预期输出
minlen = 12
minclass = 3
difok = 4
maxrepeat = 3
retry = 3
remember = 5
deny = 5
fail_interval = 900
unlock_time = 900
随后让测试账号故意失败若干次,再查看计数。测试结束后应清零,避免把测试状态遗留到生产。
sudo faillock --user testuser
sudo faillock --user testuser --reset
sudo faillock --user testuser
预期结果
testuser:
When                Type  Source                                           Valid
<TIME>              <TYPE> <SOURCE>                                         V

testuser:
第一次查询应能看到失败记录,重置后再次查询应为空或只显示表头。若策略没有触发,应回头检查对应登录服务是否真的经过 PAM,以及 pam_faillock.so 是否处在正确的 auth 和 account 链路中。
口令复杂度解决“新密码太弱”,历史限制解决“反复复用旧密码”,失败锁定解决“在线暴力尝试”。三者职责不同,应组合使用,而不是只把某一个数值调得极端。