
容器与云原生 / 系统课时
使用 VirtualService 与 DestinationRule
使用 VirtualService 与 DestinationRule
VirtualService 与 DestinationRule 经常成对出现,但职责并不重叠:前者决定请求如何匹配和转发,后者定义目标服务的子集与连接策略。本课用一个可运行的 reviews 服务把两者串起来,并验证请求确实进入指定的 v1 子集。
学习目标
- 说明 VirtualService 与 DestinationRule 在路由链路中的职责边界
- 使用 subset 把 VirtualService 的路由目标绑定到特定版本
- 通过真实请求验证路由结果,并识别常见的 host 与 subset 配置错误
两个资源分别控制什么
VirtualService 关注“请求怎么走”:它可以按 Host、URI、Header 等条件匹配请求,再选择目标服务、子集和权重。DestinationRule 关注“目标服务有哪些可选版本,以及如何访问这些目标”:它定义 subset 标签选择器,还可以承载负载均衡、连接池、异常检测和 TLS 等流量策略。
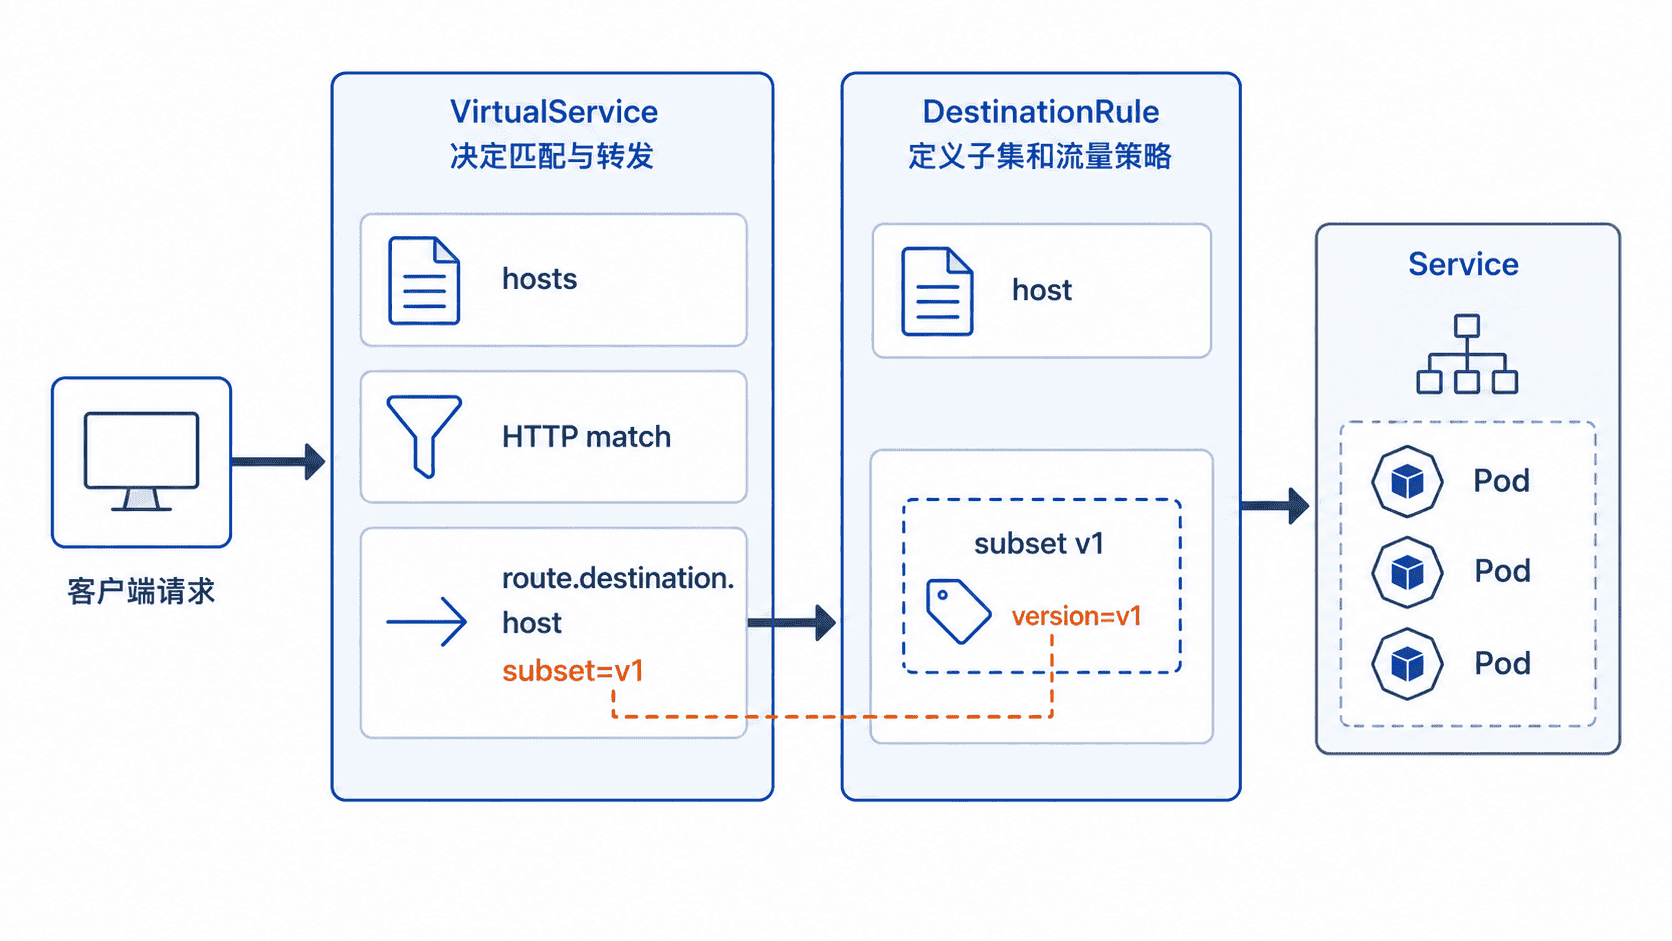
两者真正的连接点是 host 与 subset。VirtualService 的 destination.host 指向目标服务,destination.subset 引用该服务对应 DestinationRule 中定义的 subset 名称;DestinationRule 再根据 subset 的标签条件筛选工作负载。DestinationRule 不会因为定义了 subset 就主动把请求切到某个版本,必须由 VirtualService 等路由配置明确引用。
建立一个最小可运行路由
为了让验证结果有意义,示例同时部署 v1 和 v2 两个版本,并让同一个 Service 选中它们。VirtualService 将全部请求固定路由到 v1,因此即使 v2 也是健康端点,请求仍应只返回 reviews-v1。示例假设集群已经安装 Istio,并使用默认 sidecar 自动注入方式。将下面内容保存为 route.yaml。
apiVersion: v1
kind: Namespace
metadata:
  name: shop
  labels:
    istio-injection: enabled
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: reviews-v1
  namespace: shop
spec:
  replicas: 1
  selector:
    matchLabels:
      app: reviews
      version: v1
  template:
    metadata:
      labels:
        app: reviews
        version: v1
    spec:
      containers:
        - name: app
          image: hashicorp/http-echo:1.0
          args: ["-listen=:5678", "-text=reviews-v1"]
          ports:
            - containerPort: 5678
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: reviews-v2
  namespace: shop
spec:
  replicas: 1
  selector:
    matchLabels:
      app: reviews
      version: v2
  template:
    metadata:
      labels:
        app: reviews
        version: v2
    spec:
      containers:
        - name: app
          image: hashicorp/http-echo:1.0
          args: ["-listen=:5678", "-text=reviews-v2"]
          ports:
            - containerPort: 5678
---
apiVersion: v1
kind: Service
metadata:
  name: reviews
  namespace: shop
spec:
  selector:
    app: reviews
  ports:
    - port: 80
      targetPort: 5678
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: client
  namespace: shop
spec:
  replicas: 1
  selector:
    matchLabels:
      app: client
  template:
    metadata:
      labels:
        app: client
    spec:
      containers:
        - name: client
          image: curlimages/curl:8.12.1
          command: ["sh", "-c", "sleep infinity"]
---
apiVersion: networking.istio.io/v1
kind: DestinationRule
metadata:
  name: reviews-policy
  namespace: shop
spec:
  host: reviews.shop.svc.cluster.local
  subsets:
    - name: v1
      labels:
        version: v1
    - name: v2
      labels:
        version: v2
---
apiVersion: networking.istio.io/v1
kind: VirtualService
metadata:
  name: reviews-route
  namespace: shop
spec:
  hosts:
    - reviews.shop.svc.cluster.local
  http:
    - route:
        - destination:
            host: reviews.shop.svc.cluster.local
            subset: v1
这里的 Service 同时覆盖 v1、v2,DestinationRule 再用 version 标签把端点划分为两个 subset,而 VirtualService 明确选择 v1。应用配置并等待三个 Deployment 可用:
kubectl apply -f route.yaml
kubectl -n shop wait --for=condition=available deployment/reviews-v1 deployment/reviews-v2 deployment/client --timeout=120s
预期结果:首次创建时会看到资源被创建,并在最后看到三个 Deployment 满足可用条件;重复执行时部分资源可能显示 unchanged 或 configured。
namespace/shop created
deployment.apps/reviews-v1 created
deployment.apps/reviews-v2 created
service/reviews created
deployment.apps/client created
destinationrule.networking.istio.io/reviews-policy created
virtualservice.networking.istio.io/reviews-route created
deployment.apps/reviews-v1 condition met
deployment.apps/reviews-v2 condition met
deployment.apps/client condition met
实际输出顺序和资源状态可能不同,但命令不应出现配置校验错误或等待超时。
发起请求验证子集选择
客户端位于启用自动注入的命名空间中,因此请求会经过客户端 sidecar,并执行控制面下发的 VirtualService 与 DestinationRule 配置。下面连续请求五次;即使 Service 后面同时存在 v1 与 v2 端点,结果仍应全部来自 v1。
CLIENT_POD=$(kubectl -n shop get pod -l app=client -o jsonpath='{.items[0].metadata.name}')
kubectl -n shop exec "$CLIENT_POD" -c client -- sh -c 'for i in 1 2 3 4 5; do curl -s http://reviews/; echo; done'
预期输出:
reviews-v1
reviews-v1
reviews-v1
reviews-v1
reviews-v1
这条链路可以按 VirtualService destination → DestinationRule subset → workload labels 理解:VirtualService 选择 reviews.shop.svc.cluster.local 的 v1,DestinationRule 将 v1 映射到 version: v1,最终只有带有对应标签的工作负载成为该路由的候选端点。
处理最常见的配置边界
最常见的错误是只定义 subset,却没有让 VirtualService 引用它。此时 DestinationRule 不会自动改变流量分配。另一类错误是 VirtualService 写了 subset: v1,但对应 DestinationRule 没有名为 v1 的 subset;代理无法得到预期的版本目标时,请求可能返回 503,因此需要继续检查代理实际接收到的配置。
还要特别检查 host。Istio 配置中的短主机名会结合资源所在命名空间解析,跨命名空间配置时很容易让看似相同的名称实际指向不同服务。为了减少歧义,跨命名空间或生产配置通常优先使用完整服务 DNS 名称,并让 VirtualService 的目标 host 与 DestinationRule 的 host 指向同一个服务。
如果验证结果异常,应先确认发起请求的客户端 Pod 已注入 Istio sidecar,再检查 VirtualService 与 DestinationRule 是否已被控制面接受,以及 host、subset 名称和工作负载 version 标签是否逐层一致。抓住 host → subset → workload labels 这条链,就能快速收敛基础版本路由的配置与排查范围。