
容器与云原生 / 系统课时
实施定向灰度发布
实施定向灰度发布
定向灰度要解决的是“哪些请求可以先看到候选版本”,而不是“随机给多少请求”。本节用受信任 Header 作为发布轨道,把命中的流量稳定导向 v2,其余请求继续走 v1,并说明规则顺序、验证方法和防滥用边界。
学习目标
- 使用
VirtualService按 Header 等请求属性匹配流量,并把命中请求定向到候选 subset。 - 理解同一 match 内的 AND、多个 match 条目的 OR,以及多条 HTTP 路由的顺序匹配关系。
- 设计默认回退与信任边界,避免客户端伪造灰度标记导致流量治理失控。
先选可控且稳定的匹配信号
定向灰度最适合使用能稳定代表“发布人群”的属性,例如入口网关根据已认证身份写入的 x-release-track: canary。不要直接把用户可以任意伪造的 Header 当成权限凭据;流量路由只决定请求去哪里,不能替代认证与授权。
Istio 的 HTTP 匹配可以使用 Header、URI、Method、Query 参数等属性。Header 名称应使用小写形式,值可做 exact、prefix 或 RE2 正则匹配;同一个 match 对象中的多个条件同时满足才算命中,而同一规则列出的多个 match 对象之间是 OR。
配置候选人群优先路由
下面假设 reviews Service 已有 version: v1 与 version: v2 两组 Pod。第一条 HTTP 规则只匹配 x-release-track: canary 并发送到 v2;第二条没有 match,是所有未命中请求的默认回退,因此必须放在后面。
kubectl apply -n default -f - <<'EOF'
apiVersion: networking.istio.io/v1
kind: DestinationRule
metadata:
  name: reviews
spec:
  host: reviews.default.svc.cluster.local
  subsets:
  - name: v1
    labels:
      version: v1
  - name: v2
    labels:
      version: v2
---
apiVersion: networking.istio.io/v1
kind: VirtualService
metadata:
  name: reviews
spec:
  hosts:
  - reviews.default.svc.cluster.local
  http:
  - name: canary-users
    match:
    - headers:
        x-release-track:
          exact: canary
    route:
    - destination:
        host: reviews.default.svc.cluster.local
        subset: v2
  - name: default-stable
    route:
    - destination:
        host: reviews.default.svc.cluster.local
        subset: v1
EOF

kubectl get virtualservice reviews -n default -o jsonpath='{range .spec.http[*]}{.name}{"\n"}{end}'
预期输出
destinationrule.networking.istio.io/reviews created
virtualservice.networking.istio.io/reviews created
canary-users
default-stable
资源已存在时,前两行可能显示 configured 或 unchanged。真正需要确认的是规则顺序:canary-users 在前,default-stable 在后;如果把无条件规则放在第一条,后面的定向规则就没有机会接管这些请求。
看懂匹配与回退的执行顺序
对于一次 HTTP 请求,Envoy 会按 VirtualService.spec.http 的顺序检查路由。请求带有 x-release-track: canary 时,第一条规则命中并直接选择 v2;没有该 Header 或值不等于 canary 时,继续向下检查,最终由无条件规则送到 v1。Istio 的虚拟服务规则按顺序求值,这也是默认路由必须放在最后的原因。
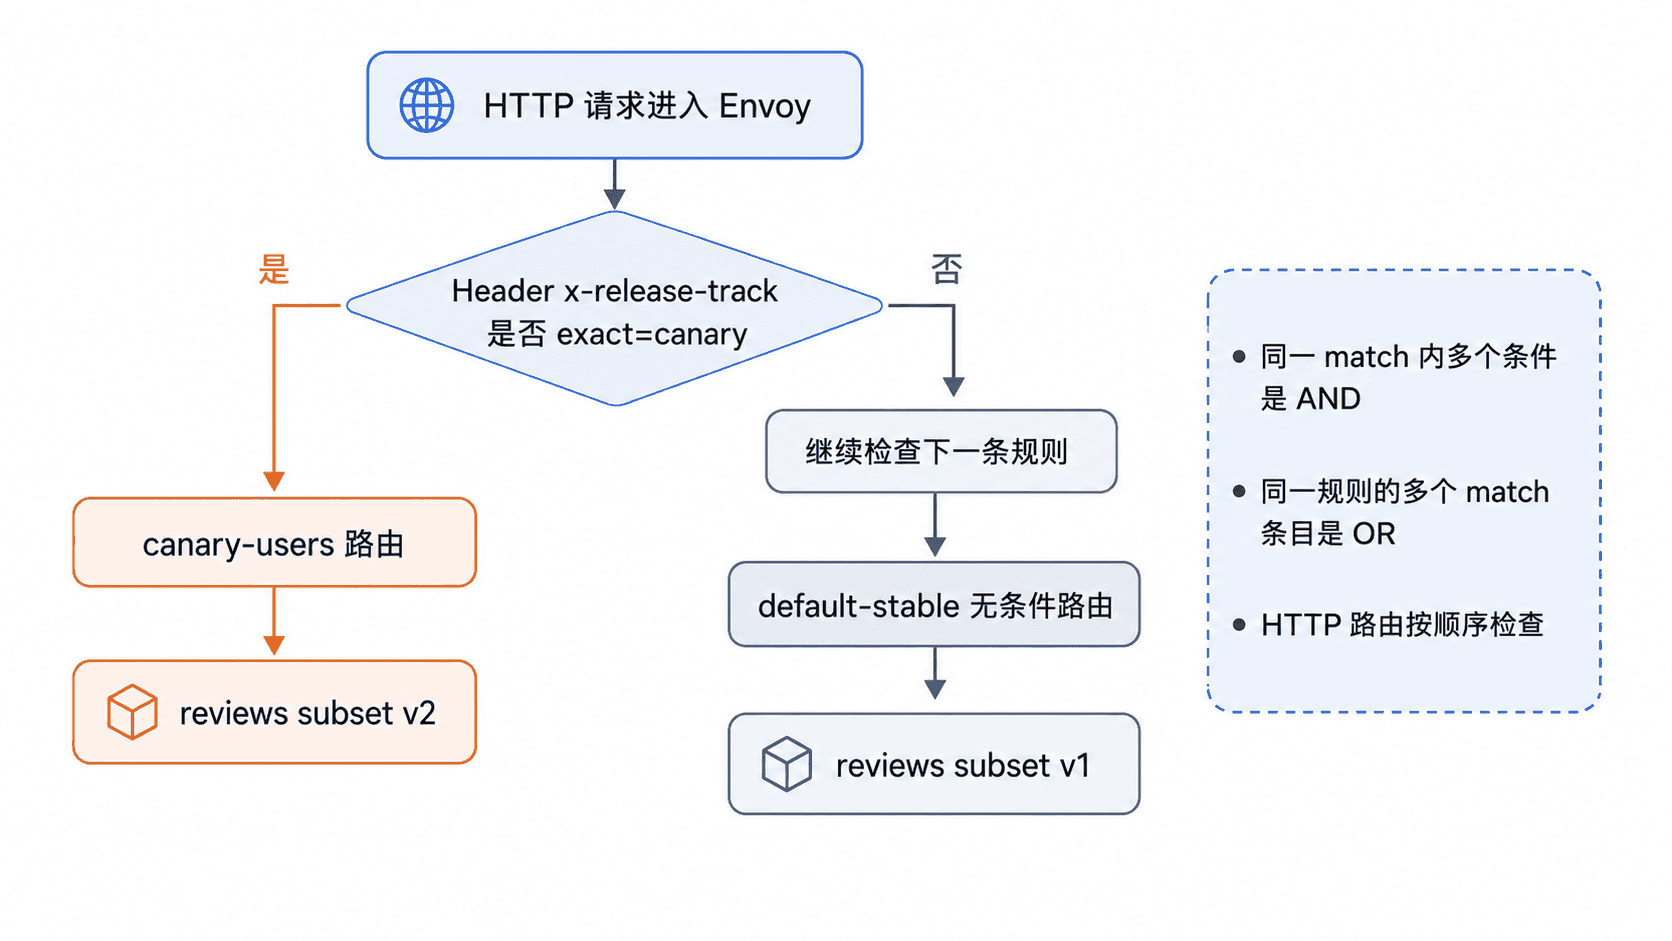
如果还要限定路径,可以把 uri.prefix 与 Header 放进同一个 match 对象,表示两者都必须满足;如果要让两个不同人群任意一个命中,则为同一规则增加两个 match 对象。不要为了“看起来灵活”过早使用宽泛正则,否则测试与审计成本都会上升。
用成对请求验证定向结果
假设实验服务的 /version 返回当前版本字符串。在已进入网格、能够访问 reviews 的客户端环境执行两次请求:第一条带灰度 Header,第二条不带。两条请求使用同一目标,唯一差异就是灰度标记,因此可以直接证明匹配与默认回退是否按预期生效。
printf 'canary: '
curl -fsS -H 'x-release-track: canary' http://reviews.default.svc.cluster.local/version
printf '\ndefault: '
curl -fsS http://reviews.default.svc.cluster.local/version
printf '\n'
预期输出
canary: v2
default: v1
如果带 Header 的请求仍然进入 v1,依次检查 Header 是否真的到达 Envoy、名称和值是否与规则完全一致、v2 subset 是否存在健康端点,以及调用方代理是否已经收到最新路由。若两类请求都进入 v2,优先检查是否存在更靠前的宽泛规则覆盖了预期逻辑。
把灰度标记放在可信边界内
生产环境中,推荐让认证后的入口网关或受控中间层决定谁属于灰度人群,并覆盖或删除来自外部客户端的同名 Header。这样“用户身份”与“发布轨道”之间有明确责任边界,应用内部服务只消费已经归一化的发布标记。
回退时不必改动调用方。只要删除定向规则,或把该规则目的地暂时改回 v1,并重新应用配置,未改代码的客户端就会重新进入稳定版本。定向灰度适合内部员工、特定租户或测试账号先行验证,但前提是匹配信号可控、规则有默认回退,并且每次变更都用一组命中与未命中请求同时验收。