
容器与云原生 / 系统课时
检查代理实际生效配置
检查代理实际生效配置
Istio 资源表达的是控制面的期望状态,真正处理请求的是 Envoy 已接收并加载的配置。本课把 listener、route、cluster 和 endpoint 当作同一条请求路径上的数据面证据,用一个具体服务逐层核对规则是否真正落到目标代理。
学习目标
- 使用
istioctl proxy-config定向检查指定代理的四类关键配置。 - 根据端口、Host、服务 FQDN、subset 和 endpoint 串起声明式资源与 Envoy 对象。
- 通过副本差异区分配置未下发、对象缺失和端点异常。
先固定代理和请求坐标
proxy-config 查询的是某一个 Envoy 实例。如果一开始选错 Pod,后续看到的配置即使完全正常,也不能解释真实故障。先确认承载异常请求的 Pod,并记录入口端口、请求 Host、目标服务以及预期 subset,之后所有检查都围绕这组坐标进行。
对 HTTP 流量来说,listener 回答“这个代理是否接收相关端口的流量”,route 回答“这个 Host 和匹配条件会被送到哪个上游”,cluster 表示逻辑上游是否存在,endpoint 则表示该 cluster 当前有哪些可用实例。
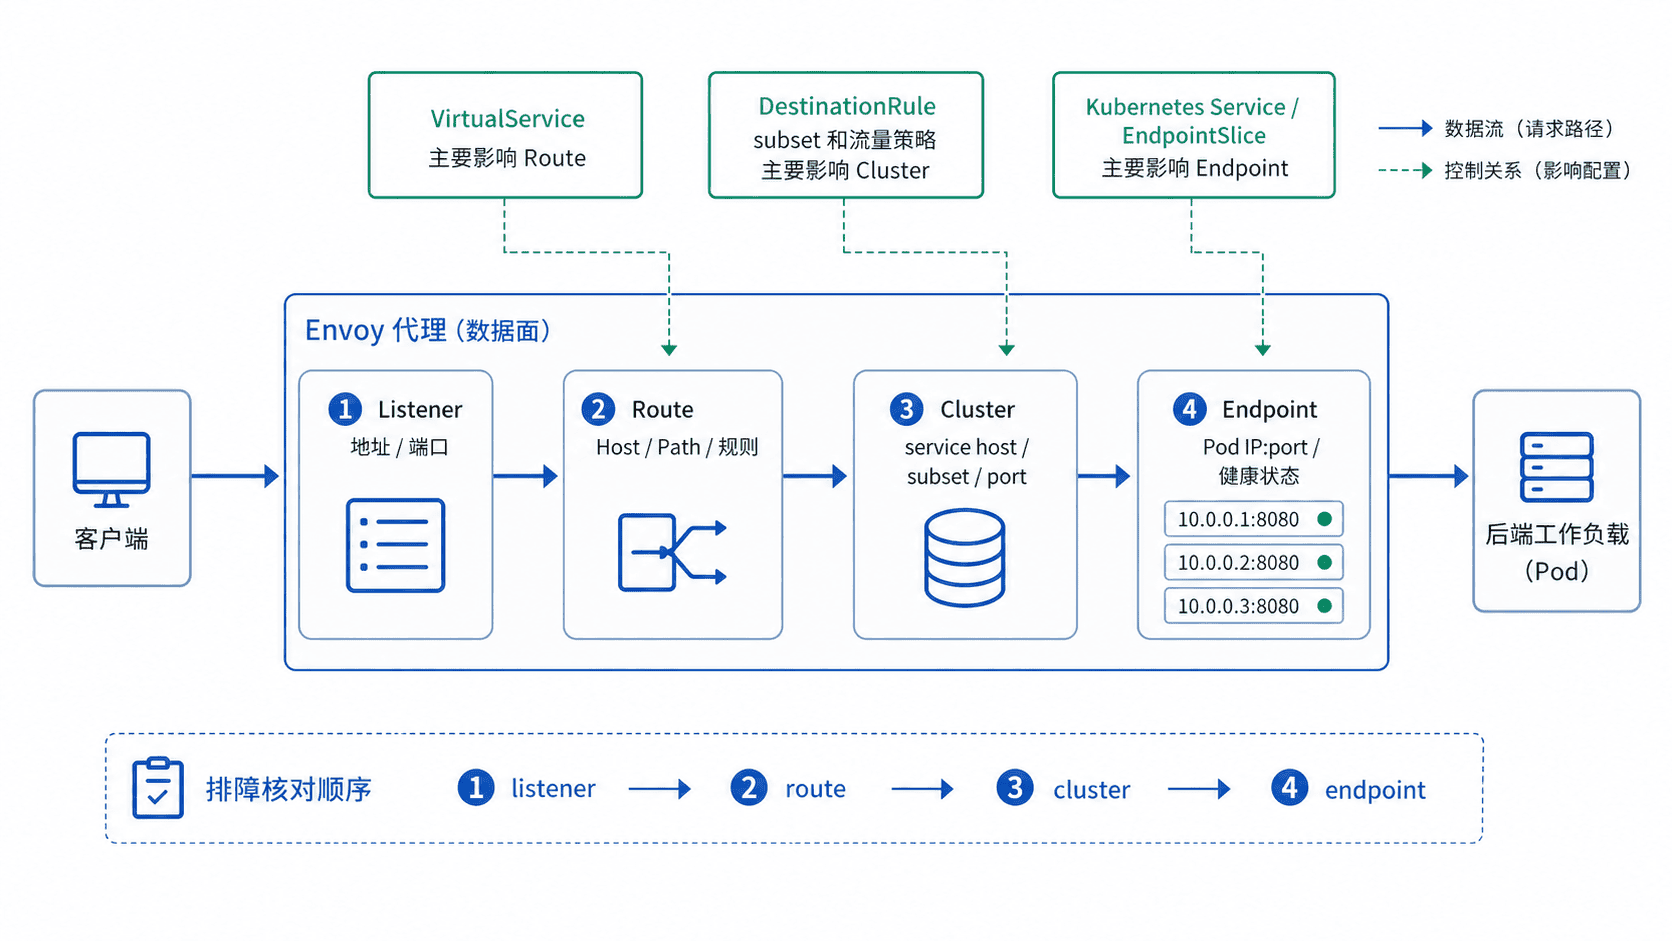
关键不是机械浏览四张完整列表,而是用同一组请求坐标建立对应关系。下面以 reviews.default.svc.cluster.local、端口 9080、subset v2 为主线;如果路由确实指向 v2,那么应能看到对应的 cluster,并在该 cluster 下找到 endpoint。
围绕一个服务建立生效配置快照
下面的主示例只读取同一个代理的配置,不会修改数据面。listener 按端口过滤;route 只搜索目标 cluster;cluster 直接按服务、端口和 subset 过滤;endpoint 再按完整 cluster 名称过滤,从而避免把无关对象混进证据链。
POD="<PROXY_POD>"
NS="<NAMESPACE>"
SERVICE="reviews.default.svc.cluster.local"
PORT="9080"
SUBSET="v2"
CLUSTER="outbound|${PORT}|${SUBSET}|${SERVICE}"

printf '[listener]\n'
istioctl proxy-config listeners "$POD" -n "$NS" --port "$PORT"

printf '\n[route]\n'
istioctl proxy-config routes "$POD" -n "$NS" --name "$PORT" -o json | grep -nF "$CLUSTER"

printf '\n[cluster]\n'
istioctl proxy-config clusters "$POD" -n "$NS" --fqdn "$SERVICE" --port "$PORT" --subset "$SUBSET"

printf '\n[endpoint]\n'
istioctl proxy-config endpoints "$POD" -n "$NS" --cluster "$CLUSTER"
预期输出
[listener]
<IP> ... 9080 ...

[route]
<LINE>: ... "cluster": "outbound|9080|v2|reviews.default.svc.cluster.local" ...

[cluster]
reviews.default.svc.cluster.local ... 9080 ... v2 ... outbound ...

[endpoint]
<IP>:<PORT> ... outbound|9080|v2|reviews.default.svc.cluster.local这里展示的是四次查询应出现的关键匹配内容,不是固定列格式。不同 Istio 版本的摘要列名和 route JSON 展示细节可能不同,<IP>、<PORT>、<LINE> 等实际值也取决于环境。验证重点是:9080 对应的监听路径存在,route 中确实引用 v2 cluster,cluster 能被服务与 subset 条件筛出,并且 endpoint 列表不是空的。
从缺失对象反查配置来源
查看生效配置时,不要把每一个 Envoy 对象简单等同于某一份 Istio YAML。Istiod 会把服务发现、流量规则和可见性等信息合并后生成 xDS。更有效的排查方式,是看证据链在哪一层断开。
| 数据面证据 | 重点核对 | 常见关联资源或状态 |
|---|---|---|
| listener | 地址、端口、协议 | Sidecar、Gateway、流量捕获范围 |
| route | Host、Path、Header、目标 cluster | VirtualService、Gateway |
| cluster | 服务 FQDN、端口、subset | DestinationRule、服务发现 |
| endpoint | 实例地址、健康状态、所属 cluster | Service、EndpointSlice、端点状态 |
如果 VirtualService 明确把流量发送到 subset: v2,但当前代理没有对应 cluster,应优先检查 DestinationRule 的 subset、资源可见性和配置同步;如果 cluster 已存在而 endpoint 为空,则应转向 Service 选择器、EndpointSlice、端口映射或端点健康状态,而不是继续修改路由匹配条件。
YAML 中存在某条规则,也不意味着所有 Sidecar 都应该拥有它。工作负载可见性、Sidecar 作用域、Gateway 绑定关系等都会让不同代理得到不同配置,因此“某个代理没有对象”必须结合它本来是否应该接收该对象来判断。
用副本差异确认是否一致
当故障表现为“同一个服务只有部分请求失败”时,比较正常 Pod 与异常 Pod 的实际配置比反复阅读声明式 YAML 更有价值。若两者的 listener、route 或 cluster 明显不同,问题就已经从业务请求缩小到数据面配置不一致。
检查代理实际生效配置的核心,是把“规则应该生效”转化为“这个 Envoy 此刻确实拥有对应 listener、route、cluster 和 endpoint”的可验证事实。证据链完整时才能确认配置真正落地;链路在哪一层断开,就从那一层对应的 Istio 或 Kubernetes 状态开始回查。