
容器与云原生 / 系统课时
设计流量策略变更门禁
设计流量策略变更门禁
生产流量策略真正危险的不是 YAML 能否提交,而是错误配置被一次性放大到全部请求。本课把一次 Istio 变更拆成配置校验、预发布验证、渐进放量和可执行回滚四道门,让每一步都有明确的放行条件。
学习目标
- 为 VirtualService、DestinationRule 等流量策略建立提交前校验门禁
- 设计预发布验证与小范围生产放量顺序
- 把错误率、延迟和配置同步状态写成可执行的回滚条件
门禁保护的是影响面
语法正确只说明资源能被解析,不代表路由目标存在、subset 标签能命中端点,也不代表重试、超时或权重变更对业务安全。生产门禁应同时回答三个问题:候选配置是否自洽、是否能在目标环境正常工作、异常出现时能否在扩大影响前停止。
因此不要把“审批通过”当作最后一道门。更稳妥的顺序是先让机器阻断确定性错误,再在预发布环境验证真实请求,随后只扩大一个可控范围,最后依据预先定义的指标继续、暂停或回滚。
把一次变更拆成四道门
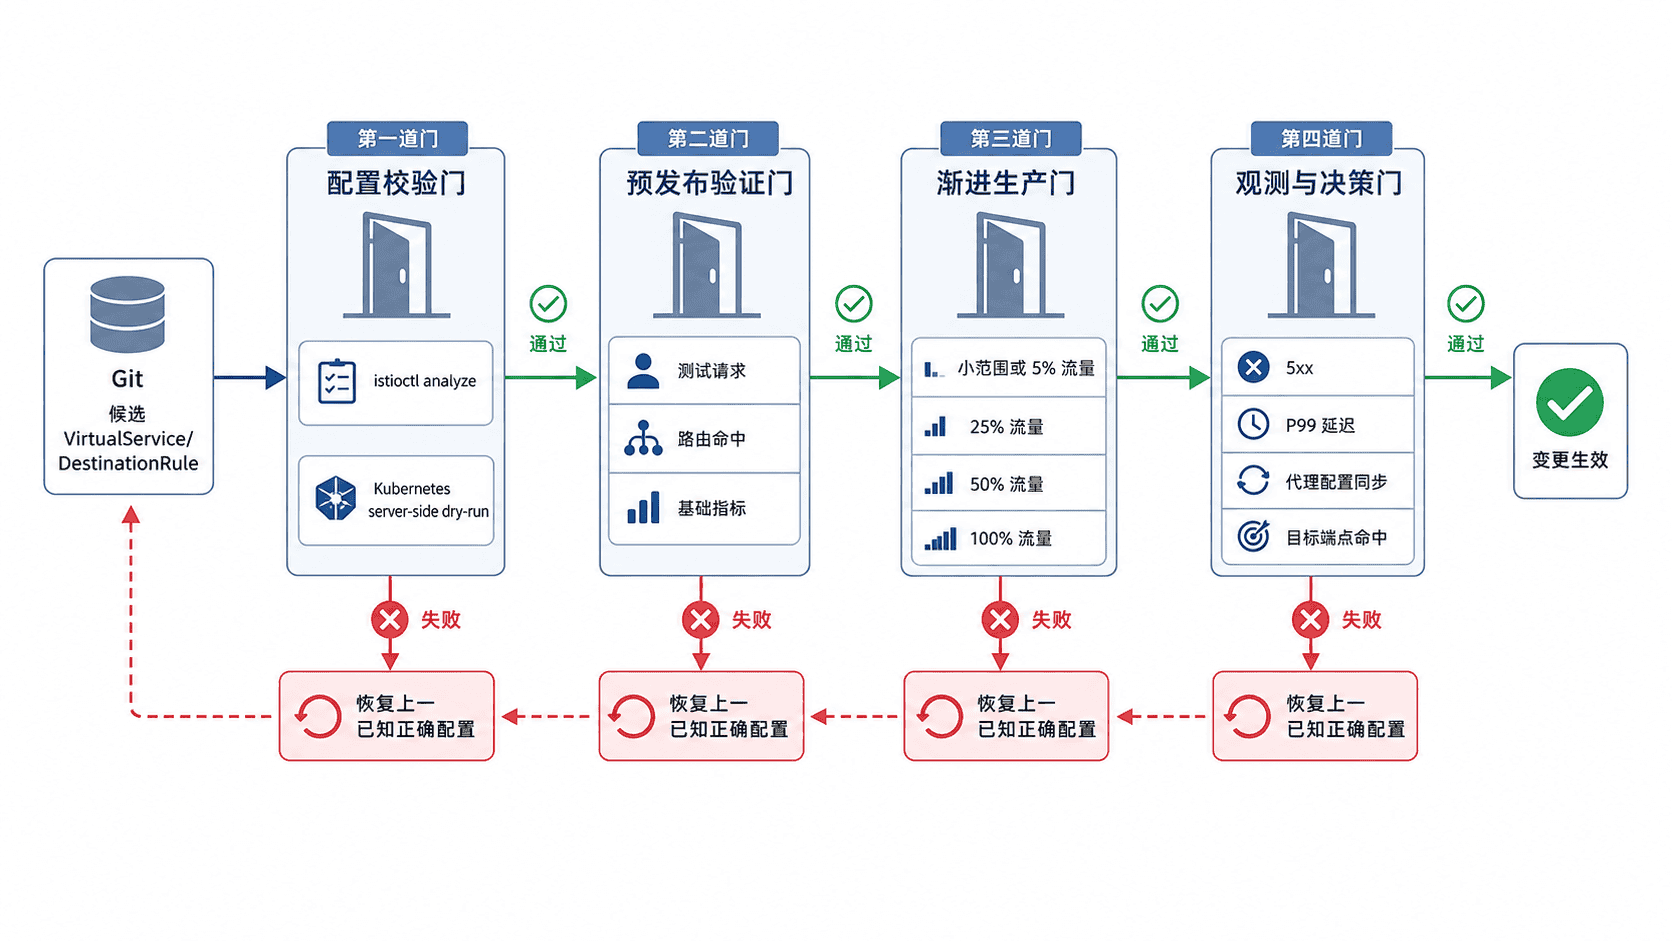
四道门的职责不要混在一起。配置校验负责发现结构和语义问题;预发布验证负责证明请求真的按预期流动;渐进门负责控制故障半径;观测门则依据事先约定的阈值决定继续、暂停或回滚,避免故障发生后再临时讨论标准。
用候选配置跑提交前校验
下面以 shop 命名空间的 reviews 服务为主示例。候选配置先定义 stable 与 canary 两个 subset,再把 5% 请求送到 v2。前提是 Service 已存在,并且后端 Pod 分别带有 version: v1 与 version: v2 标签。
apiVersion: networking.istio.io/v1
kind: DestinationRule
metadata:
  name: reviews
  namespace: shop
spec:
  host: reviews.shop.svc.cluster.local
  subsets:
    - name: stable
      labels:
        version: v1
    - name: canary
      labels:
        version: v2
---
apiVersion: networking.istio.io/v1
kind: VirtualService
metadata:
  name: reviews
  namespace: shop
spec:
  hosts:
    - reviews.shop.svc.cluster.local
  http:
    - route:
        - destination:
            host: reviews.shop.svc.cluster.local
            subset: stable
          weight: 95
        - destination:
            host: reviews.shop.svc.cluster.local
            subset: canary
          weight: 5
这份配置的生效行为是:匹配到该 VirtualService 的请求按 95:5 分配到两个 subset。提交前先让 istioctl analyze 结合集群现状检查候选文件,并把 Warning 级问题提升为流水线失败;随后使用 API Server 的 server-side dry-run 完成服务端校验,但不持久化资源。
set -euo pipefail

istioctl analyze candidate.yaml --failure-threshold Warning >/dev/null
kubectl apply --server-side --dry-run=server -f candidate.yaml >/dev/null
echo "CONFIG_GATE=PASS"
预期输出:
CONFIG_GATE=PASS如果任一命令返回非零状态,流水线应立即停止。istioctl analyze 能发现一批 Istio 配置问题,但不能证明业务行为正确;server-side dry-run 也不会产生真实流量,因此两项检查通过后仍不能直接全量发布。
预发布验证要验证行为
预发布环境应使用与生产一致的 Istio API、关键策略和代表性依赖,至少验证目标路由能命中 v1/v2、响应码符合预期,并确认没有新增超时或重试放大。测试数据不必复制全部生产数据,但请求形态应覆盖本次变更真正影响的路径。
进入生产后再缩小作用域。权重类变更可以从 1%~5% 起步;基于 Header、用户或租户的规则可以先限定内部请求;超时、重试、熔断等策略则优先只作用于一个低风险服务或路由。每个阶段只扩大一个维度,避免同时改变权重、重试和超时后无法定位回归来源。
回滚条件必须先于发布存在
回滚不是“发现不对再手工改 YAML”,而是提前保存上一份已知正确配置,并为每个放量阶段指定自动或一键触发条件。至少覆盖业务错误率、尾延迟、关键路由命中情况,以及 istioctl proxy-status 反映的配置同步状态。
当任一硬门禁触发时,应立即停止继续放量,恢复上一版本配置,再确认错误率、延迟和路由行为回到基线后重新评估。门禁的价值不在于保证永不出错,而在于把错误限制在最小影响面,并让恢复速度快于故障扩散速度。