
容器与云原生 / 系统课时
理解出站流量控制模式
理解出站流量控制模式
出站控制模式决定 Sidecar 遇到“服务注册表中没有的目标”时如何处理。迁移时不应把 ALLOW_ANY 一次性改成 REGISTRY_ONLY,而应先确认真实外部依赖、登记必要目标,再在小范围收紧并验证,确保异常时能够立即回滚。
学习目标
- 说明
ALLOW_ANY与REGISTRY_ONLY对已注册和未注册目标的处理差异。 - 判断从
ALLOW_ANY切换到REGISTRY_ONLY时最容易受影响的外部依赖。 - 用
ServiceEntry、命名空间级Sidecar和真实请求完成“登记、收紧、验证、回滚”的迁移闭环。
两种模式控制的边界
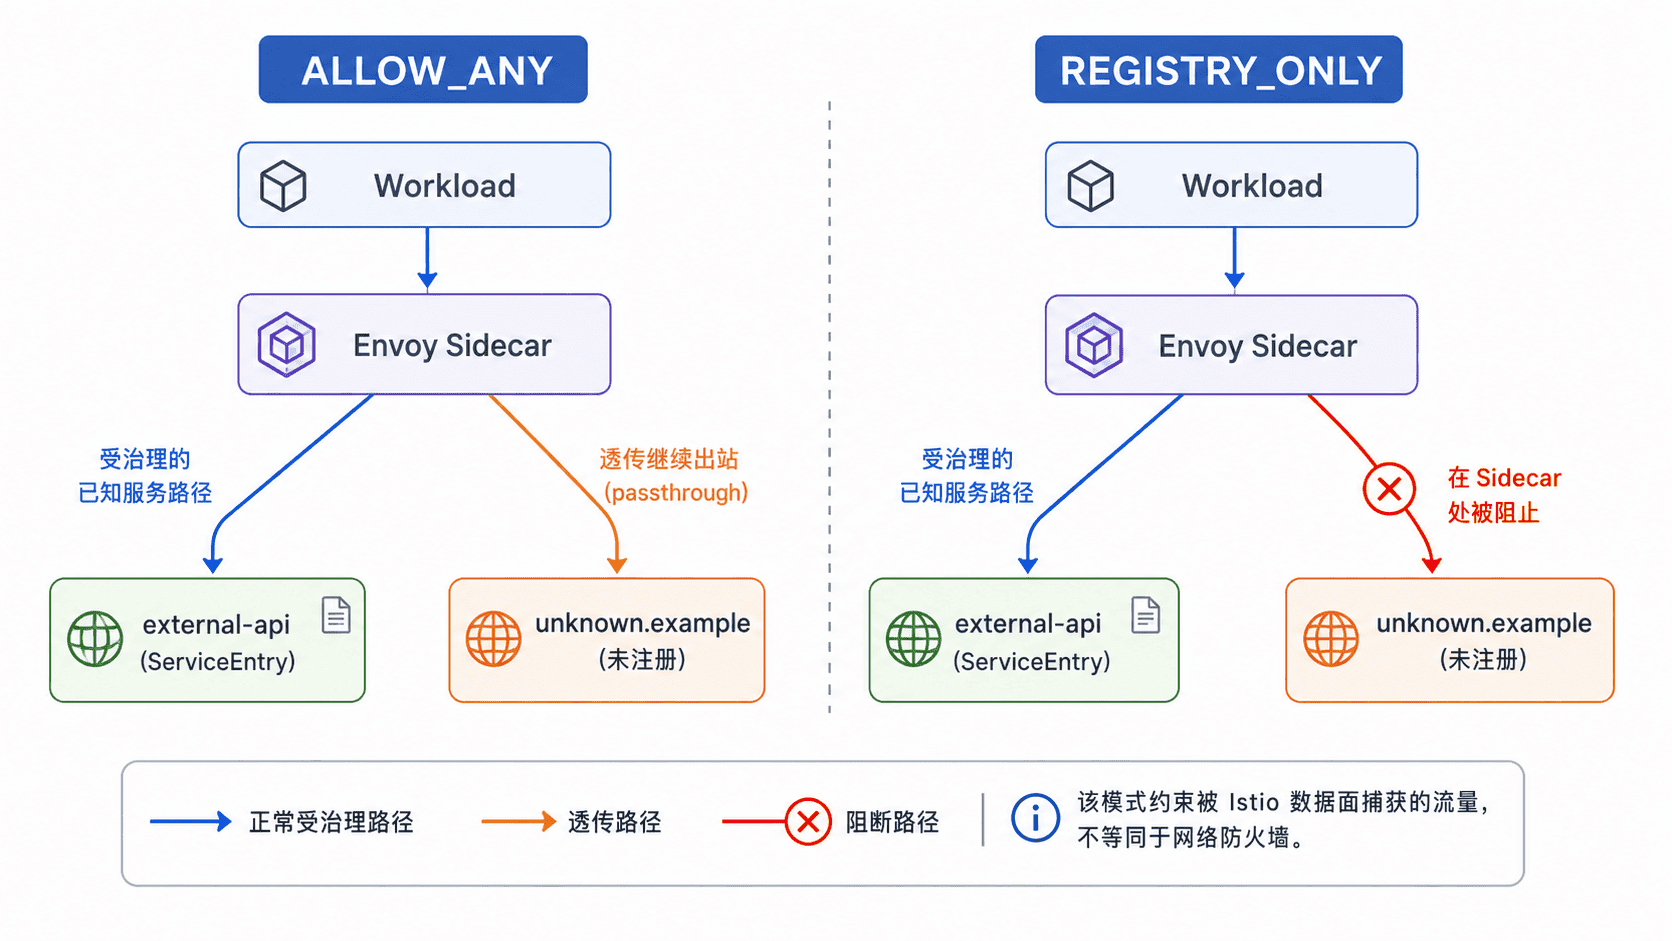
Istio 的服务注册表包含 Kubernetes Service,以及通过 ServiceEntry 等方式登记的服务。调用方 Sidecar 发起出站请求时,会先尝试把目标匹配到这些已知服务。
ALLOW_ANY 允许未匹配到注册表的目标继续以透传方式访问,对历史系统更兼容,但这类未知流量的治理与可观测能力有限。REGISTRY_ONLY 则让 Sidecar 丢弃未知出站流量,目标需要先通过 ServiceEntry 等方式进入服务注册表。
| 访问目标 | ALLOW_ANY | REGISTRY_ONLY |
|---|---|---|
| Kubernetes Service | 按已知服务路由 | 按已知服务路由 |
| 已创建 ServiceEntry 的外部服务 | 可访问并纳入治理 | 可访问并纳入治理 |
| 未登记的外部域名或地址 | 通常透传 | 被数据面阻止 |
| 适合场景 | 兼容优先、迁移初期 | 外部依赖已盘点、治理优先 |
先建立切换前基线
下面用 example.com 模拟必须保留的合作方依赖,用 example.org 模拟尚未登记的未知外部目标。把 <POD> 替换为 payments 命名空间中实际经过 Sidecar 的业务 Pod;如果业务容器不是默认容器,为 kubectl exec 补充 -c <CONTAINER>。本例假设当前继承的有效策略仍是 ALLOW_ANY。
切换前必须同时确认两个目标都能访问。若此时已有失败,应先排查 DNS、代理捕获和基础网络,不要把原有故障带进策略迁移。
登记必要外部依赖
先登记 example.com,再收紧策略,这样可以把“目标是否登记正确”和“未知流量是否被阻断”分开验证。ServiceEntry 中的 MESH_EXTERNAL、DNS、TLS 都是 CRD 的枚举值,必须按原值书写,不能在 YAML 围栏中加入 Markdown 转义反斜杠。
ServiceEntry 只把目标主机、端口和解析方式加入 Istio 服务注册表,不会自动建立 TLS 身份认证,也不会强制流量经过 Egress Gateway。需要额外的 TLS、路由或出口网关治理时,再叠加对应策略。
小范围切换并验证阻断
直接修改 mesh-wide 默认值会同时影响大量工作负载。下面把基线检查、ServiceEntry 登记、命名空间级 REGISTRY_ONLY、验证和回滚合并为一个主示例。脚本会先拒绝覆盖已经存在的 payments/default Sidecar,避免误删原有配置。
set -euo pipefail

NS=payments
POD="<POD>"

if kubectl -n "$NS" get sidecar default >/dev/null 2>&1; then
  echo EXISTING_DEFAULT_SIDECAR
  exit 2
fi

kubectl -n "$NS" exec "$POD" -- curl -fsS -o /dev/null https://example.com/ && echo PARTNER_BASELINE_OK
kubectl -n "$NS" exec "$POD" -- curl -fsS -o /dev/null https://example.org/ && echo UNKNOWN_BASELINE_OK

kubectl apply -f - <<'EOF' >/dev/null
apiVersion: networking.istio.io/v1
kind: ServiceEntry
metadata:
  name: partner-api
  namespace: payments
spec:
  hosts:
  - example.com
  location: MESH_EXTERNAL
  resolution: DNS
  ports:
  - number: 443
    name: https
    protocol: TLS
EOF

echo SERVICE_ENTRY_APPLIED
kubectl -n "$NS" exec "$POD" -- curl -fsS -o /dev/null https://example.com/ && echo PARTNER_REGISTERED_OK

kubectl apply -f - <<'EOF' >/dev/null
apiVersion: networking.istio.io/v1
kind: Sidecar
metadata:
  name: default
  namespace: payments
spec:
  outboundTrafficPolicy:
    mode: REGISTRY_ONLY
EOF

echo REGISTRY_ONLY_APPLIED
sleep 5
kubectl -n "$NS" exec "$POD" -- curl -fsS -o /dev/null https://example.com/ && echo PARTNER_AFTER_SWITCH_OK

if kubectl -n "$NS" exec "$POD" -- curl -fsS -o /dev/null --connect-timeout 5 https://example.org/; then
  echo UNEXPECTED_UNKNOWN_SUCCESS
else
  echo UNKNOWN_BLOCKED_AS_EXPECTED
fi

kubectl -n "$NS" delete sidecar default >/dev/null
echo REGISTRY_ONLY_ROLLED_BACK
sleep 5
kubectl -n "$NS" exec "$POD" -- curl -fsS -o /dev/null https://example.org/ && echo UNKNOWN_AFTER_ROLLBACK_OK
预期输出如下。控制面配置传播时间会因环境而异;若刚切换后结果暂时不一致,应等待配置同步后重试,而不是仅依据固定等待时间下结论。
PARTNER_BASELINE_OK
UNKNOWN_BASELINE_OK
SERVICE_ENTRY_APPLIED
PARTNER_REGISTERED_OK
REGISTRY_ONLY_APPLIED
PARTNER_AFTER_SWITCH_OK
UNKNOWN_BLOCKED_AS_EXPECTED
REGISTRY_ONLY_ROLLED_BACK
UNKNOWN_AFTER_ROLLBACK_OK
回滚并恢复原访问能力
本例只在确认不存在同名默认 Sidecar 后才创建它,因此可以安全删除本课新建的 payments/default 来回滚。删除后工作负载重新继承 mesh-wide 出站策略;只有 mesh-wide 仍为 ALLOW_ANY 时,未登记目标才会恢复透传。如果实际环境是在已有 Sidecar 上合并字段,应恢复变更前版本,而不是删除整个资源。
如果已登记目标在切换后失败,先检查 ServiceEntry.hosts、端口、协议与真实请求是否一致;如果未知目标仍能成功,再确认 Pod 是否确实注入并经过 Sidecar,以及是否存在绕过代理的出站路径。迁移顺序应保持为“发现未知依赖 → 登记必要目标 → 小范围收紧 → 验证已知成功且未知失败 → 扩大范围”。